
У Колорадо хакери втрутилися у дві системи водопостачання — Jerusalem Post
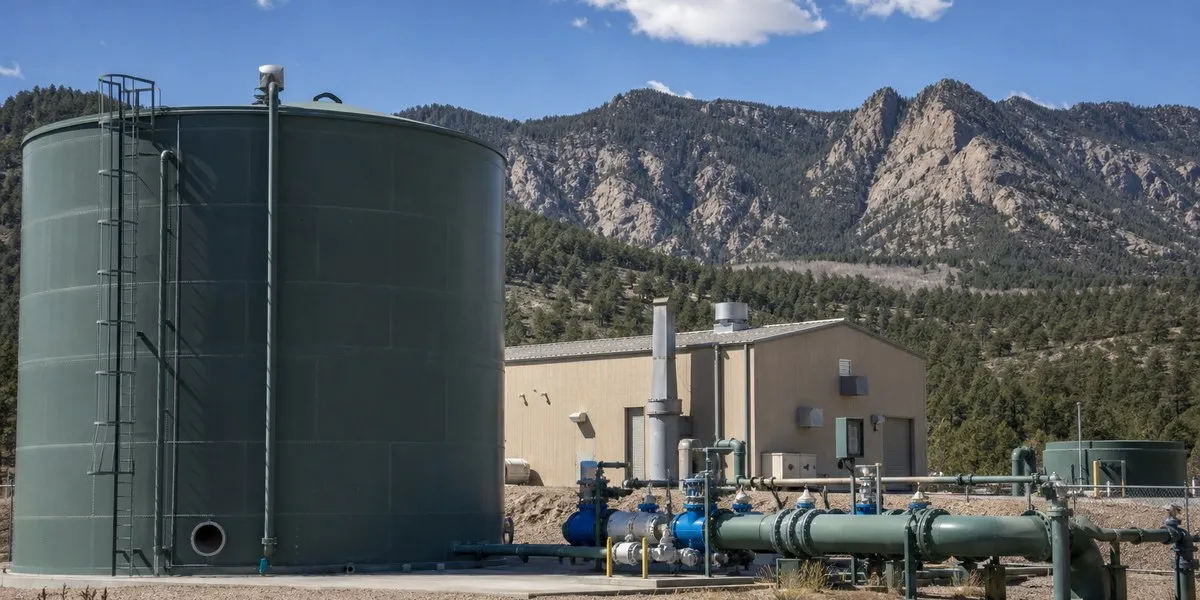
У штаті Колорадо, США, наприкінці серпня хакери втрутилися в роботу двох приватних підприємств водопостачання та змінили налаштування їхнього обладнання. Кожне з них обслуговує менш як 200 людей. Як повідомляє Jerusalem Post, за даними офісу губернатора Джареда Поліса, інциденти не вплинули на безпеку населення чи надання послуг водопостачання.
Зміна налаштувань обладнання
Речниця губернатора Колорадо Еллі Салліван заявила, що зловмисники змінили параметри обладнання. Зокрема, вони вимкнули віддалений доступ і сигналізацію, а також змінили цикли перекачування.
За її словами, інциденти були нетривалими, а оператори підприємств оперативно усунули ризики та згодом повідомили про це владу штату. Наскільки відомо адміністрації губернатора, процеси очищення та якість води на обох об'єктах не постраждали.
Більше актуальних новин читайте у Telegram-каналі UA.News.
Ймовірний зв'язок із попередніми атаками
Офіс губернатора не зміг підтвердити, які саме іноземні учасники могли бути причетними до інцидентів. Водночас там заявили, що знають про загальнонаціональні спроби угруповання, яке підтримує Іран, отримати доступ до систем питного водопостачання та очищення стічних вод.
Інциденти в Колорадо сталися через кілька тижнів після серії кібератак на обладнання місцевих систем водопостачання приблизно в дюжині штатів США. За даними попередження Агентства з кібербезпеки та безпеки інфраструктури США від 21 серпня, вони зачепили близько 100 підприємств водопостачання.
Експерти з кібербезпеки раніше вказували на схожість цих атак із пов'язаною з Іраном хакерською активністю, спрямованою на програмовані логічні контролери критичної інфраструктури. ФБР 30 липня повідомляло, що в попередніх випадках зловмисники змінювали IP-адреси, вмикали обладнання та встановлювали паролі, через що оператори втрачали огляд підключених пристроїв, а іноді й можливість ними керувати.


