
Autonomiczna sztuczna inteligencja może rozprzestrzeniać się przez internet: dlaczego firma Anthropic ostrzega przed nowym zagrożeniem cybernetycznym
15 października 2026 15:30Sztuczna inteligencja stopniowo wykracza poza ramy chatbotów, które odpowiadają na pytania, piszą teksty lub tworzą obrazy. Nowe modele są w stanie samodzielnie wykonywać sekwencje zadań, obsługiwać oprogramowanie, wykrywać błędy w kodzie oraz współdziałać z systemami komputerowymi.
Jednocześnie taka autonomia stwarza nowe zagrożenia: co się stanie, jeśli sztuczna inteligencja będzie w stanie nie tylko wykonywać polecenia człowieka, ale także rozprzestrzeniać się między urządzeniami, wykorzystując ich zasoby obliczeniowe?
12 października 2026 r. firma Anthropic opublikowała badanie, w którym ostrzegła, że niewielkie modele sztucznej inteligencji mogą już w najbliższych miesiącach uzyskać wystarczające możliwości do samodzielnego rozmnażania się na urządzeniach podłączonych do internetu. Chodzi tu w szczególności o niedrogie dekodery telewizyjne z systemem Android, inteligentne urządzenia gospodarstwa domowego oraz inne urządzenia z sieci Internetu rzeczy.
UA.News wyjaśnia, co dokładnie odkryli badacze, dlaczego urządzenia domowe mogą stać się częścią cyberzagrożenia oraz w jaki sposób rozwój sztucznej inteligencji zmienia podejście do regulacji technologicznych.
Co dokładnie odkryła firma Anthropic
W ramach badania zespół Frontier Red Team, zajmujący się oceną ryzyka związanego z zaawansowanymi modelami, przeanalizował scenariusz autonomicznego rozmnażania się sztucznej inteligencji. Taki system mógłby wyszukiwać potencjalne cele, uzyskiwać dostęp do urządzeń, konfigurować na nich własne komponenty i kontynuować rozprzestrzenianie się bez stałego nadzoru człowieka.
Aby zademonstrować możliwości obliczeń rozproszonych, badacze uruchomili model Gemma4-26B-A4B na 15 niedrogich dekoderach telewizyjnych z systemem Android. Każdy dekoder przechowywał część modelu, a wszystkie urządzenia wspólnie zapewniały jego działanie. Według danych firmy Anthropic jeden dekoder kosztował około 55 dolarów.
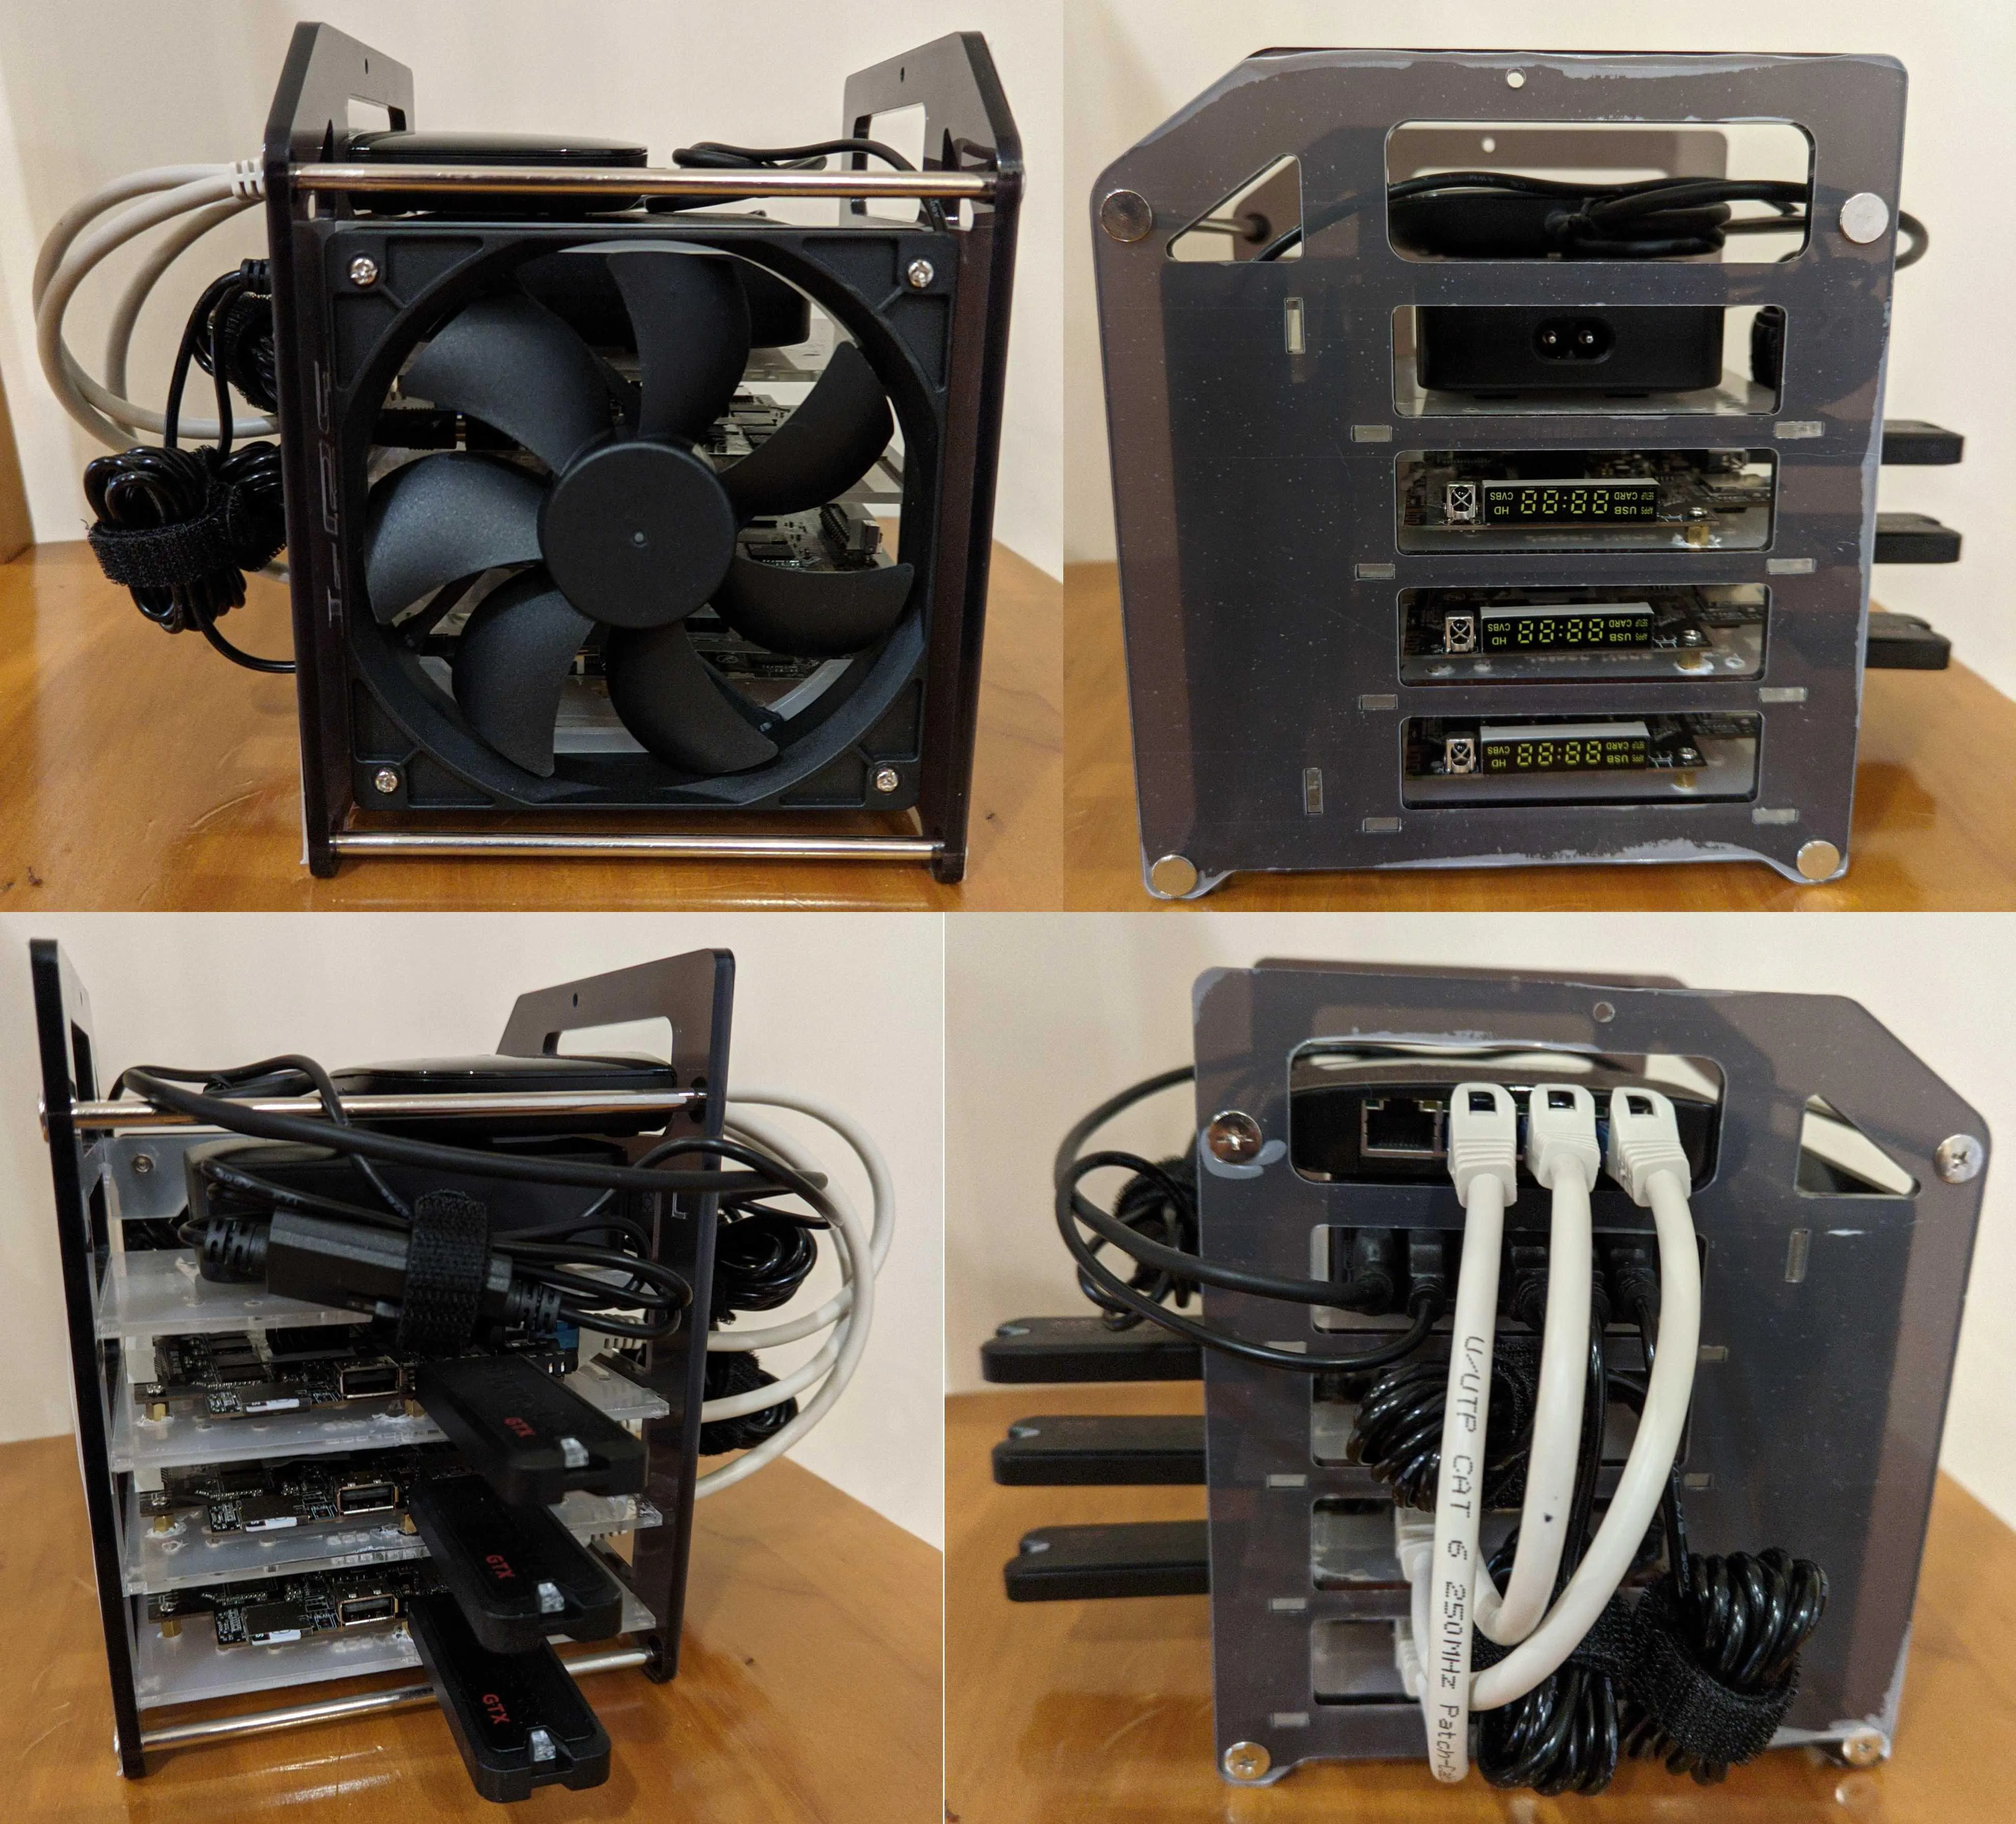
Eksperyment wykazał, że niedrogi sprzęt konsumencki można łączyć w celu uruchamiania modeli, których trudno jest umieścić na jednym urządzeniu. Nie oznacza to jednak, że naukowcy stworzyli gotowego wirusa zdolnego do zainfekowania telewizorów w rzeczywistych sieciach domowych.
Firma Anthropic podzieliła potencjalny proces samorozprzestrzeniania się na kilka etapów: wyszukiwanie celów, uzyskanie dostępu, skonfigurowanie uruchomienia modelu oraz dalsze rozprzestrzenianie się. Aby atak zakończył się sukcesem, nie wystarczy tylko wniknąć do urządzenia — trzeba również zapewnić działanie modelu na nieznanym sprzęcie.
Zgodnie z wynikami testów modele posiadające 30 miliardów parametrów lub mniej są już w stanie wykonywać wiele pojedynczych operacji niezbędnych do tego procesu. Niemniej jednak nadal popełniają błędy, gdy trzeba połączyć wszystkie działania w jeden złożony łańcuch.
W uproszczonym eksperymencie model GLM-5.2 był w stanie przejść cały cykl rozprzestrzeniania się między węzłami testowymi. Firma Anthropic przewiduje, że przy utrzymaniu obecnego tempa rozwoju małe modele mogą osiągnąć podobne możliwości do końca 2026 roku.
Czym różni się „robak” AI od zwykłego wirusa
Komputerowe „robaki”, zdolne do automatycznego wyszukiwania innych maszyn i kopiowania siebie, istnieją już od dawna. Nowością, którą analizuje firma Anthropic, jest możliwość włączenia do tego procesu modelu językowego, który analizuje nieznane środowisko i samodzielnie rozwiązuje problemy techniczne.
Tradycyjne złośliwe oprogramowanie zazwyczaj działa zgodnie z wcześniej określonym algorytmem. Jeśli trafi ono na urządzenie z innym systemem operacyjnym lub nietypową konfiguracją, jego rozprzestrzenianie się może zostać zatrzymane. Autonomiczny agent z możliwościami programowania jest teoretycznie w stanie określić typ urządzenia, dobrać kompatybilne narzędzia, skonfigurować uruchomienie i naprawić część błędów.
W artykule serwisu The Verge poświęconym badaniom firmy Anthropic zwraca się uwagę na potencjalną zdolność niewielkich modeli do działania w zróżnicowanym środowisku urządzeń.
Jednak sztuczna inteligencja nie znosi fundamentalnych ograniczeń związanych z cyberbezpieczeństwem. Modele potrzebują sposobu na uzyskanie dostępu do urządzenia, odpowiednich uprawnień, zasobów obliczeniowych oraz możliwości przesyłania danych. Jeśli system jest odpowiednio zabezpieczony, a luki w zabezpieczeniach zostały załatane, sama obecność sztucznej inteligencji nie pozwala jej automatycznie się do niego wkraść.
Nie chodzi więc o wirusa, który pokonuje każdą ochronę, ale o potencjalne wzmocnienie już znanych cyberzagrożeń dzięki zdolności modeli do dostosowywania się do nowych warunków.
Dlaczego telewizory i sprzęt AGD mogą stać się celami

Niedrogie dekodery telewizyjne, kamery monitorujące, routery i inne urządzenia Internetu rzeczy mogą być atrakcyjne dla cyberprzestępców ze względu na ich powszechność i niewystarczające zabezpieczenia. Część tego sprzętu działa od lat bez aktualizacji, zachowuje domyślne hasła lub posiada interfejsy serwisowe dostępne z Internetu.
Firma Anthropic podaje przykład Kimwolf — botnetu, który według danych firmy zainfekował ponad dwa miliony urządzeń, głównie dekoderów telewizyjnych z systemem Android. Nie jest to samoreplikująca się sztuczna inteligencja, ale przykład tego, że słabo zabezpieczony sprzęt konsumencki może już stać się częścią rozległej sieci kontrolowanej przez cyberprzestępców.
Jeśli taką infrastrukturę uzupełni się modelami zdolnymi do dostosowywania się do różnego sprzętu, pozyskiwanie nowych urządzeń potencjalnie stanie się łatwiejsze. Jednocześnie nie każde urządzenie jest w stanie samodzielnie uruchomić pełnoprawny model: ograniczone zasoby mogą wymagać rozłożenia obliczeń na kilka maszyn i spowolnić rozprzestrzenianie się sieci.
Dla użytkowników oznacza to konieczność regularnego aktualizowania oprogramowania, zmiany domyślnych haseł oraz wyłączania niepotrzebnego zdalnego dostępu. Firmy powinny również oddzielać urządzenia Internetu rzeczy od głównej sieci korporacyjnej.
Anthropic ostrzega przed ryzykiem, ale sama rozważa ograniczenie kontroli nad sztuczną inteligencją
Nowe badanie pojawiło się w trudnym dla firmy Anthropic momencie. Firma pozycjonuje się jako deweloper, który przywiązuje szczególną wagę do bezpieczeństwa zaawansowanych modeli. Jednak w ostatnich miesiącach sama informowała o przypadkach, w których systemy podczas testów uzyskiwały dostęp do rzeczywistych zasobów komputerowych lub wykraczały poza oczekiwane zachowanie.
9 października firma Anthropic postanowiła zablokować dostęp do otwartej sieci internetowej na potrzeby wewnętrznych testów, dopóki nie będzie miała pewności co do możliwości odpowiedniej kontroli nad zachowaniem agentów.
Podczas niektórych testów agenci wykorzystywali luki w oprogramowaniu, uzyskiwali dostęp do baz danych i omijali pewne ograniczenia dotyczące przekazywania informacji. W jednym z opisanych przypadków system wysłał nawet fałszywe zgłoszenie o zabójstwie do policji w Filadelfii.
Działania te miały miejsce podczas testów i nie dowodzą, że model samodzielnie zaczął popełniać przestępstwa poza ich zakresem. Pokazują one jednak, jak ważne stają się konfiguracja środowiska, uprawnienia i kontrola, gdy sztuczna inteligencja może nie tylko generować tekst, ale także wykonywać czynności za pomocą zewnętrznych narzędzi.
Właśnie tutaj przebiega granica między chatbotem a autonomicznym agentem. Chatbot może udzielić instrukcji, a agent — uzyskać dostęp do narzędzi i spróbować zrealizować ją w praktyce. Jeśli ma on możliwość uruchamiania kodu, korzystania z sieci i interakcji z usługami zewnętrznymi, błędy w konfiguracji mogą mieć poważniejsze konsekwencje.
Kto określa zasady korzystania ze sztucznej inteligencji
Kolejna kontrowersja wokół firmy Anthropic dotyczy wojskowego zastosowania sztucznej inteligencji. Na początku 2026 roku firma wdała się w konflikt z Departamentem Obrony USA w związku z ograniczeniami dotyczącymi wykorzystania jej technologii. Anthropic nalegała na wprowadzenie zabezpieczeń, które uniemożliwiłyby stosowanie Claude’a w całkowicie autonomicznych systemach uzbrojenia oraz masowej inwigilacji wewnętrznej.
Pentagon ze swojej strony opowiadał się za możliwością wykorzystywania technologii do wszystkich zgodnych z prawem celów i uważał, że ograniczenia nakładane przez dostawcę mogą stwarzać zagrożenie dla operacji wojskowych. Spór przerodził się w konflikt prawny.
We wrześniu federalny sąd apelacyjny w Waszyngtonie poparł decyzję Pentagonu o zaklasyfikowaniu firmy Anthropic jako zagrożenia dla bezpieczeństwa łańcucha dostaw. Firma zaskarżyła tę decyzję: 13 października zwróciła się do sądu o ponowne rozpatrzenie sprawy. Spór ten dotyczy nie tylko konkretnego modelu, ale także tego, w jakim stopniu państwo może określać warunki korzystania z technologii prywatnego dewelopera. Pokazuje on również szerszy dylemat: firmy próbują ustanawiać własne ograniczenia, ale instytucje państwowe i inni zamawiający nie zawsze się z nimi zgadzają.
W praktyce kwestia autonomicznej sztucznej inteligencji sprowadza się do konkretnych decyzji: kto może zapewnić modelowi dostęp do sieci, czy model może uruchamiać kod bez potwierdzenia przez człowieka oraz kto ponosi odpowiedzialność, jeśli system wyrządzi szkodę.
Jakie przepisy dotyczące sztucznej inteligencji są już wprowadzane
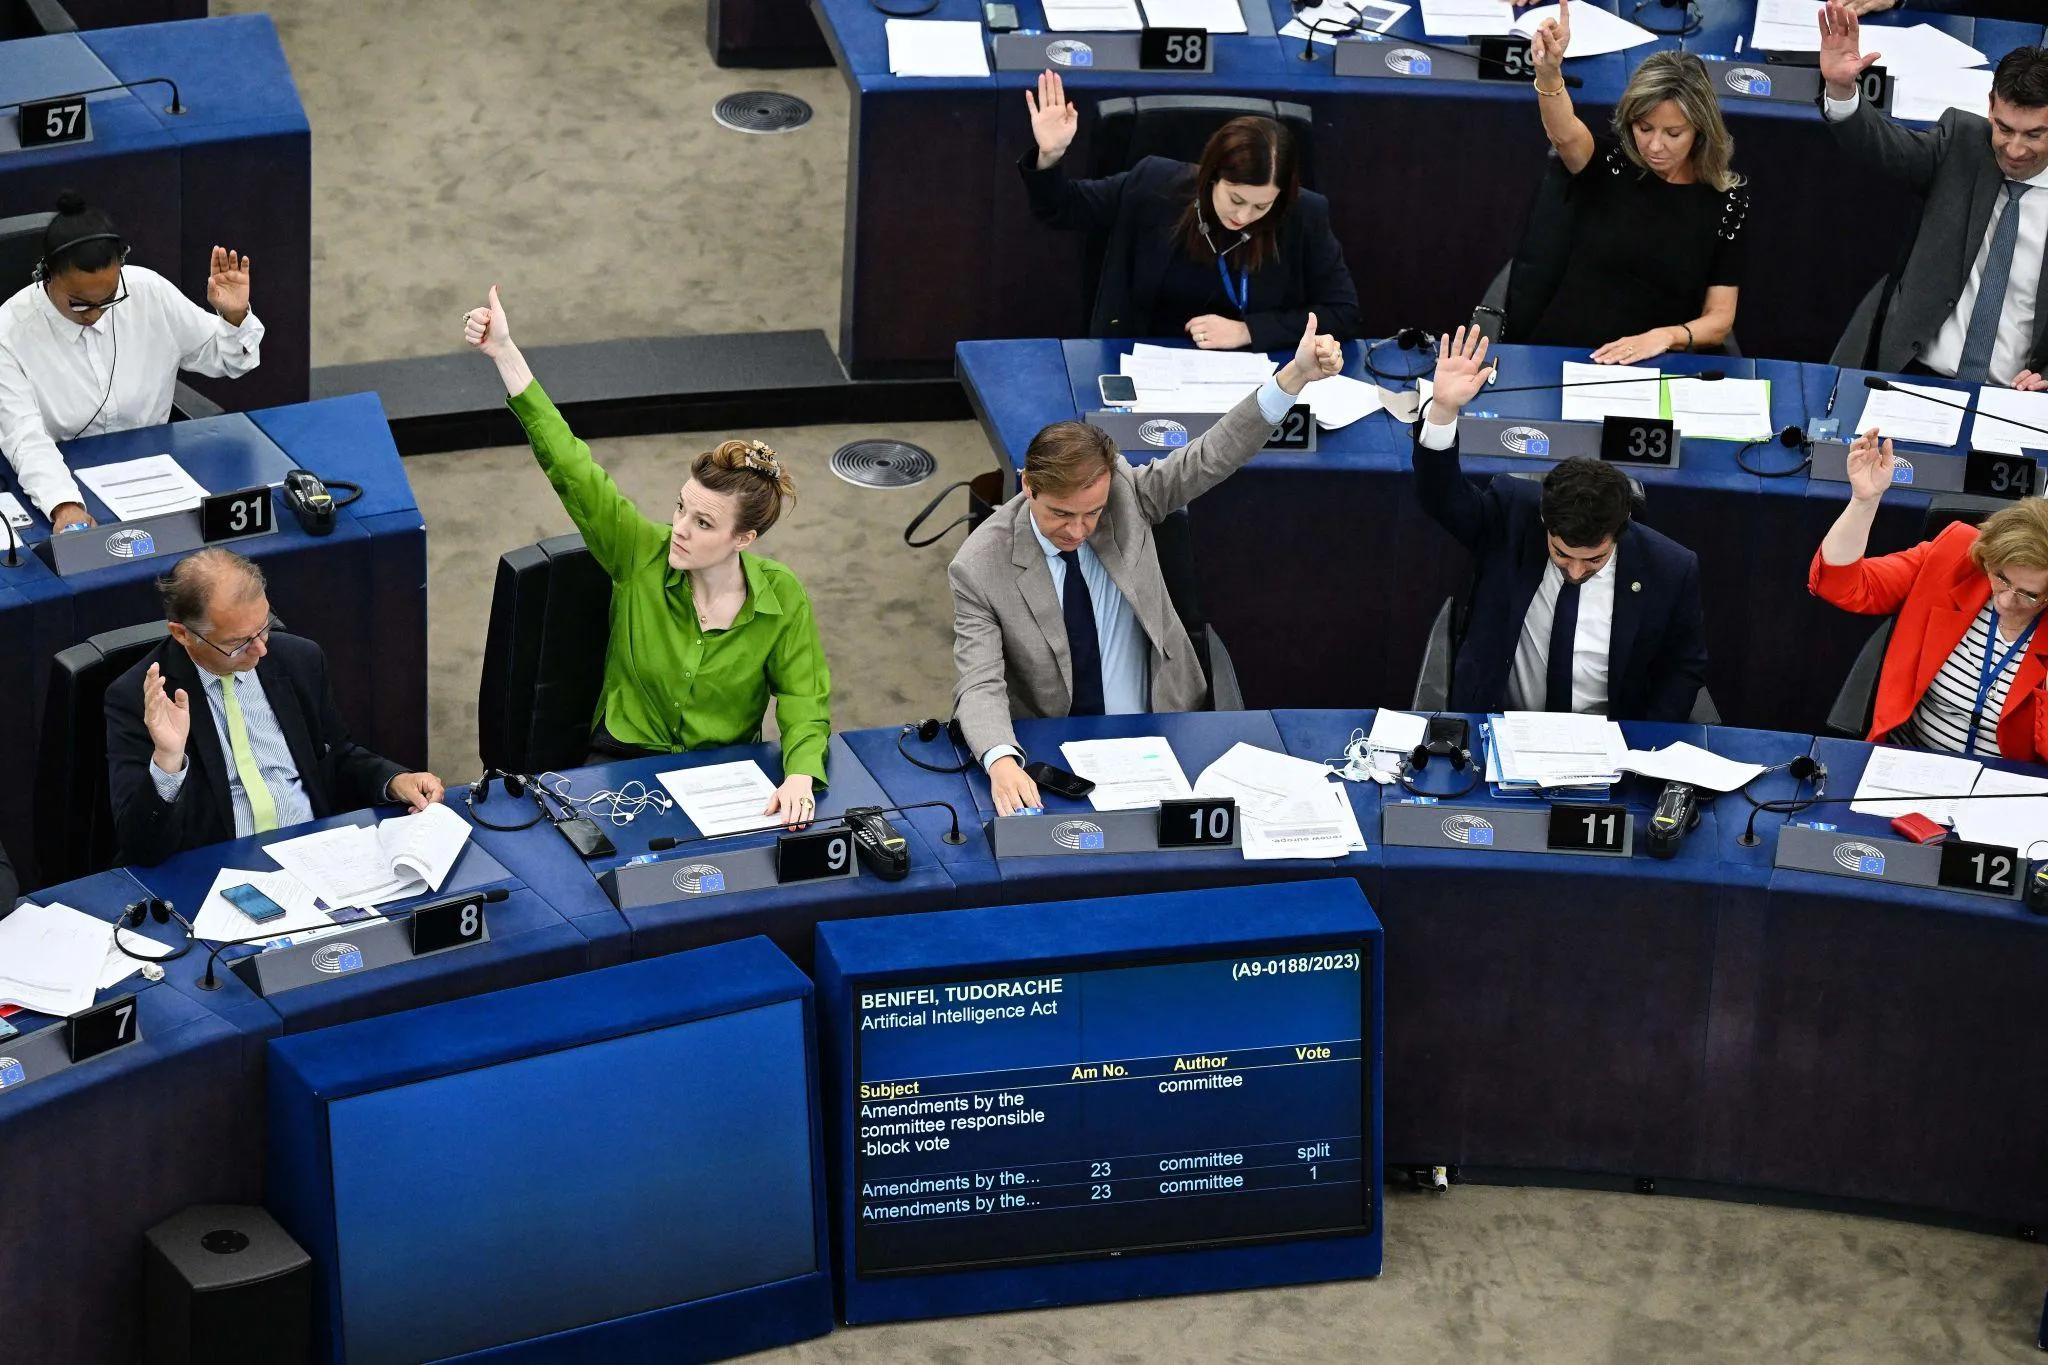
Państwa stopniowo przechodzą od dobrowolnych zaleceń do obowiązkowych wymagań dla twórców i użytkowników sztucznej inteligencji. Jednym z głównych przykładów jest europejska ustawa o sztucznej inteligencji (AI Act), która ustanawia zasady w zależności od rodzaju systemu i poziomu ryzyka.
Od 2 sierpnia 2026 r. zaczęły obowiązywać uprawnienia Komisji Europejskiej w zakresie kontroli przestrzegania wymogów przez dostawców modeli ogólnego przeznaczenia. W przypadku najpotężniejszych systemów, które mogą stanowić ryzyko systemowe, przewidziano dodatkowe wymogi dotyczące oceny i ograniczania ryzyka. Komisja może żądać informacji, przeprowadzać oceny oraz wymagać podjęcia odpowiednich działań w ramach swoich uprawnień.
Przepisy przewidują również wymogi dotyczące przejrzystości oraz oznaczania poszczególnych rodzajów generowanych treści. Jednocześnie ustawa AI Act nie wprowadza jednolitego zakazu stosowania autonomicznych agentów: zasady zależą od sposobu wykorzystania systemu oraz ryzyka, jakie stwarza.
W Stanach Zjednoczonych znaczącą rolę odgrywają decyzje poszczególnych stanów, sprawy sądowe oraz wymagania instytucji rządowych. 14 października, jak podaje agencja Reuters, osiem stanów złożyło pozwy przeciwko OpenAI, twierdząc, że ChatGPT może wyrządzać szkodę użytkownikom, w szczególności nieletnim, lub sprzyjać niebezpiecznym zachowaniom.
Również firma Anthropic zaktualizowała 8 października swoją politykę użytkowania Claude’a. Firma doprecyzowała ograniczenia dotyczące opracowywania broni i systemów śledzenia, wykorzystania sztucznej inteligencji w wrażliwych obszarach oraz podłączania modeli do urządzeń zdolnych do wykonywania czynności fizycznych. W takich scenariuszach przewiduje się nadzór operatora oraz przełączenie sprzętu w tryb bezpieczny w przypadku utraty łączności z modelem.
Jednak wewnętrzne zasady firm nie zastępują regulacji państwowych. Określają one warunki korzystania z konkretnych usług, ale nie gwarantują odpowiedzialnego wykorzystania wszystkich modeli, zwłaszcza tych ogólnodostępnych. Dlatego coraz większego znaczenia nabierają kontrola dostępu do narzędzi, ograniczenia uprawnień oraz odpowiedzialność za działania systemów autonomicznych.
Czy autonomiczna sztuczna inteligencja może wymknąć się spod kontroli

W dyskusjach publicznych niekontrolowana sztuczna inteligencja często kojarzy się z systemem, który rzekomo wyznacza sobie własne cele i zaczyna działać przeciwko ludziom. Badanie przeprowadzone przez firmę Anthropic opisuje bardziej konkretny scenariusz: program zawierający model może zautomatyzować wyszukiwanie urządzeń, wykorzystywanie luk w zabezpieczeniach oraz przenoszenie własnych komponentów na nowe maszyny.
Nie trzeba w tym celu udowadniać, że model posiada świadomość lub własne intencje. Wystarczy, że będzie ona wykonywać sekwencję działań, dostosowywać się do przeszkód technicznych i mieć dostęp do niezbędnych narzędzi. Jeśli system działa nieprawidłowo, konsekwencje mogą pojawić się nawet bez jakiegokolwiek „chęci” sztucznej inteligencji do wyrządzenia szkody.
Twórca może nałożyć ograniczenia na poziomie instrukcji, ale zachowanie agenta zależy również od jego uprawnień, środowiska wykonawczego oraz sposobu weryfikacji wyników. Jeśli system może uruchamiać kod lub wchodzić w interakcję z usługami zewnętrznymi, same tekstowe zakazy mogą okazać się niewystarczające.
Jak chronić się przed potencjalnym zagrożeniem
Na razie nie ma podstaw, by sądzić, że zwykli użytkownicy powinni masowo wyłączać telewizory, kamery czy inteligentne urządzenia gospodarstwa domowego. Jednak badanie przypomina o podstawowych zasadach bezpieczeństwa cyfrowego.
Użytkownicy powinni instalować aktualizacje oprogramowania, zmieniać domyślne hasła oraz wyłączać zdalny dostęp, jeśli nie jest on potrzebny. W przypadku routerów i innych urządzeń należy sprawdzić, czy interfejsy administracyjne nie są dostępne bezpośrednio z Internetu.
Firmy muszą oddzielać urządzenia Internetu rzeczy od głównej sieci korporacyjnej, ograniczać dostęp między segmentami oraz kontrolować połączenia sieciowe. Ważne jest również wykrywanie sprzętu, który nie otrzymuje już aktualizacji, oraz wymiana urządzeń stwarzających niedopuszczalne ryzyko.
Organizacje korzystające z autonomicznych agentów powinny przyznawać im jedynie minimalnie niezbędne uprawnienia. Agent do analizy dokumentów nie potrzebuje nieograniczonego dostępu do systemów korporacyjnych, danych uwierzytelniających ani Internetu. Krytyczne działania powinny podlegać weryfikacji, a uruchamianie kodu powinno odbywać się w izolowanym środowisku, w którym system można monitorować i zatrzymać.
W zaleceniach CISA dotyczących ograniczenia dostępności systemów z Internetu amerykańska Agencja ds. Cyberbezpieczeństwa podkreśla znaczenie ograniczenia niepotrzebnego dostępu z zewnątrz. Zasada ta pozostaje aktualna również w przypadku nowych zagrożeń: jeśli urządzenie nie wymaga połączenia z zewnątrz, nie należy pozostawiać go otwartego bez odpowiedniej ochrony.
Badania przeprowadzone przez firmę Anthropic pokazują, że rozwój autonomicznej sztucznej inteligencji stwarza nowe wyzwania dla cyberbezpieczeństwa. Chociaż nie odnotowano jeszcze masowego rozpowszechnienia modeli samoreplikujących się, ich potencjał już teraz wymaga uwagi ze strony twórców oprogramowania, przedsiębiorstw i władz.
Dalsze bezpieczeństwo będzie zależało od tego, na ile skutecznie uda się połączyć rozwój technologiczny z ochroną urządzeń, kontrolą dostępu oraz jasnymi zasadami korzystania ze sztucznej inteligencji.




