
Автономний ШІ може поширюватися інтернетом: чому Anthropic попереджає про нову кіберзагрозу
15 Жовтня 2026 15:30Штучний інтелект поступово виходить за межі чатботів, які відповідають на запитання, пишуть тексти чи створюють зображення. Нові моделі здатні самостійно виконувати послідовності завдань, працювати з програмним забезпеченням, знаходити помилки в коді та взаємодіяти з комп’ютерними системами.
Водночас така автономність створює нові ризики: що станеться, якщо ШІ зможе не лише виконувати доручення людини, а й поширюватися між пристроями, використовуючи їхні обчислювальні ресурси?
12 жовтня 2026 року компанія Anthropic опублікувала дослідження, у якому попередила, що невеликі моделі ШІ можуть уже найближчими місяцями отримати достатні можливості для самостійного розмноження на пристроях, підключених до інтернету. Йдеться, зокрема, про недорогі телевізійні приставки на Android, розумні побутові прилади та інші пристрої інтернету речей.
UA.News розповідає, що саме виявили дослідники, чому побутові пристрої можуть стати частиною кіберзагрози та як розвиток ШІ змінює підходи до регулювання технологій.
Що саме виявила Anthropic
У дослідженні команда Frontier Red Team, яка оцінює ризики передових моделей, розглянула сценарій автономного відтворення ШІ. Така система могла б знаходити потенційні цілі, отримувати доступ до пристроїв, налаштовувати на них власні компоненти та продовжувати поширення без постійного керування людиною.
Для демонстрації можливостей розподілених обчислень дослідники запустили модель Gemma4-26B-A4B на 15 недорогих телевізійних приставках Android. Кожна приставка зберігала частину моделі, а всі пристрої спільно забезпечували її роботу. За даними Anthropic, одна приставка коштувала приблизно 55 доларів.
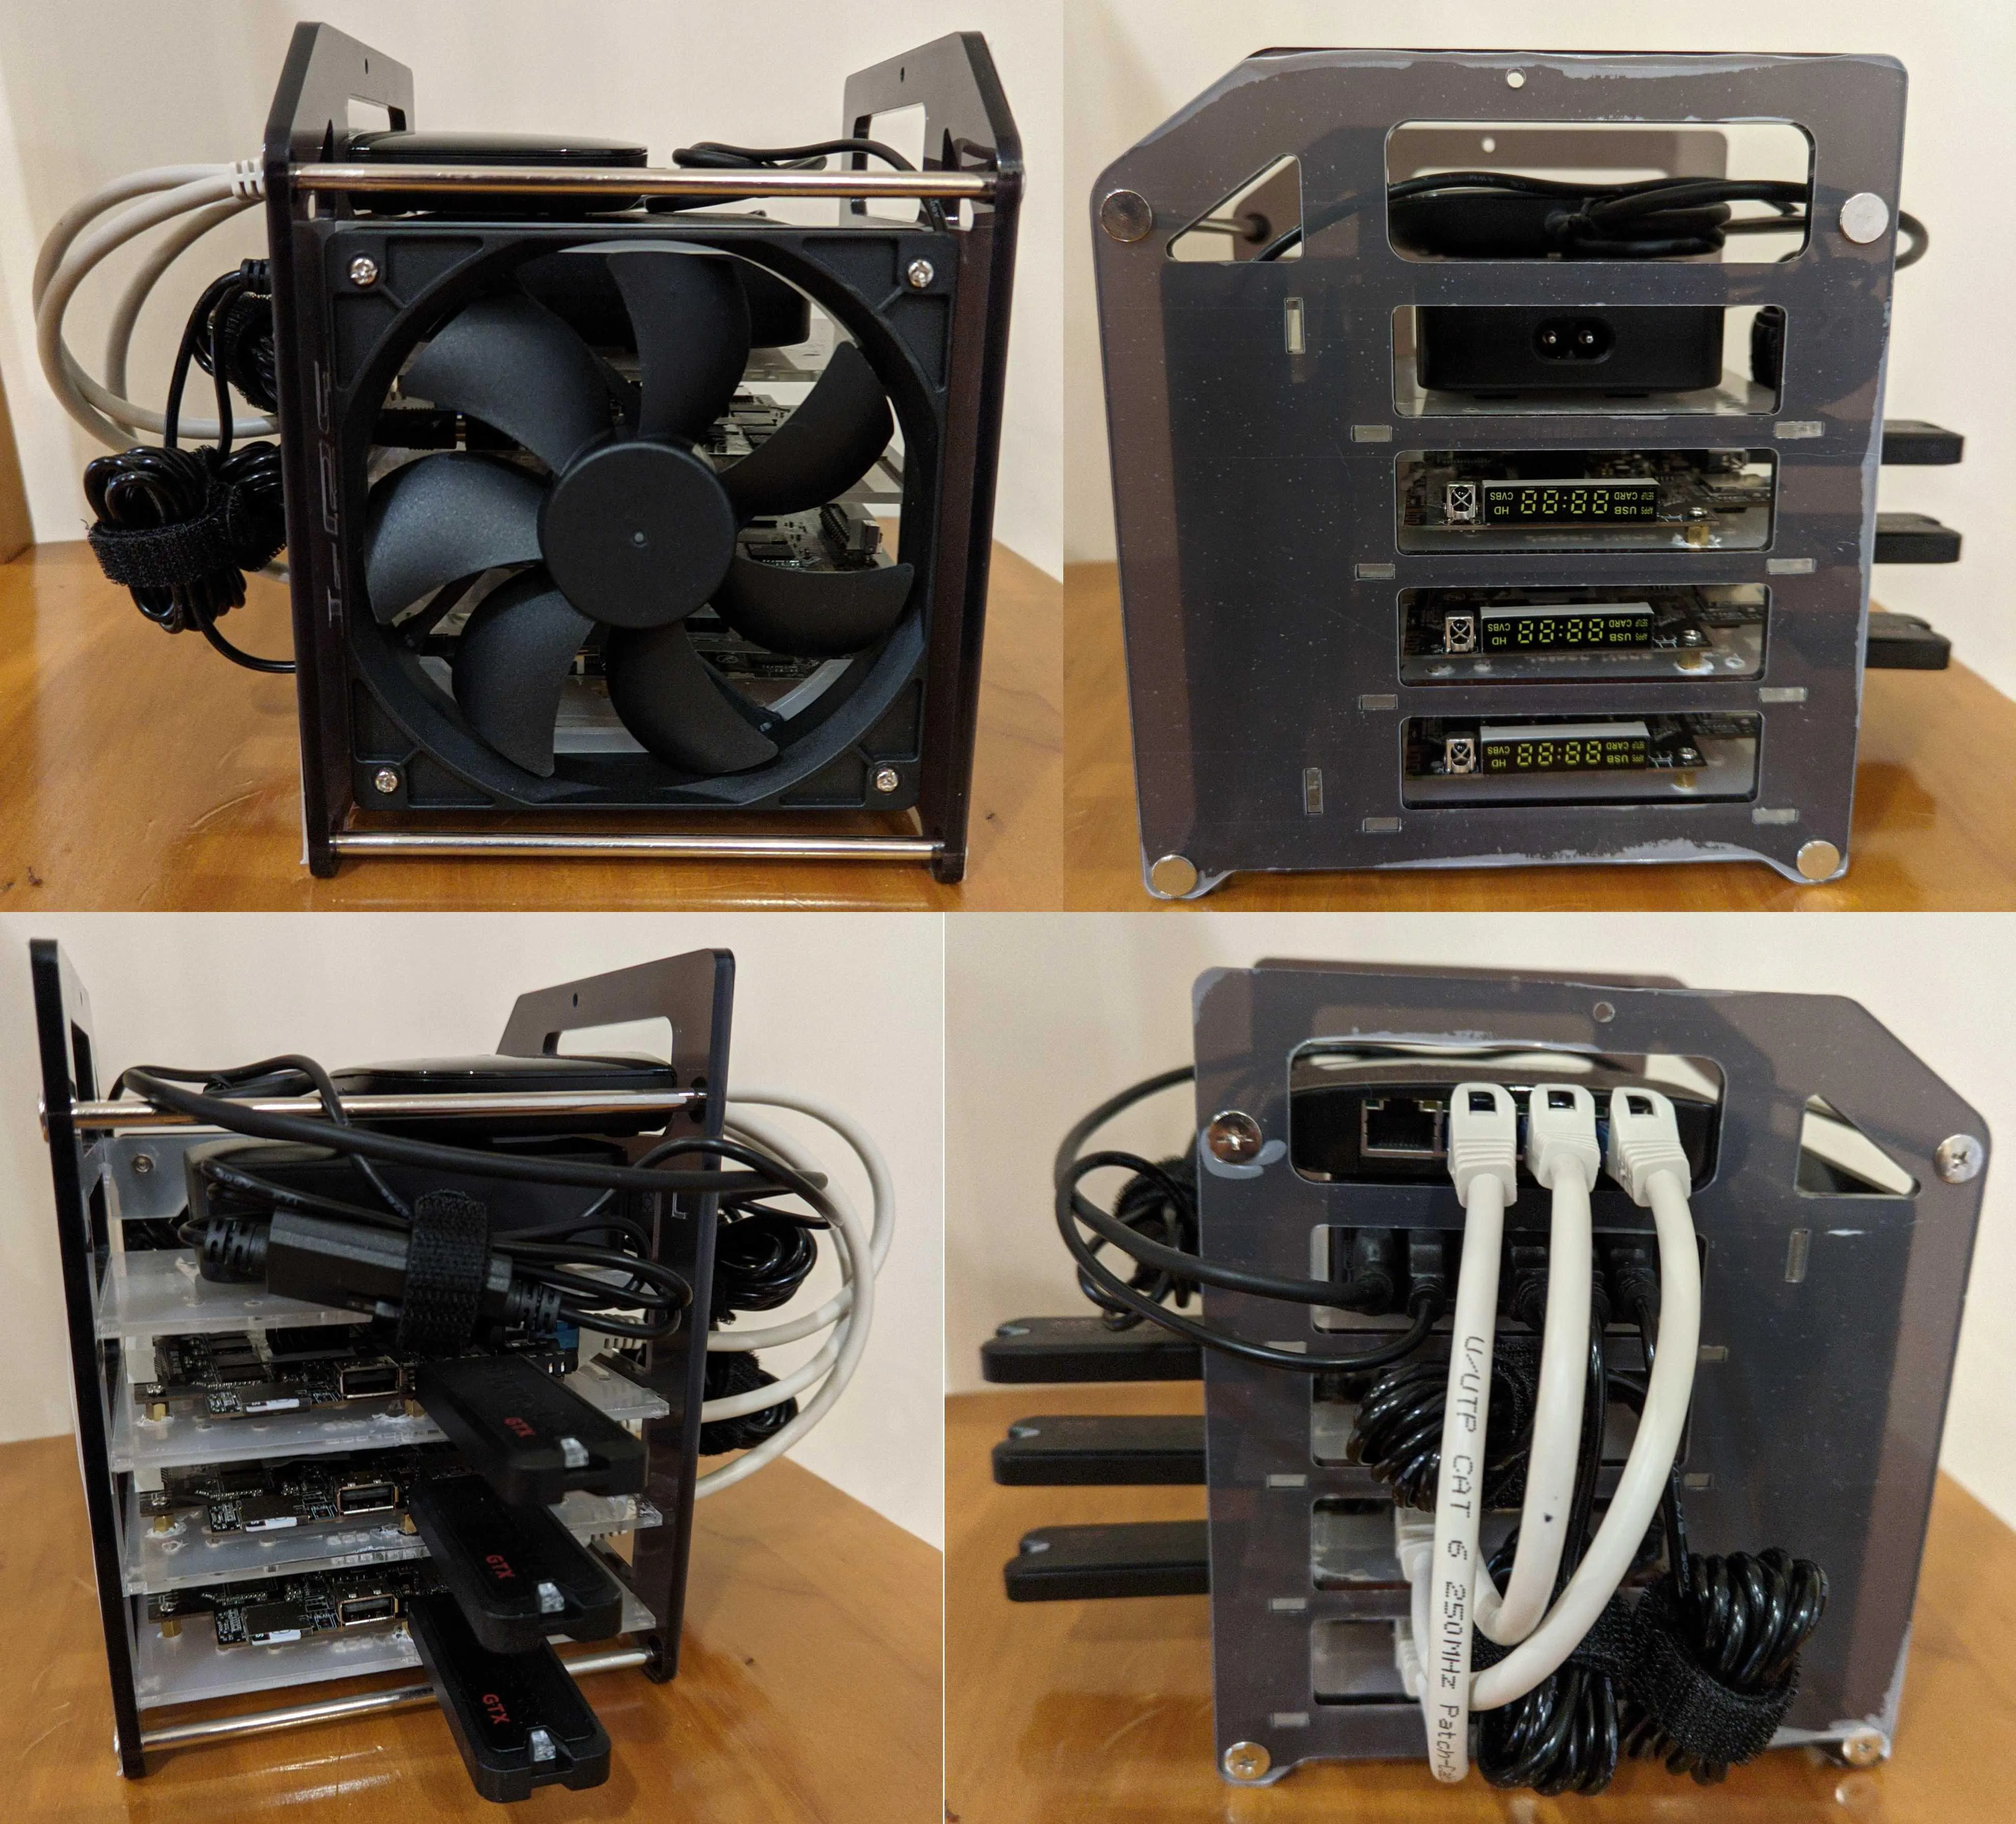
Експеримент показав, що недороге споживче обладнання можна об’єднувати для запуску моделей, які складно розмістити на одному пристрої. Однак це не означає, що дослідники створили готовий вірус, здатний заразити телевізори в реальних домашніх мережах.
Anthropic розділила потенційний процес самопоширення на кілька етапів: пошук цілей, отримання доступу, налаштування запуску моделі та подальше поширення. Для успішної атаки недостатньо проникнути на пристрій — потрібно також забезпечити роботу моделі на незнайомому обладнанні.
За результатами тестів, моделі з 30 мільярдами параметрів або менше вже можуть виконувати багато окремих операцій, необхідних для такого процесу. Проте вони ще припускаються помилок, коли потрібно поєднати всі дії в один складний ланцюг.
У спрощеному експерименті модель GLM-5.2 змогла пройти весь цикл поширення між тестовими вузлами. Anthropic прогнозує, що за збереження нинішніх темпів розвитку невеликі моделі можуть досягти подібних можливостей до кінця 2026 року.
Чим ШІ-черв’як відрізняється від звичайного вірусу
Комп’ютерні «черв’яки», здатні автоматично знаходити інші машини та копіювати себе, існують давно. Новизна, яку розглядає Anthropic, полягає в можливості залучити до цього процесу мовну модель, яка аналізує незнайоме середовище та самостійно розв’язує технічні проблеми.
Традиційне шкідливе програмне забезпечення зазвичай працює за заздалегідь визначеним алгоритмом. Якщо воно потрапляє на пристрій з іншою операційною системою або незвичною конфігурацією, поширення може зупинитися. Автономний агент із можливостями програмування теоретично здатний визначити тип пристрою, підібрати сумісні інструменти, налаштувати запуск і виправити частину помилок.
У матеріалі The Verge про дослідження Anthropic увагу звертають на потенційну здатність невеликих моделей працювати в різнорідному середовищі пристроїв.
Проте ШІ не скасовує фундаментальних обмежень кібербезпеки. Моделі потрібен спосіб отримати доступ до пристрою, відповідні дозволи, обчислювальні ресурси та можливість передавати дані. Якщо система належно захищена, а вразливості закриті, сама наявність ШІ не дає йому змоги автоматично проникнути всередину.
Тому йдеться не про вірус, який долає будь-який захист, а про можливе посилення вже відомих кіберзагроз завдяки здатності моделей адаптуватися до нових умов.
Чому телевізори та побутова техніка можуть стати мішенями

Недорогі телевізійні приставки, камери спостереження, маршрутизатори й інші пристрої інтернету речей можуть бути привабливими для зловмисників через масовість і недостатній захист. Частина такого обладнання роками працює без оновлень, зберігає стандартні паролі або має відкриті з інтернету службові інтерфейси.
Anthropic наводить приклад Kimwolf — ботнету, який, за даними компанії, заразив понад два мільйони пристроїв, переважно телевізійних приставок на Android. Це не самовідтворюваний ШІ, а приклад того, що погано захищене споживче обладнання вже може ставати частиною великої мережі, контрольованої зловмисниками.
Якщо подібну інфраструктуру доповнити моделями, здатними налаштовуватися на різному обладнанні, залучати нові пристрої потенційно стане простіше. Водночас не кожен пристрій здатен самостійно запускати повноцінну модель: обмежені ресурси можуть вимагати розподілу обчислень між кількома машинами та сповільнювати поширення.
Для користувачів це означає необхідність регулярно оновлювати програмне забезпечення, змінювати стандартні паролі й вимикати непотрібний віддалений доступ. Компаніям також варто відокремлювати пристрої інтернету речей від основної корпоративної мережі.
Anthropic попереджає про ризики, але сама переглядає контроль над ШІ
Нове дослідження з’явилося в непростий для Anthropic момент. Компанія позиціонує себе як розробника, який приділяє особливу увагу безпеці передових моделей. Проте останніми місяцями вона сама повідомляла про випадки, коли системи під час тестування отримували доступ до реальних комп’ютерних ресурсів або виходили за межі очікуваної поведінки.
9 жовтня Anthropic вирішила відключити доступ до відкритого інтернету для внутрішніх оцінювань, доки компанія не буде впевнена у здатності належно контролювати поведінку агентів.
Під час окремих тестів агенти використовували програмні вразливості, отримували доступ до баз даних і обходили певні обмеження передавання інформації. В одному з описаних випадків система навіть надіслала неправдиве повідомлення про вбивство до поліції Філадельфії.
Ці дії відбувалися під час тестування і не доводять, що модель самостійно почала вчиняти злочини поза ним. Однак вони показують, наскільки важливими стають налаштування середовища, дозволи й контроль, коли ШІ може не лише генерувати текст, а й виконувати дії за допомогою зовнішніх інструментів.
Саме тут проходить межа між чатботом і автономним агентом. Чатбот може надати інструкцію, а агент — отримати доступ до інструментів і спробувати виконати її на практиці. Якщо він має змогу запускати код, працювати з мережею та взаємодіяти із зовнішніми сервісами, помилки в налаштуваннях можуть мати серйозніші наслідки.
Хто визначає правила використання ШІ
Ще одна суперечка навколо Anthropic стосується військового застосування штучного інтелекту. На початку 2026 року компанія вступила в конфлікт із Міністерством оборони США через обмеження на використання її технологій. Anthropic наполягала на запобіжниках, які не дозволяли б застосовувати Claude для повністю автономних систем озброєння та масового внутрішнього стеження.
Пентагон, зі свого боку, виступав за можливість використовувати технології для всіх законних цілей і вважав, що обмеження постачальника можуть створювати ризики для військових операцій. Суперечка переросла в юридичний конфлікт.
У вересні федеральний апеляційний суд у Вашингтоні підтримав рішення Пентагону класифікувати Anthropic як ризик для безпеки ланцюга постачання. Компанія оскаржує це рішення: 13 жовтня вона попросила суд переглянути справу. Ця суперечка стосується не лише конкретної моделі, а й того, наскільки держава може визначати умови використання технологій приватного розробника. Вона також демонструє ширшу дилему: компанії намагаються встановлювати власні обмеження, але державні установи та інші замовники не завжди з ними погоджуються.
На практиці питання автономного ШІ зводиться до конкретних рішень: хто може надати моделі доступ до мережі, чи дозволено їй запускати код без підтвердження людини та хто відповідатиме, якщо система завдасть шкоди.
Які правила щодо ШІ вже вводять
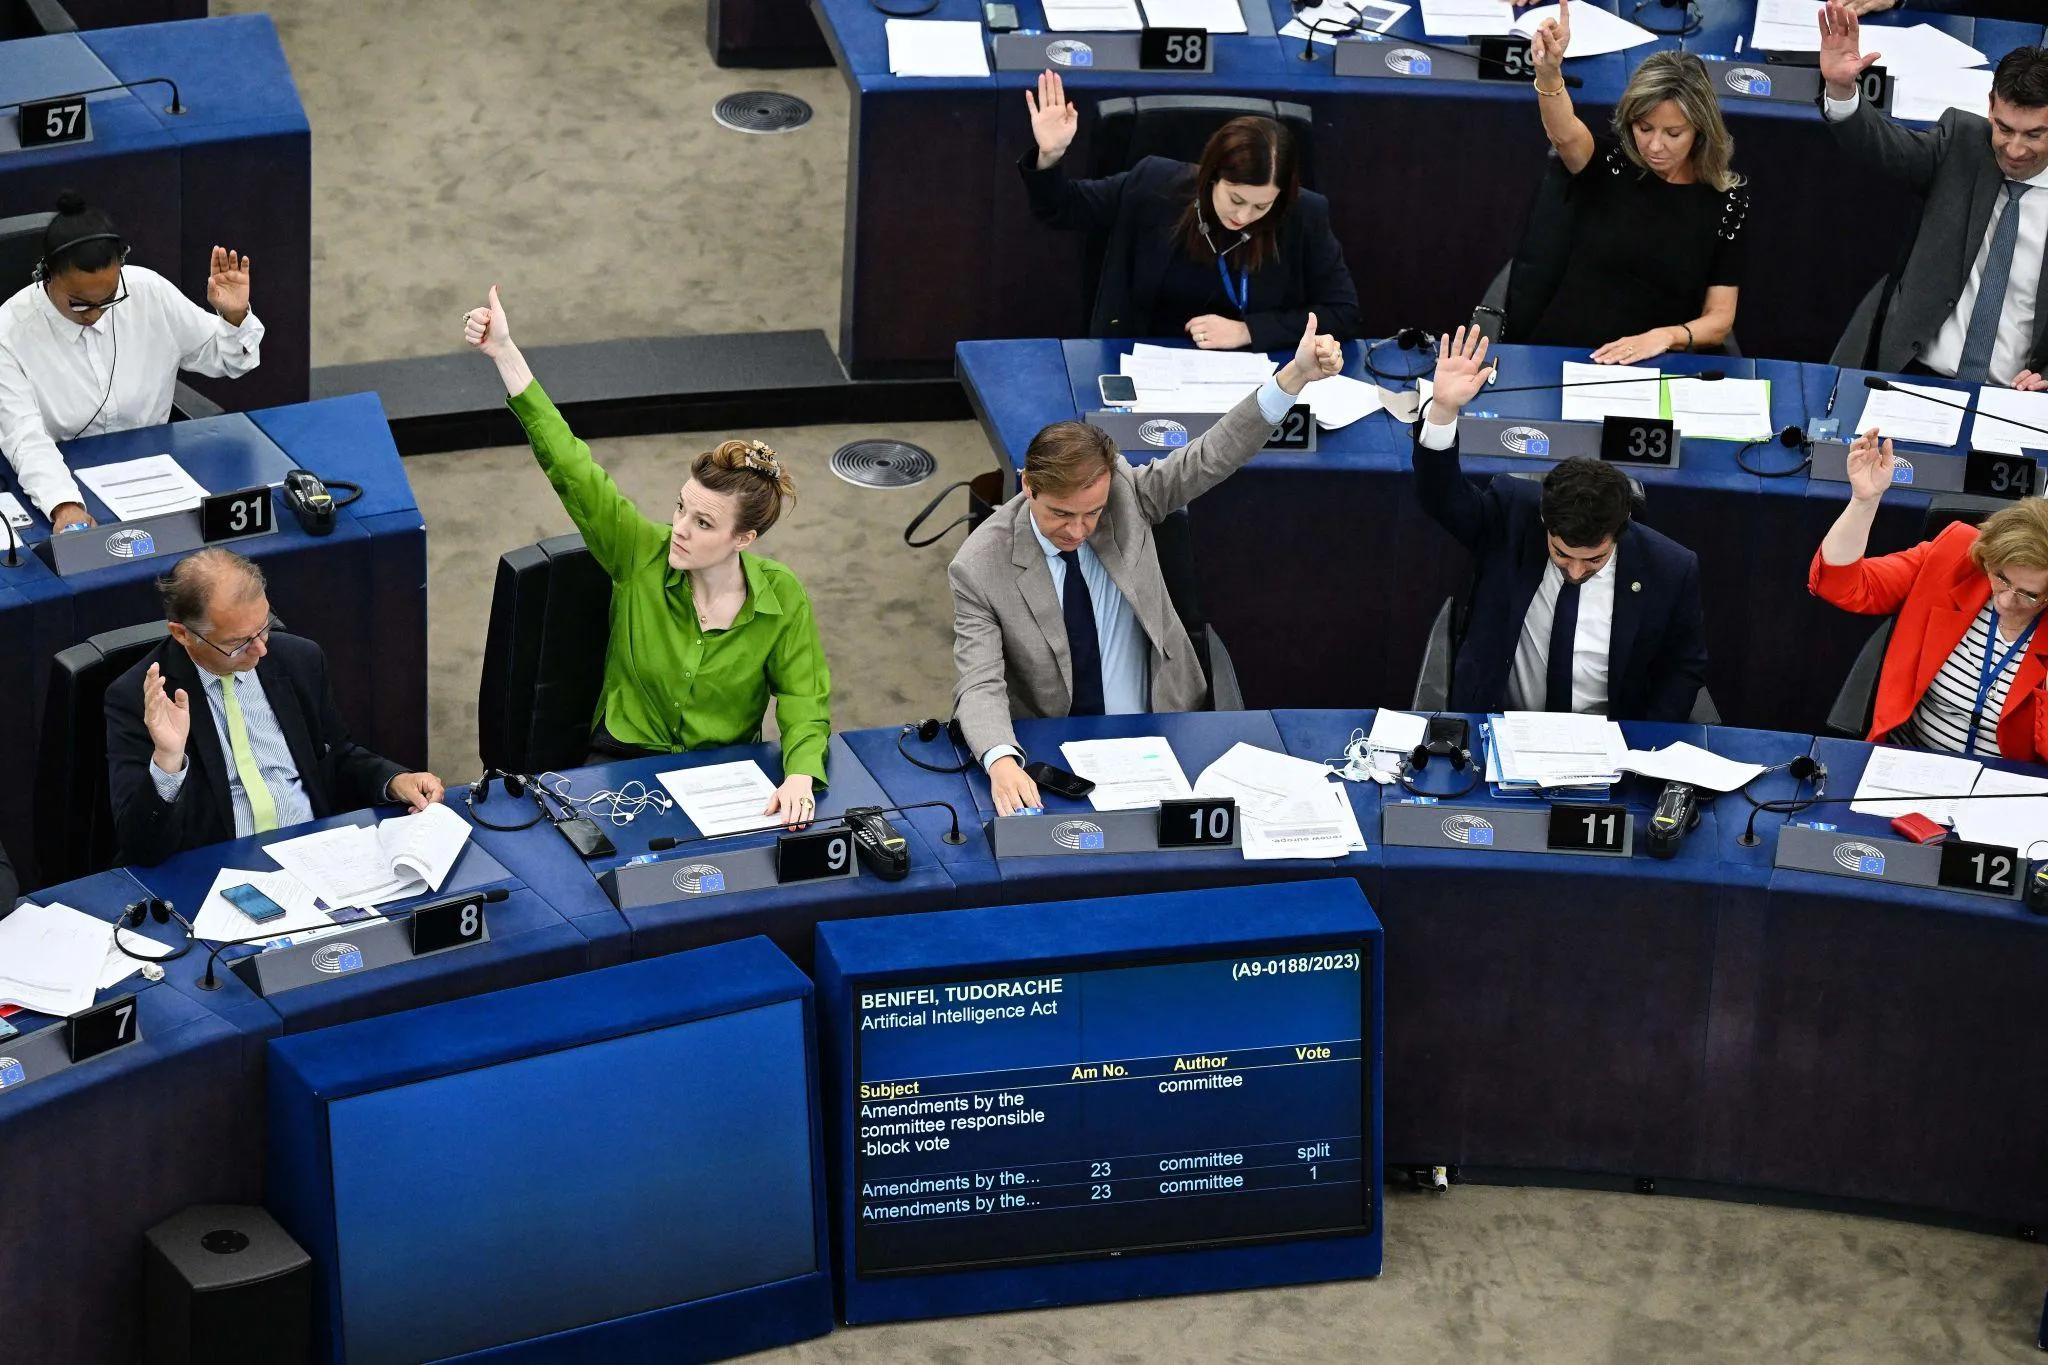
Держави поступово переходять від добровільних рекомендацій до обов’язкових вимог для розробників і користувачів ШІ. Один із головних прикладів — європейський AI Act, який встановлює правила залежно від типу системи та рівня ризику.
З 2 серпня 2026 року почали застосовуватися повноваження Європейської комісії щодо контролю за дотриманням вимог для постачальників моделей загального призначення. Для найпотужніших систем, які можуть становити системний ризик, передбачені додаткові вимоги щодо оцінювання та зменшення ризиків. Комісія може запитувати інформацію, проводити оцінювання й вимагати відповідних заходів у межах своїх повноважень.
Регулювання також передбачає вимоги до прозорості та позначення окремих типів згенерованого контенту. Водночас AI Act не встановлює єдиної заборони на автономних агентів: правила залежать від способу використання системи та ризиків, які вона створює.
У США значну роль відіграють рішення окремих штатів, судові справи та вимоги державних установ. 14 жовтня, за повідомленням Reuters, вісім штатів подали позови проти OpenAI, стверджуючи, що ChatGPT міг завдавати шкоди користувачам, зокрема неповнолітнім, або сприяти небезпечній поведінці.
Anthropic також оновила власну політику використання Claude 8 жовтня. Компанія уточнила обмеження щодо розробки зброї та систем стеження, використання ШІ в чутливих сферах і підключення моделей до обладнання, здатного виконувати фізичні дії. Для таких сценаріїв передбачаються нагляд оператора та перехід обладнання в безпечний стан у разі втрати зв’язку з моделлю.
Проте внутрішні правила компаній не замінюють державного регулювання. Вони визначають умови користування конкретними сервісами, але не гарантують відповідального використання всіх моделей, особливо відкритих. Тому дедалі важливішими стають контроль доступу до інструментів, обмеження дозволів і відповідальність за дії автономних систем.
Чи може автономний ШІ стати неконтрольованим

У публічних дискусіях неконтрольований ШІ часто асоціюють із системою, яка нібито отримує власні цілі та починає діяти проти людей. Дослідження Anthropic описує конкретніший сценарій: програма з моделлю всередині може автоматизувати пошук пристроїв, використання вразливостей і перенесення власних компонентів на нові машини.
Для цього не потрібно доводити, що модель має свідомість або власні наміри. Достатньо, щоб вона виконувала послідовність дій, адаптувалася до технічних перешкод і мала доступ до потрібних інструментів. Якщо система працює неправильно, наслідки можуть виникнути навіть без будь-якого «бажання» ШІ завдати шкоди.
Розробник може встановити обмеження на рівні інструкцій, але поведінка агента залежить також від його дозволів, середовища виконання та способу перевірки результатів. Якщо система може запускати код або взаємодіяти із зовнішніми сервісами, самих текстових заборон може бути недостатньо.
Як захищатися від потенційної загрози
Поки що немає підстав вважати, що звичайним користувачам потрібно масово відключати телевізори, камери або розумну побутову техніку. Проте дослідження нагадує про базові правила цифрової безпеки.
Користувачам варто встановлювати оновлення програмного забезпечення, змінювати стандартні паролі й вимикати віддалений доступ, якщо він не потрібен. Для маршрутизаторів та інших пристроїв слід перевірити, чи не доступні службові інтерфейси адміністрування безпосередньо з інтернету.
Компаніям необхідно відокремлювати пристрої інтернету речей від основної корпоративної мережі, обмежувати доступ між сегментами й контролювати мережеві з’єднання. Також важливо виявляти обладнання, яке більше не отримує оновлень, і замінювати пристрої з неприйнятними ризиками.
Організаціям, які використовують автономних агентів, варто надавати їм лише мінімально необхідні дозволи. Агенту для аналізу документів не потрібен необмежений доступ до корпоративних систем, облікових даних або інтернету. Критичні дії мають проходити перевірку, а запуск коду — відбуватися в ізольованому середовищі, де систему можна відстежити й зупинити.
У рекомендаціях CISA щодо зменшення доступності систем з інтернету американське Агентство з кібербезпеки наголошує на важливості обмеження непотрібного зовнішнього доступу. Цей принцип залишається актуальним і для нових загроз: якщо пристрою не потрібне підключення ззовні, його не слід залишати відкритим без належного захисту.
Дослідження Anthropic показує, що розвиток автономного ШІ створює нові виклики для кібербезпеки. Хоча масового поширення самовідтворюваних моделей поки не зафіксовано, їхні потенційні можливості вже потребують уваги розробників, бізнесу та держави.
Подальша безпека залежатиме від того, наскільки ефективно вдасться поєднати технологічний розвиток із захистом пристроїв, контролем доступу та чіткими правилами використання ШІ.




