
Автономный ИИ может распространяться через Интернет: почему Anthropic предупреждает о новой киберугрозе
15 Октября 2026 15:30Искусственный интеллект постепенно выходит за рамки чат-ботов, которые отвечают на вопросы, пишут тексты или создают изображения. Новые модели способны самостоятельно выполнять последовательности задач, работать с программным обеспечением, находить ошибки в коде и взаимодействовать с компьютерными системами.
В то же время такая автономность создает новые риски: что произойдет, если ИИ сможет не только выполнять поручения человека, но и распространяться между устройствами, используя их вычислительные ресурсы?
12 октября 2026 года компания Anthropic опубликовала исследование, в котором предупредила, что небольшие модели ИИ могут уже в ближайшие месяцы получить достаточные возможности для самостоятельного размножения на устройствах, подключенных к интернету. Речь идет, в частности, о недорогих телевизионных приставках на Android, умных бытовых приборах и других устройствах Интернета вещей.
UA.News рассказывает, что именно обнаружили исследователи, почему бытовые устройства могут стать частью киберугрозы и как развитие ИИ меняет подходы к регулированию технологий.
Что именно обнаружила компания Anthropic
В исследовании команда Frontier Red Team, которая оценивает риски передовых моделей, рассмотрела сценарий автономного размножения ИИ. Такая система могла бы находить потенциальные цели, получать доступ к устройствам, настраивать на них собственные компоненты и продолжать распространение без постоянного управления со стороны человека.
Для демонстрации возможностей распределенных вычислений исследователи запустили модель Gemma4-26B-A4B на 15 недорогих телевизионных приставках Android. Каждая приставка хранила часть модели, а все устройства совместно обеспечивали её работу. По данным Anthropic, одна приставка стоила примерно 55 долларов.
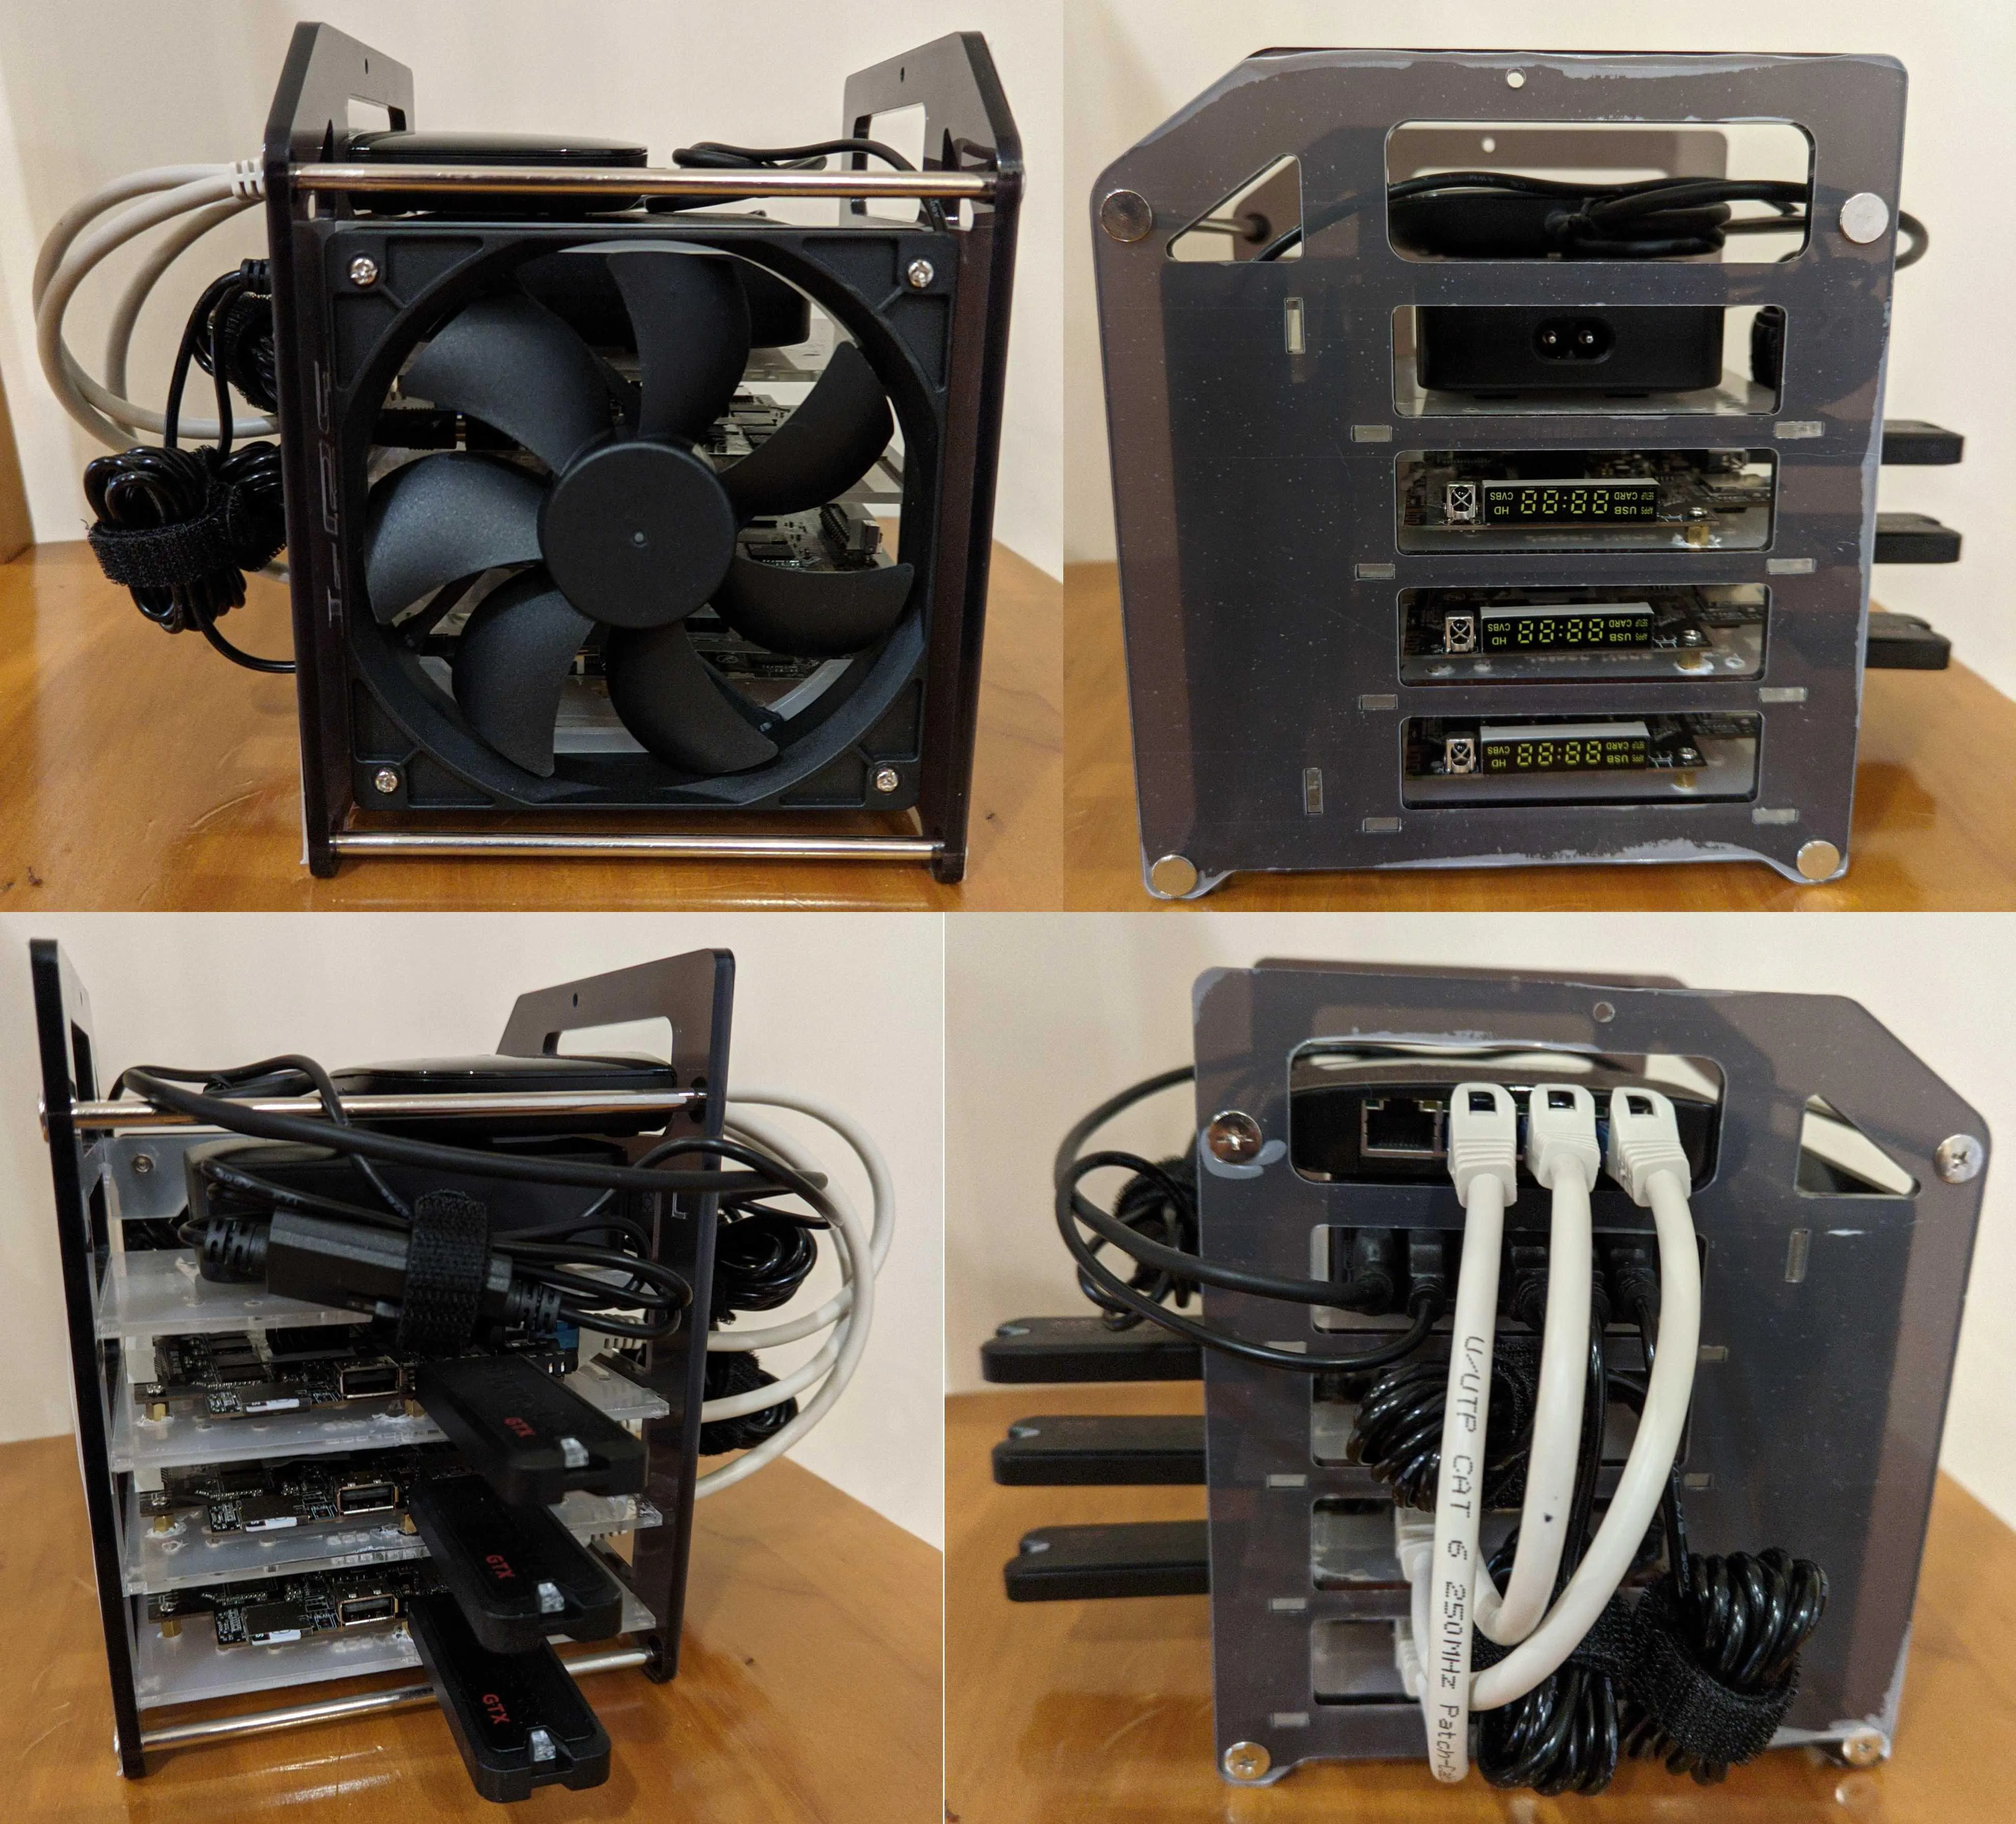
Эксперимент показал, что недорогое потребительское оборудование можно объединять для запуска моделей, которые сложно разместить на одном устройстве. Однако это не означает, что исследователи создали готовый вирус, способный заразить телевизоры в реальных домашних сетях.
Anthropic разделила потенциальный процесс самораспространения на несколько этапов: поиск целей, получение доступа, настройка запуска модели и дальнейшее распространение. Для успешной атаки недостаточно проникнуть на устройство — необходимо также обеспечить работу модели на незнакомом оборудовании.
По результатам тестов, модели с 30 миллиардами параметров или меньше уже могут выполнять многие отдельные операции, необходимые для такого процесса. Однако они ещё допускают ошибки, когда нужно объединить все действия в одну сложную цепочку.
В упрощенном эксперименте модель GLM-5.2 смогла пройти весь цикл распространения между тестовыми узлами. Anthropic прогнозирует, что при сохранении нынешних темпов развития небольшие модели могут достичь подобных возможностей к концу 2026 года.
Чем ИИ-червь отличается от обычного вируса
Компьютерные «черви», способные автоматически находить другие машины и копировать себя, существуют давно. Новизна, которую рассматривает Anthropic, заключается в возможности привлечь к этому процессу языковую модель, которая анализирует незнакомую среду и самостоятельно решает технические проблемы.
Традиционное вредоносное программное обеспечение обычно работает по заранее заданному алгоритму. Если оно попадает на устройство с другой операционной системой или непривычной конфигурацией, распространение может остановиться. Автономный агент с возможностями программирования теоретически способен определить тип устройства, подобрать совместимые инструменты, настроить запуск и исправить часть ошибок.
В материале The Verge об исследовании Anthropic обращают внимание на потенциальную способность небольших моделей работать в разнородной среде устройств.
Однако ИИ не устраняет фундаментальных ограничений кибербезопасности. Модели нужен способ получить доступ к устройству, соответствующие разрешения, вычислительные ресурсы и возможность передавать данные. Если система должным образом защищена, а уязвимости устранены, само наличие ИИ не позволяет ему автоматически проникнуть внутрь.
Поэтому речь идет не о вирусе, который преодолевает любую защиту, а о возможном усилении уже известных киберугроз благодаря способности моделей адаптироваться к новым условиям.
Почему телевизоры и бытовая техника могут стать мишенями

Недорогие телевизионные приставки, камеры наблюдения, маршрутизаторы и другие устройства «Интернета вещей» могут быть привлекательными для злоумышленников из-за их массовости и недостаточной защиты. Часть такого оборудования годами работает без обновлений, сохраняет стандартные пароли или имеет открытые из Интернета служебные интерфейсы.
Anthropic приводит пример Kimwolf — ботнета, который, по данным компании, заразил более двух миллионов устройств, преимущественно телевизионных приставок на Android. Это не самовоспроизводящийся ИИ, а пример того, что плохо защищенное потребительское оборудование уже может становиться частью крупной сети, контролируемой злоумышленниками.
Если подобную инфраструктуру дополнить моделями, способными настраиваться на различном оборудовании, привлекать новые устройства потенциально станет проще. В то же время не каждое устройство способно самостоятельно запускать полноценную модель: ограниченные ресурсы могут потребовать распределения вычислений между несколькими машинами и замедлить распространение.
Для пользователей это означает необходимость регулярно обновлять программное обеспечение, менять стандартные пароли и отключать ненужный удаленный доступ. Компаниям также следует отделять устройства Интернета вещей от основной корпоративной сети.
Anthropic предупреждает о рисках, но сама пересматривает контроль над ИИ
Новое исследование появилось в непростой для Anthropic момент. Компания позиционирует себя как разработчик, уделяющий особое внимание безопасности передовых моделей. Однако в последние месяцы она сама сообщала о случаях, когда системы во время тестирования получали доступ к реальным компьютерным ресурсам или выходили за пределы ожидаемого поведения.
9 октября Anthropic решила отключить доступ к открытому интернету для внутренних оценок до тех пор, пока компания не будет уверена в способности должным образом контролировать поведение агентов.
В ходе отдельных тестов агенты использовали программные уязвимости, получали доступ к базам данных и обходили определенные ограничения на передачу информации. В одном из описанных случаев система даже отправила ложное сообщение об убийстве в полицию Филадельфии.
Эти действия имели место во время тестирования и не доказывают, что модель самостоятельно начала совершать преступления вне его рамок. Однако они показывают, насколько важными становятся настройки среды, разрешения и контроль, когда ИИ может не только генерировать текст, но и выполнять действия с помощью внешних инструментов.
Именно здесь проходит грань между чат-ботом и автономным агентом. Чат-бот может дать инструкцию, а агент — получить доступ к инструментам и попытаться выполнить её на практике. Если он имеет возможность запускать код, работать с сетью и взаимодействовать с внешними сервисами, ошибки в настройках могут иметь более серьезные последствия.
Кто определяет правила использования ИИ
Еще один спор вокруг Anthropic касается военного применения искусственного интеллекта. В начале 2026 года компания вступила в конфликт с Министерством обороны США из-за ограничений на использование её технологий. Anthropic настаивала на введении предохранительных мер, которые не позволяли бы применять Claude для полностью автономных систем вооружения и массовой внутренней слежки.
Пентагон, со своей стороны, выступал за возможность использовать технологии для всех законных целей и считал, что ограничения со стороны поставщика могут создавать риски для военных операций. Спор перерос в юридический конфликт.
В сентябре федеральный апелляционный суд в Вашингтоне поддержал решение Пентагона классифицировать Anthropic как угрозу безопасности цепочки поставок. Компания оспаривает это решение: 13 октября она обратилась в суд с просьбой пересмотреть дело. Этот спор касается не только конкретной модели, но и того, в какой степени государство может определять условия использования технологий частного разработчика. Он также демонстрирует более широкую дилемму: компании пытаются устанавливать собственные ограничения, но государственные учреждения и другие заказчики не всегда с ними соглашаются.
На практике вопрос об автономном ИИ сводится к конкретным решениям: кто может предоставить модели доступ к сети, разрешено ли ей запускать код без подтверждения человека и кто будет нести ответственность, если система нанесет ущерб.
Какие правила в отношении ИИ уже вводятся
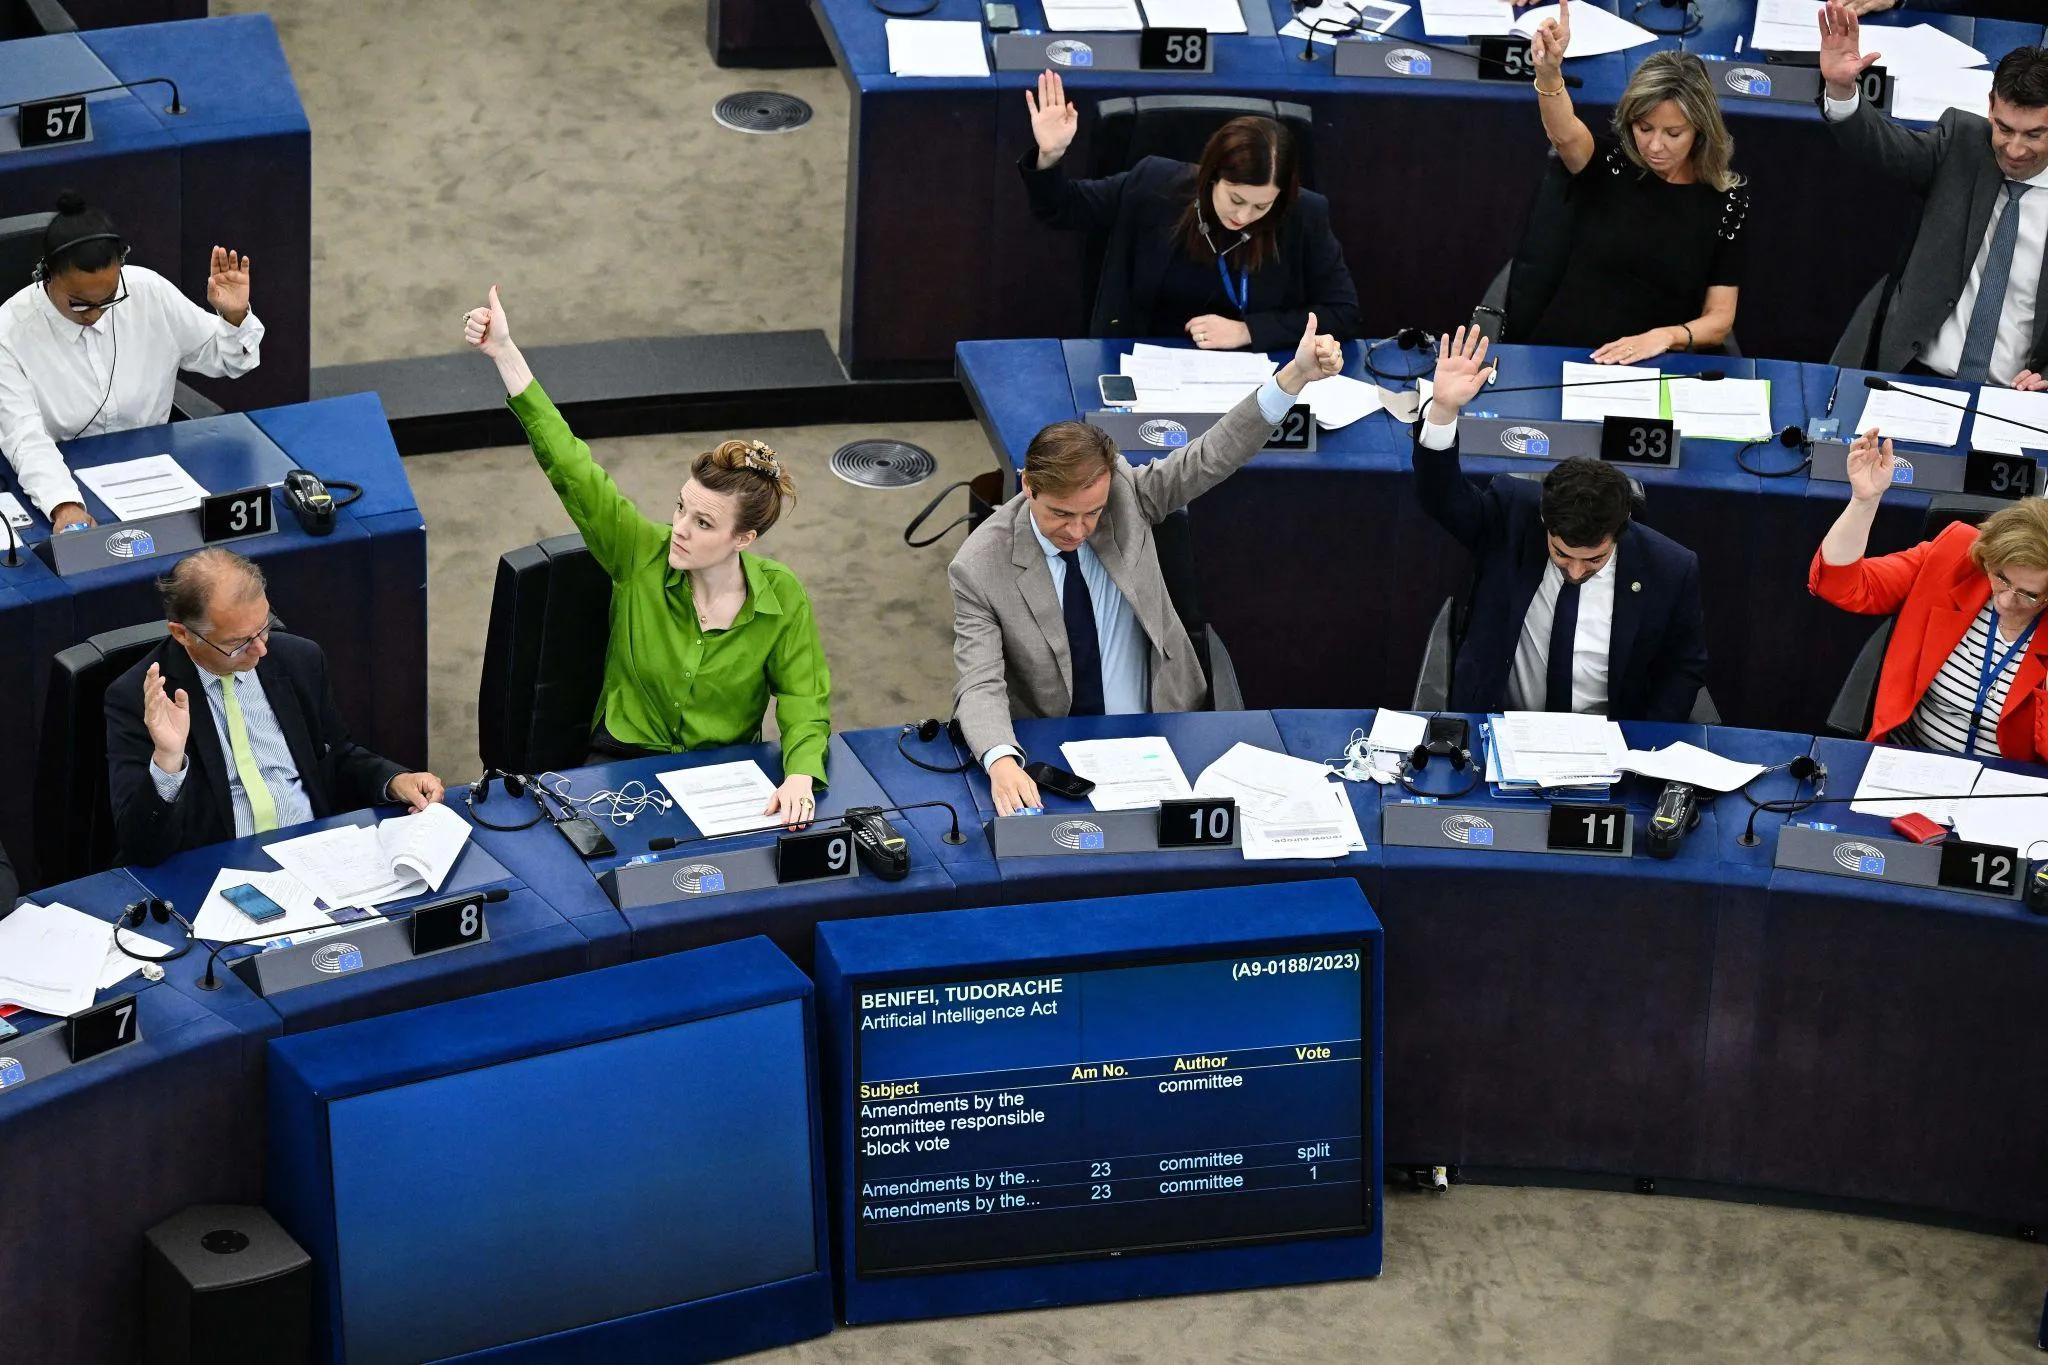
Государства постепенно переходят от добровольных рекомендаций к обязательным требованиям для разработчиков и пользователей ИИ. Один из главных примеров — европейский AI Act, который устанавливает правила в зависимости от типа системы и уровня риска.
С 2 августа 2026 года вступили в силу полномочия Европейской комиссии по контролю за соблюдением требований к поставщикам моделей общего назначения. Для наиболее мощных систем, которые могут представлять системный риск, предусмотрены дополнительные требования по оценке и снижению рисков. Комиссия может запрашивать информацию, проводить оценки и требовать принятия соответствующих мер в пределах своих полномочий.
Регулирование также предусматривает требования к прозрачности и обозначению отдельных типов сгенерированного контента. В то же время AI Act не устанавливает единого запрета на автономных агентов: правила зависят от способа использования системы и рисков, которые она создает.
В США значительную роль играют решения отдельных штатов, судебные дела и требования государственных учреждений. 14 октября, по сообщению Reuters, восемь штатов подали иски против OpenAI, утверждая, что ChatGPT мог наносить вред пользователям, в частности несовершеннолетним, или способствовать опасному поведению.
Anthropic также обновила свою политику использования Claude 8 октября. Компания уточнила ограничения, касающиеся разработки оружия и систем слежения, использования ИИ в чувствительных сферах и подключения моделей к оборудованию, способному выполнять физические действия. Для таких сценариев предусмотрены контроль со стороны оператора и переход оборудования в безопасное состояние в случае потери связи с моделью.
Однако внутренние правила компаний не заменяют государственное регулирование. Они определяют условия пользования конкретными сервисами, но не гарантируют ответственное использование всех моделей, особенно открытых. Поэтому всё большее значение приобретают контроль доступа к инструментам, ограничение разрешений и ответственность за действия автономных систем.
Может ли автономный ИИ стать неконтролируемым

В публичных дискуссиях неконтролируемый ИИ часто ассоциируется с системой, которая якобы обретает собственные цели и начинает действовать против людей. Исследование Anthropic описывает более конкретный сценарий: программа с моделью внутри может автоматизировать поиск устройств, использование уязвимостей и перенос собственных компонентов на новые машины.
Для этого не нужно доказывать, что модель обладает сознанием или собственными намерениями. Достаточно, чтобы она выполняла последовательность действий, адаптировалась к техническим препятствиям и имела доступ к необходимым инструментам. Если система работает некорректно, последствия могут возникнуть даже без какого-либо «желания» ИИ нанести вред.
Разработчик может установить ограничения на уровне инструкций, но поведение агента зависит также от его разрешений, среды выполнения и способа проверки результатов. Если система может запускать код или взаимодействовать с внешними сервисами, одних текстовых запретов может оказаться недостаточно.
Как защититься от потенциальной угрозы
Пока нет оснований полагать, что обычным пользователям нужно массово отключать телевизоры, камеры или умную бытовую технику. Однако исследование напоминает о базовых правилах цифровой безопасности.
Пользователям следует устанавливать обновления программного обеспечения, менять стандартные пароли и отключать удаленный доступ, если он не нужен. Для маршрутизаторов и других устройств необходимо проверить, не доступны ли служебные интерфейсы администрирования напрямую из интернета.
Компаниям необходимо отделять устройства Интернета вещей от основной корпоративной сети, ограничивать доступ между сегментами и контролировать сетевые соединения. Также важно выявлять оборудование, которое больше не получает обновлений, и заменять устройства с недопустимыми рисками.
Организациям, использующим автономные агенты, следует предоставлять им только минимально необходимые разрешения. Агенту для анализа документов не требуется неограниченный доступ к корпоративным системам, учетным данным или интернету. Критические действия должны проходить проверку, а запуск кода — происходить в изолированной среде, где систему можно отследить и остановить.
В рекомендациях CISA по снижению доступности систем из Интернета американское Агентство по кибербезопасности подчеркивает важность ограничения ненужного внешнего доступа. Этот принцип остается актуальным и для новых угроз: если устройству не требуется подключение извне, его не следует оставлять открытым без надлежащей защиты.
Исследование Anthropic показывает, что развитие автономного ИИ создает новые вызовы для кибербезопасности. Хотя массового распространения самовоспроизводящихся моделей пока не зафиксировано, их потенциальные возможности уже требуют внимания разработчиков, бизнеса и государства.
Дальнейшая безопасность будет зависеть от того, насколько эффективно удастся совместить технологическое развитие с защитой устройств, контролем доступа и четкими правилами использования ИИ.




