
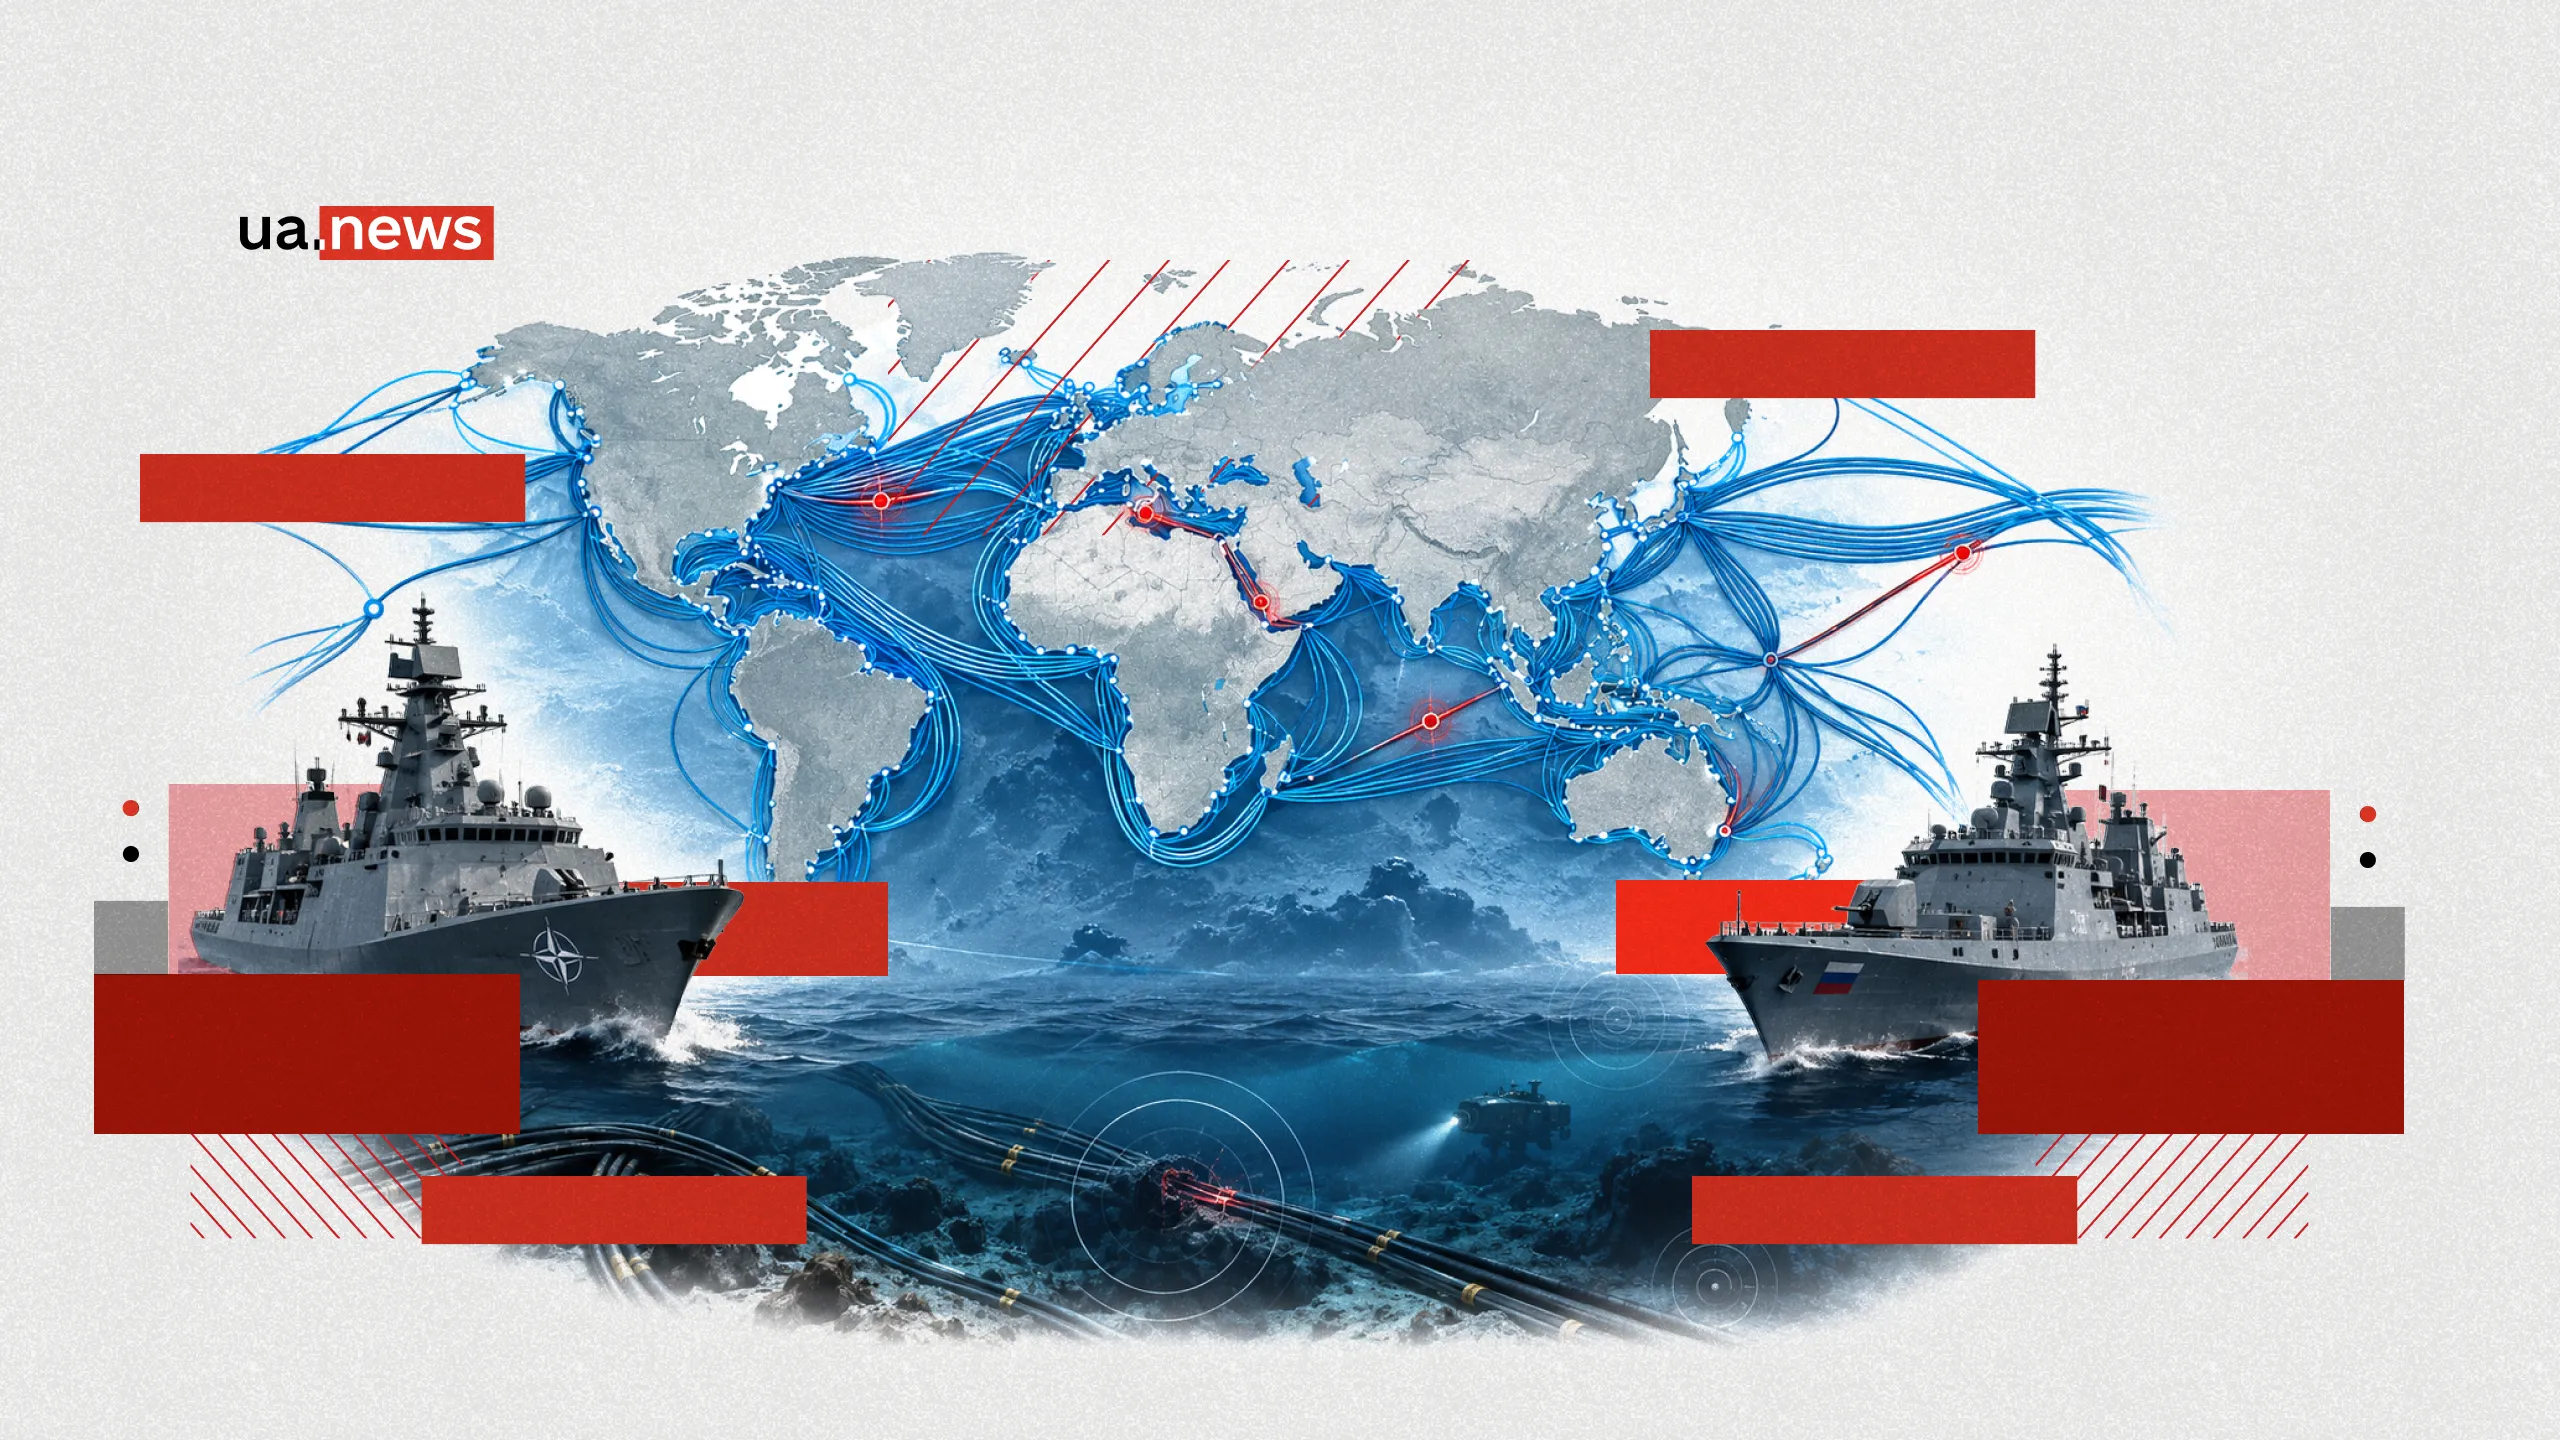
Internet od dawna postrzegany jest jako coś niematerialnego: chmura, Wi-Fi, satelity, serwery znajdujące się gdzieś daleko od człowieka. Jednak w rzeczywistości jego podstawa jest znacznie prostsza, a jednocześnie bardziej wrażliwa.
Znaczna część globalnej łączności opiera się na kablach podmorskich, poprowadzonych po dnie mórz i oceanów. To właśnie przez nie przepływa międzynarodowy ruch internetowy, operacje finansowe, dane korporacyjne oraz ogromne zbiory informacji, bez których współczesna gospodarka po prostu nie funkcjonuje.
Agencja Reuters, powołując się na dwóch zachodnich urzędników, poinformowała, że wiosną sojusznicy z NATO udaremnili rosyjską operację w pobliżu Spitsbergenu. Według nich rosyjskie siły podwodne ćwiczyły scenariusz wykorzystania technologii, która mogłaby unieruchamiać krytycznie ważne kable podmorskie, nie pozostawiając widocznych śladów.
UA News wyjaśnia, dlaczego sprawa dotycząca Spitsbergenu dotyczy nie tylko wojskowych, ale także każdego, kto korzysta z bankowości, telefonu, komunikatora, usług w chmurze lub po prostu otwiera stronę internetową w przeglądarce. Bo jeśli światowa sieć rzeczywiście leży na dnie oceanu, to nie chodzi już o to, czy można ją uszkodzić, ale o to, co się stanie, jeśli ktoś spróbuje to zrobić w sposób systematyczny.
Internet w rzeczywistości nie znajduje się w chmurze, ale w kablach na dnie morza
W powszechnej wyobraźni globalny internet często kojarzy się z centrami danych i satelitami. Jednak jeśli chodzi o międzykontynentalną wymianę danych, jej główną podstawą są właśnie podwodne kable światłowodowe. Łączą one kraje, centra finansowe, kontynenty, giełdy, systemy rządowe i platformy chmurowe.
Przez kable podmorskie przepływa przeważająca większość międzynarodowego ruchu danych. Satelity są ważne dla odległych regionów, lotnictwa, łączności morskiej i kanałów rezerwowych, ale główna część globalnego ruchu internetowego i tak nie przepływa przez kosmos, lecz po dnie morskim.
Jest to infrastruktura fizyczna, którą można zobaczyć na mapie, uszkodzić kotwicą, zahaczyć podczas prac budowlanych lub celowo zaatakować. Właśnie dlatego temat ten już dawno wykroczył poza ramy rynku telekomunikacyjnego.
Na oficjalnej stronie NATO otwarcie stwierdza się, że krytyczna infrastruktura podmorska stała się kwestią bezpieczeństwa sojuszników. Nie chodzi tu wyłącznie o kable łącznościowe, ale także o rurociągi, kable elektryczne i inne systemy, od których zależy funkcjonowanie państw.
Słaby punkt polega na tym, że kabel może wydawać się czymś niezwykle skomplikowanym pod względem technologicznym, ale fizycznie jest to dość kompaktowy obiekt w porównaniu ze skalą zależności od niego.
Jeśli przestaje działać duże centrum danych, część usług można przenieść do innego. Jeśli jednak uszkodzeniu ulegnie podmorska linia magistralna, konsekwencje są znacznie szersze: zmieniają się trasy ruchu, wzrasta opóźnienie, naprawa staje się droższa, a czasami pojawia się zagrożenie dla całych segmentów infrastruktury krajowej.
Kolejna ważna kwestia — kable już dawno stały się nie tylko aktywami cywilnymi, ale także geopolitycznymi. Kto kontroluje punkty podłączenia, trasy transmisji danych oraz zdolność do ich ochrony, ten zyskuje wpływ wykraczający daleko poza sektor telekomunikacyjny.
Co wydarzyło się w pobliżu Spitsbergenu i dlaczego ta historia tak zaniepokoiła NATO
Według danych agencji Reuters wiosną w pobliżu archipelagu Spitsbergen sojusznicy wykryli rosyjską operację prowadzoną przez Główny Zarząd Badań Głębokomorskich Federacji Rosyjskiej, znany pod skrótem GUGI. Właśnie tę jednostkę od dawna wiąże się z podwodnymi działaniami specjalnego przeznaczenia. Nie chodzi tu o zwykłe patrole czy demonstrację obecności, ale o pojazdy głębinowe, które – według rozmówców agencji – symulowały wdrażanie technologii służącej do niszczenia kabli.
Według informacji agencji Reuters operację tę wspólnie monitorowały Wielka Brytania, Norwegia i Stany Zjednoczone. Rosyjskie statki i siły podwodne zostały wykryte, po czym sojusznicy nie pozwolili im zakończyć operacji szkoleniowej, w wyniku czego opuściły one ten obszar. Ważne jest to, że nie chodzi tu o już przeprowadzoną sabotażową akcję: kable nie zostały uszkodzone. Jednak sam fakt przećwiczenia takiego scenariusza stał się głównym sygnałem dla Zachodu.
W kwietniu rząd brytyjski oficjalnie poinformował już, że Wielka Brytania wraz z Norwegią wykryła ukrytą rosyjską aktywność podwodną w pobliżu wód brytyjskich i norweskich i zmusiła rosyjskie siły do wycofania się. Spitsbergen to nieprzypadkowe miejsce. Z archipelagu do kontynentalnej Norwegii biegną dwa podwodne kable światłowodowe o długości około 1400 kilometrów.
Przez nie przesyłane są ogromne ilości danych ze stacji satelitarnej SvalSat, zlokalizowanej na Spitsbergenie. Jest to jedno z najważniejszych na świecie naziemnych centrów odbioru danych z satelitów. Oznacza to, że w przypadku Spitsbergenu nie chodzi po prostu o „kabel z internetem”. Jest to część bardziej złożonego systemu, który łączy infrastrukturę satelitarną, telekomunikację i potencjał strategiczny krajów zachodnich.
Ta historia jest ważna również dlatego, że pokazuje: w wojnach nowego typu na celowniku znajdują się nie tylko lotniska, magazyny czy elektrownie, ale także to, co wcześniej postrzegano jako drugorzędną infrastrukturę tyłową.
Dlaczego uszkodzenie kabli może być idealną bronią w wojnie hybrydowej
Kable podmorskie stanowią niemal idealny cel w tak zwanej „szarej strefie”. O ile rakieta wystrzelona w kierunku lotniska stanowi oczywisty akt agresji, o tyle incydent z kablem często można przypisać awarii, kotwicy statku cywilnego, burzy lub usterce technicznej.
Właśnie dlatego taka infrastruktura szczególnie nadaje się do wywierania presji w ramach wojny hybrydowej: konsekwencje są poważne, a próg umożliwiający bezpośrednie oskarżenie jest znacznie wyższy. Niebezpieczeństwo nie polega tu wyłącznie na całkowitym odcięciu dostępu. W rzeczywistości globalna sieć dysponuje wystarczającymi rezerwami, a uszkodzenie jednego kabla nie oznacza natychmiastowego „wyłączenia internetu” dla całej planety.
Jednak nawet częściowe uszkodzenia mogą mieć kosztowne i odczuwalne konsekwencje. Ruch internetowy trzeba przekierowywać, niektóre serwisy mogą działać wolniej, naprawa wymaga wyspecjalizowanych statków i czasu, a sama infrastruktura przestaje być postrzegana jako gwarantowana i bezpieczna.

Agencja Reuters przypomina, że po wysadzeniu gazociągów Nord Stream w 2022 roku temat infrastruktury podwodnej wysunął się na pierwszy plan. Od tego czasu coraz większą uwagę zaczęły przyciągać statki, które powoli przepływają nad lub w pobliżu wrażliwych obszarów dna morskiego, gdzie znajdują się rurociągi, kable elektryczne i linie telekomunikacyjne.
Taka aktywność sama w sobie nie zawsze jest niezgodna z prawem. Jednak eksperci ds. bezpieczeństwa traktują systematyczne mapowanie krytycznej infrastruktury podwodnej jako potencjalne przygotowania do przyszłych aktów sabotażu. Według danych firmy Windward w 2025 roku na Morzu Bałtyckim odnotowano setki przypadków takich dryfujących statków w pobliżu infrastruktury o znaczeniu krytycznym.
Samą liczbę incydentów należy traktować jako niepokojącą. Od października 2023 r. do końca 2025 r. na Morzu Bałtyckim uszkodzono lub przecięto co najmniej 11 kabli podmorskich. Każdy pojedynczy przypadek można jeszcze wytłumaczyć awarią. Jednak gdy takich incydentów jest wiele, nasuwa się logiczne pytanie: czy ktoś nie testuje granic dopuszczalności i szybkości reakcji Europy?
W tym właśnie tkwi prawdziwa siła takiego narzędzia. Pozwala ono wywierać presję na przeciwnika bez formalnego przejścia do wojny na dużą skalę.
Jak NATO zaczęło przekształcać ochronę kabli w odrębny kierunek działań wojskowych
Po serii incydentów w regionie bałtyckim NATO uruchomiło misję Baltic Sentry. Jak wyjaśnia Sojusz, chodzi o wzmocnienie obecności wojskowej na Morzu Bałtyckim, wykorzystanie fregat, morskiej lotnictwa patrolowego, nowych technologii oraz systemów bezzałogowych do ochrony infrastruktury krytycznej.
W sztabie Naczelnego Dowódcy Połączonych Sił NATO w Europie wyraźnie wskazują, że misja „Baltic Sentry” ma wzmocnić zdolność sojuszników do kontrolowania sytuacji na morzu i ochrony infrastruktury podwodnej.
Oznacza to, że Zachód nie postrzega już kabli jako problemu czysto cywilnego, dotyczącego wyłącznie operatorów telekomunikacyjnych. Wielka Brytania również osobno podkreśla zagrożenie ze strony rosyjskiej GUGI. W kwietniowym oświadczeniu brytyjskiego rządu mowa była o ujawnieniu tajnej rosyjskiej operacji w rejonie infrastruktury podwodnej.
To ważna kwestia: w retoryce publicznej stolice zachodnie coraz częściej mówią o ochronie kabli z taką samą powagą, z jaką wcześniej mówiły o obronie powietrznej czy cyberobronie. Reuters pisze również o kierowanej przez Wielką Brytanię inicjatywie Nordic Warden, która łączy nadzór morski i koordynację działań sojuszników wokół infrastruktury krytycznej.
W istocie Zachód buduje obecnie zupełnie nowy system powstrzymywania: patrolowanie, wymianę danych wywiadowczych, mapowanie aktywności statków, szybszą reakcję na podejrzane manewry, a także sygnały polityczne skierowane do Moskwy, że „cicha” dywersja również będzie miała konsekwencje.
To bardzo znacząca zmiana. Jeśli wcześniej przygotowania do wojny kojarzyły się przede wszystkim z czołgami, samolotami i rakietami, to teraz na liście pełnoprawnych aktywów wojskowo-strategicznych znajdują się również kable, rurociągi, kanały satelitarne i centra danych.
Świat stopniowo uznaje, że w XXI wieku sparaliżować kraj można nie tylko poprzez ataki na miasta, ale także poprzez niezauważalne uderzenia w jego „układ nerwowy”.
Czy naprawdę można odciąć kraj od internetu?
Scenariusz całkowitego zaniku internetu w wyniku jednego incydentu jest raczej przesadą. Większość dużych systemów posiada trasy rezerwowe, a dostawcy mogą przekierowywać ruch alternatywnymi szlakami.
Problem leży jednak gdzie indziej: jeśli ataki przestają być pojedyncze, a stają się systematyczne, nawet mechanizmy rezerwowe zaczynają działać gorzej. Każdy nowy incydent zmniejsza rezerwę odporności systemu, zwiększa koszty i tworzy atmosferę ciągłej podatności na zagrożenia.
Najbardziej narażone są niekoniecznie duże państwa z dziesiątkami alternatywnych tras, ale wyspy, odległe regiony i małe kraje, które mogą polegać dosłownie na kilku głównych liniach. Jeśli jedna ulegnie uszkodzeniu — ruch zostanie przekierowany inną trasą. Jeśli jednak jednocześnie unieruchomi się kilka z nich, sytuacja może stać się znacznie poważniejsza.
Kolejny problem to finanse. Kable podmorskie łączą nie tylko użytkowników serwisu YouTube czy sieci społecznościowych. Przez nie przepływają dane banków, giełd, systemów płatniczych i międzynarodowych korporacji.
Dlatego nawet krótkotrwałe przerwy w krytycznych punktach mogą mieć konsekwencje znacznie przewyższające wartość samego uszkodzonego kabla.
Dlaczego Europa okazała się tak wrażliwa
Przez dziesięciolecia Europa zwiększała swoją zależność od infrastruktury cyfrowej i energetycznej na dnie morza. Jednocześnie ochrona tej infrastruktury przez długi czas nie była głównym priorytetem obronnym.
W serwisie Reuters przytoczono ocenę eksperta z Brookings Institution, Bruce’a Jonesa: w ciągu ostatnich 25 lat Europa z jednej strony stawała się coraz bardziej zależna od infrastruktury podmorskiej, a z drugiej strony ograniczała możliwości jej ochrony.
Teraz trzeba nadrobić tę lukę. NATO zwiększa patrole, państwa inwestują w czujniki, systemy bezzałogowe i obserwację, a rządy zaczynają ściślej współpracować z prywatnymi firmami telekomunikacyjnymi.
Jednak sam problem wykracza znacznie poza Morze Bałtyckie. Podwodna infrastruktura przebiega przez Atlantyk, Morze Śródziemne, Morze Czerwone, Ocean Indyjski, Ocean Spokojny i dziesiątki innych regionów, w których jednocześnie występują konflikty polityczne, zagrożenia militarne i żegluga handlowa.
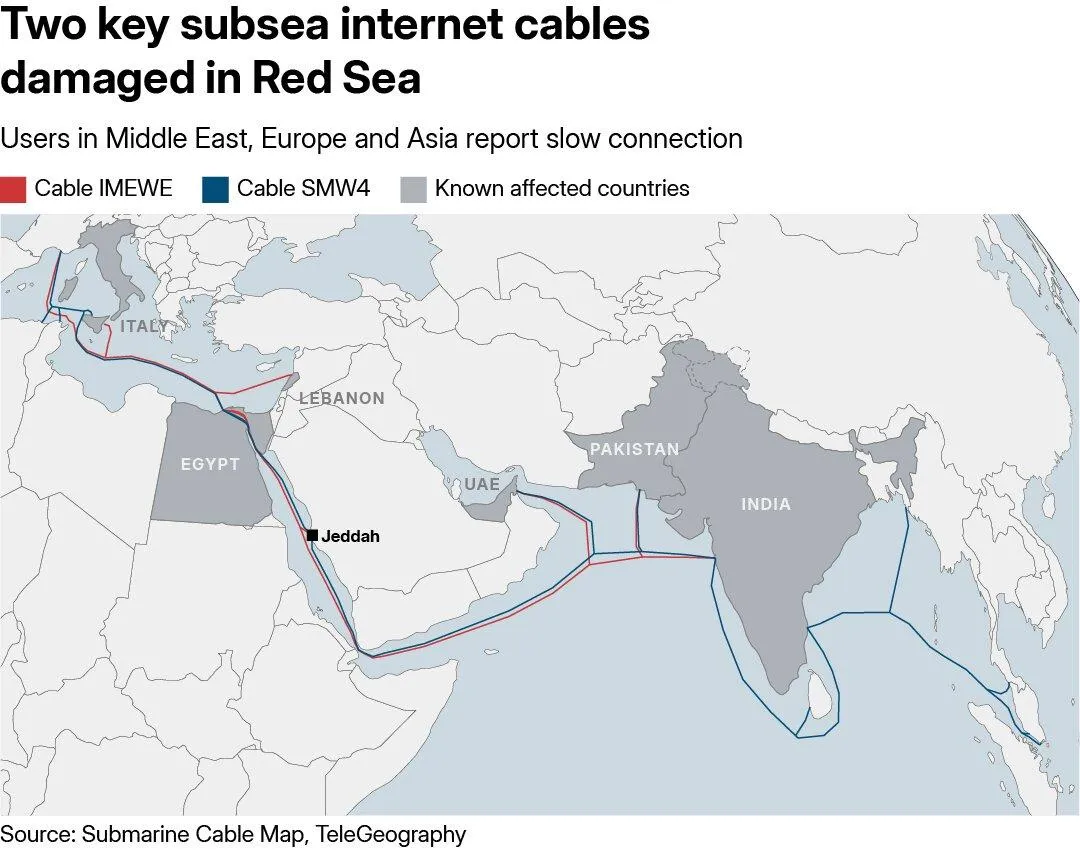
Oznacza to, że fizyczna ochrona „całego internetu” jest praktycznie niemożliwa. Można jedynie zapewnić mu wystarczającą rezerwę i sprawić, by koszt ataku był na tyle wysoki, aby potencjalny przeciwnik nie był pewien bezkarności.
Co ta historia oznacza dla Ukrainy
Dla Ukrainy sytuacja z kablami podmorskimi ma znaczenie nie tylko jako kolejny wątek konfrontacji między Rosją a NATO. Pokazuje ona bezpośrednio logikę współczesnej wojny rosyjskiej.
Rosja od wielu lat atakuje nie tylko obiekty wojskowe, ale także systemy, od których zależy codzienne życie: energetykę, logistykę, łączność, porty, magazyny i infrastrukturę dostawczą.
Kable podmorskie niemal idealnie wpisują się w tę logikę. Można je atakować z dala od linii frontu, powodując problemy dla gospodarki i państwa, ale jednocześnie pozostawiając pole do zaprzeczeń i spekulacji o przypadkowości zdarzeń.
Dla Ukrainy ważne jest również to, że sojusznicy coraz lepiej rozumieją samą zasadę takiej wojny. Nie chodzi już tylko o ochronę terytorium przed rakietami i dronami, ale o odporność całej infrastruktury – cyfrowej, energetycznej, transportowej i satelitarnej.
Im lepiej Zachód rozumie tę logikę, tym mniej miejsca pozostaje na scenariusze, w których Moskwa może wyrządzić poważne szkody, formalnie nie przekraczając granicy otwartej wojny z NATO.
Historia ze Spitsbergenem przyciągnęła tak wielką uwagę właśnie dlatego, że nie była to tylko epizod morskiej konfrontacji. To przypomnienie, że współczesna cywilizacja opiera się na rzeczach, o których większość ludzi prawie nie myśli.
Dopóki kable leżą na dnie i niezauważalnie spełniają swoją rolę, świat wydaje się cyfrowy, lekki i niematerialny. Wystarczy jednak, że ktoś spróbuje sięgnąć do tej infrastruktury – i nagle staje się oczywiste: internet jest bardzo namacalny. I właśnie dlatego może być bardzo podatny na zagrożenia.
Czytaj nas na Telegram i Sends


