
كيفية حماية قطاع الطاقة الأوكراني من القراصنة: التجربة الإسرائيلية التي يجدر الاقتداء بها
17 نوفمبر 2026 11:13قد يكون للهجوم السيبراني على محطة لتوليد الكهرباء أو شبكة مياه أو منشأة صناعية عواقب لا تقل خطورة عن ضربة صاروخية. فبدلاً من سرقة الوثائق السرية، يكفي للمهاجمين التدخل في عمل نظام التحكم لإيقاف الإنتاج أو تعطيل إمدادات المياه أو إتلاف المعدات.
لقد أدركوا ذلك في إسرائيل منذ فترة طويلة. تعيش البلاد في ظل مواجهة أمنية مستمرة، لذا يُعتبر الفضاء السيبراني هنا جبهة أخرى. والأمر المهم ليس فقط أن الإسرائيليين تعلموا كيفية التصدي للهجمات. بل إنهم بنوا نظامًا كاملًا حول هذا الأمر: فالجيش يُدرب المتخصصين، والجامعات تطور الأبحاث، والدولة تنسق عمل مختلف الهيئات، والشركات الخاصة تطور التقنيات وتطرحها في السوق الدولية. وبالنسبة لأوكرانيا، التي تواجه هجمات إلكترونية روسية بشكل منتظم، فإن لهذه التجربة أهمية عملية كبيرة. لا سيما عندما يتعلق الأمر بحماية قطاع الطاقة، والصناعة، وشبكات المياه، وغيرها من المنشآت التي يعتمد عليها الحياة اليومية في البلاد.
تحدثنا مع دانيال مارتن، المدير التنفيذي لشركة Cyber7، حول كيفية عمل النموذج الإسرائيلي. كما أوضح ممثلو شركة SIGA لماذا تتطلب حماية الأنظمة الصناعية اهتمامًا خاصًا، وكيف يمكن الكشف عن أي تدخل، حتى لو بدا كل شيء طبيعيًا على شاشة المشرف.
تم إعداد هذا التقرير بالتعاون والدعم من سفارة إسرائيل في أوكرانيا ووزارة الخارجية الإسرائيلية.
التهديد السيبراني الذي دفع إسرائيل إلى التحرك
يُعد فيروس ستوكسنت (Stuxnet)، الذي عرفه العالم في عام 2010، أحد أشهر الأمثلة على مدى خطورة الهجمات السيبرانية. وقد تسلل هذا الفيروس إلى نظام التحكم في المنشأة النووية الإيرانية في نطنز وتدخل في عمل أجهزة الطرد المركزي المستخدمة لتخصيب اليورانيوم. كان البرنامج الخبيث يغير سرعة دورانها، مما يتسبب في حدوث أعطال، لكنه كان يزور البيانات التي يراها المشغلون. أي أن المعدات كانت تتعطل، بينما كان كل شيء يبدو طبيعيًا تمامًا على الشاشات.
يُربط تطوير ستاكسنت بالولايات المتحدة وإسرائيل، على الرغم من أن أياً من الدولتين لم تؤكد مشاركتها رسمياً. وكانت العملية، المعروفة باسم الألعاب الأولمبية، تهدف إلى إعاقة تطوير البرنامج النووي الإيراني دون شن ضربة عسكرية علنية.
وقد شكّل هذا حدثًا فارقًا في مجال الأمن السيبراني: فالرمز الحاسوبي قادر على التأثير ليس فقط على المعلومات، بل وعلى العمليات المادية أيضًا. فليس من الضروري اقتحام المنشأة، أو تدميرها بالصواريخ، أو حتى قطع التيار الكهربائي عنها — يكفي الوصول إلى النظام الذي يتحكم في المعدات.
ووفقًا لدانيال مارتن، فإن إيران أدركت، بعد هذه الحادثة تحديدًا، أن الفضاء السيبراني يمكن أن يصبح مجالًا منفصلاً للمواجهة مع إسرائيل. وبدأت طهران في تعزيز قدراتها، ثم بدأت مجموعات قراصنة إيرانية عديدة في العمل ضد إسرائيل والولايات المتحدة. ولا تقتصر أهدافها على المؤسسات الحكومية فحسب، بل تشمل أيضًا شركات الطاقة والبنوك والمؤسسات التجارية وغيرها من المنشآت، التي قد يتسبب تعطيل عملها في إلحاق ضرر ملموس بالبلاد.
بعد هجوم حماس على إسرائيل في 7 أكتوبر 2023، وفقًا لتقديرات مارتن، ازدادت حدة التهديدات السيبرانية بنحو ثلاثة أضعاف، وأصبح التحقيق في الحوادث أكثر تعقيدًا: فقد أصبح من الصعب على المتخصصين بشكل متزايد تحديد الكيفية التي تسلل بها المهاجمون إلى النظام، وماذا فعلوا داخله، وما الهدف الذي كانوا يسعون إلى تحقيقه. وبالنسبة لإسرائيل، فإن المسألة تتعلق بمدى قدرة المؤسسات الحكومية والشركات والبنية التحتية الحيوية على العمل بشكل طبيعي.
الجيش كمدرسة للمتخصصين السيبرانيين المستقبليين
تتمثل خصوصية النموذج الإسرائيلي في الدور الرائد الذي يلعبه الجيش في إعداد الكوادر التقنية. فالخدمة العسكرية بالنسبة لجزء من الشباب هي واجب ومرحلة جادة أولى في مسارهم المهني.
على سبيل المثال، الوحدة 8200، التي تعمل في مجال الاستطلاع الإلكتروني والراديوي، وتحليل المعلومات، والعمليات السيبرانية. لا يمكن للجميع الانضمام إليها: يتم انتقاء المرشحين، وأثناء الخدمة يعملون على مهام تقنية معقدة.
يقول مارتن: «يستقبلون شاباً يبلغ من العمر 18 عاماً، وبعد ثلاث إلى أربع سنوات من الخدمة، يصنعون منه خبيراً حقيقياً».
يدرس الجنود الشباب، إلى جانب البرمجة المعتادة، التعامل مع مجموعات البيانات الضخمة، والبحث عن نقاط الضعف، وإنشاء أدوات برمجية، وأتمتة العمليات، واختبار حلولهم عمليًّا.وبعد انتهاء الخدمة، ينتقل بعض هؤلاء المتخصصين إلى شركات التكنولوجيا، بينما يؤسس آخرون أعمالهم الخاصة. وغالبًا ما يتعرف الشركاء المستقبليون على بعضهم البعض أثناء الخدمة العسكرية: فهم يمتلكون بالفعل خبرة مشتركة في التعامل مع المهام المعقدة ويدركون نقاط القوة المهنية لدى بعضهم البعض.
ومن الأمثلة على ذلك شركة Wiz، التي أسسها أساف رابابورت، وأمي لوتفاك، وإينون كوستيكا، وروي ريزنيك. وقد تعرف المؤسسون المشاركون المستقبليون على بعضهم البعض أثناء خدمتهم في الوحدات التكنولوجية والاستخباراتية الإسرائيلية. وقبل تأسيس Wiz، عملوا معًا على تطوير شركة Adallom، التي استحوذت عليها Microsoft لاحقًا. في عام 2020، أطلق الفريق شركة Wiz المتخصصة في حماية البنية التحتية السحابية. وهو مثال بليغ على كيفية تحول الخبرة العسكرية والعلاقات المهنية والمهارات الريادية إلى شركة تكنولوجية عالمية.
بالطبع، لا يقوم كل خريج من الوحدة 8200 بتأسيس شركة ذات نطاق عالمي. لكن هناك أمرًا أكثر أهمية بالنسبة للدولة: فالجيش يضمن تدفقًا مستمرًا للأشخاص الذين يمتلكون بالفعل مهارات عملية ويمكنهم تطبيقها في الاقتصاد المدني.
ليس فقط الشركات الناشئة: لماذا أنشأت إسرائيل مجمعًا إلكترونيًا في الصحراء
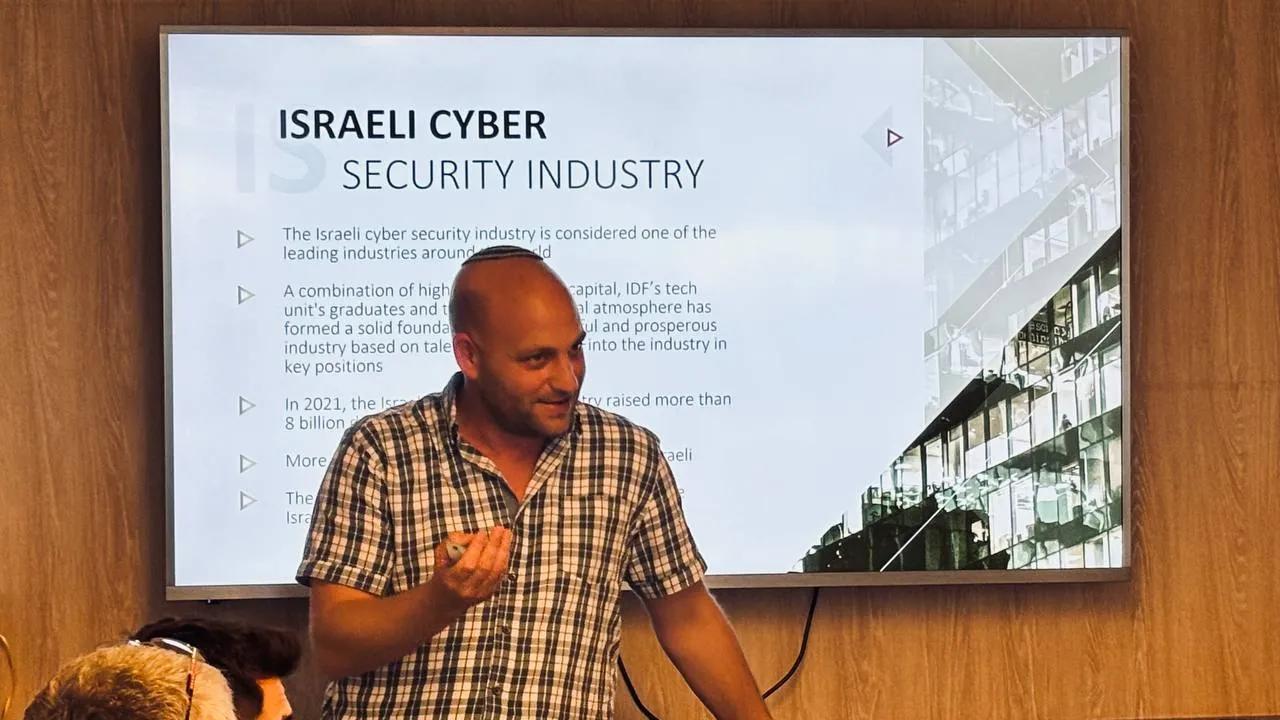
تتركز صناعة الأمن السيبراني الإسرائيلية خارج تل أبيب أيضًا. ويتطور مركزها الأهم في بئر السبع، وهي مدينة تقع في منطقة النقب الصحراوية. في أوائل العقد الأول من القرن الحادي والعشرين، قررت الحكومة إنشاء مجمع إلكتروني خاص هناك باسم CyberSpark. كانت الفكرة تتمثل في جمع الجامعات والهيئات الحكومية والوحدات العسكرية والشركات التكنولوجية في مكان واحد. وأصبحت جامعة بن غوريون حجر الأساس للمشروع، وبدأ تطوير مجمع Gav-Yam Negev التكنولوجي بجوارها.
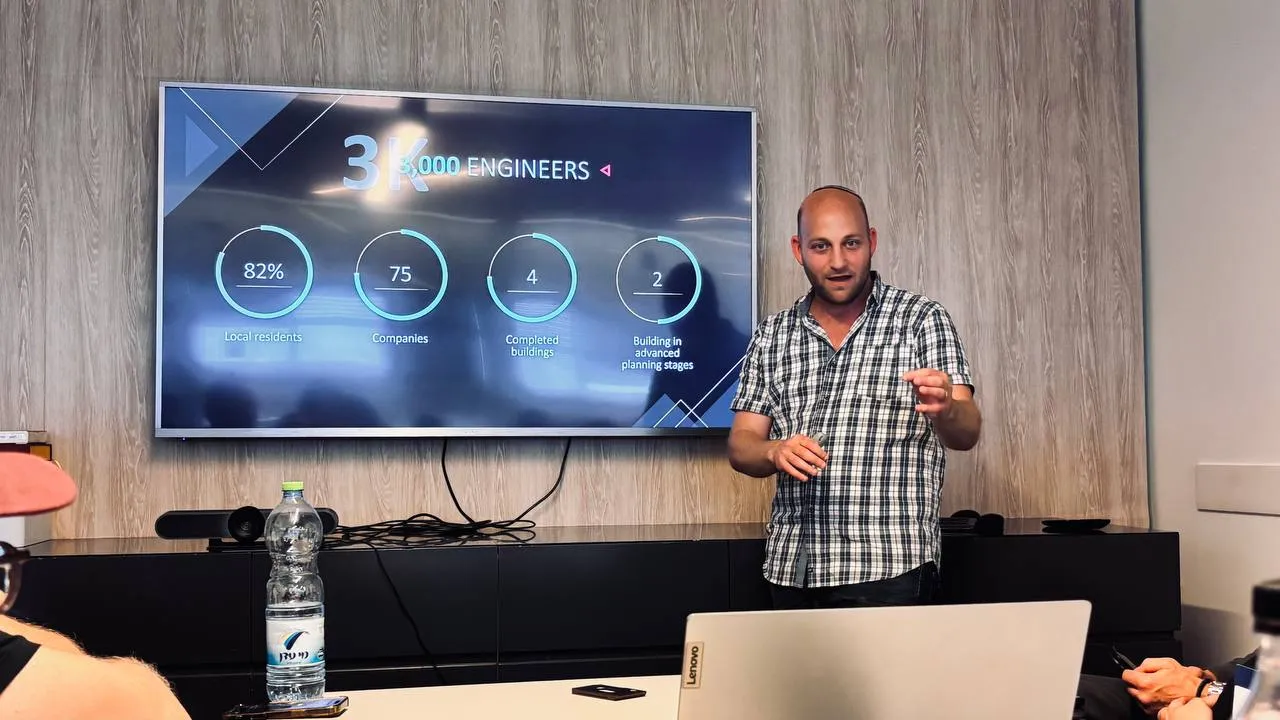
تم جذب الشركات الدولية إلى المنطقة، وتهيئة الظروف الملائمة لافتتاح مكاتب، وتطوير التعاون بين العلماء وقطاع الأعمال. كان من العناصر المهمة في هذه الخطة أيضًا النقل التدريجي للوحدات التكنولوجية والاستخباراتية التابعة للجيش إلى بئر السبع. واليوم، تعمل في هذه المنطقة مؤسسات حكومية ومختبرات جامعية وهيئات عسكرية وشركات خاصة. ووفقًا لمارتن، ارتفع عدد المهندسين في المجمع التكنولوجي خلال حوالي عشر سنوات من صفر إلى ثلاثة آلاف، وارتفع عدد الشركات إلى حوالي 75 شركة. وفي الوقت نفسه، فإن 82% من العاملين في المجمع، وفقًا لبياناته، هم من سكان منطقة النقب. ولا يتعلق الأمر ببضعة مكاتب لشركات تكنولوجية كبرى. فقد تشكل سوق عمل محلي حول مجال الأمن السيبراني، يتيح للناس فرصة العمل في قطاع التكنولوجيا المتطورة دون الحاجة إلى الانتقال إلى الجزء المركزي من البلاد.
بالنسبة لأوكرانيا، فإن هذا المثال مثير للاهتمام من حيث المبدأ نفسه. فالتنمية الصناعية التكنولوجية لا يجب بالضرورة أن تتركز في العاصمة. يمكن للجامعات والجهات الحكومية المتعاقدة والخبراء العسكريين وقطاع الأعمال إنشاء مراكز كفاءات مشتركة في مناطق أخرى أيضًا.
لا ينبغي للدولة أن تضع جميع الحلول بنفسها
هناك عنصر آخر مهم في النموذج الإسرائيلي: تعاون الدولة مع القطاع الخاص. تعمل هنا Cyber7 — وهي مجتمع للابتكارات السيبرانية، أُنشئ في عام 2021 بدعم من الجهات الحكومية. وتتمثل مهمتها في مساعدة الشركات الإسرائيلية على العثور على مستثمرين وعملاء دوليين وشركاء، ومساعدة المنظمات الأجنبية على الوصول إلى المطورين القادرين على تقديم الحلول التكنولوجية المطلوبة.
يوضح مارتن أن مثل هذه البنية تحل جزئيًا المشكلة التي يواجهها المسؤولون الحكوميون. فهم قد يكونون على دراية جيدة بالسوق المحلية ويفهمون أي شركة قادرة على مساعدة العميل الأجنبي. لكن التوصية بشركة خاصة معينة نيابة عن الدولة ينطوي على خطر التعرض لاتهامات بممارسة أنشطة الضغط. ويمكن لـ Cyber7 أن تلعب دور الوسيط: تلقي الطلب، وتحديد الاحتياجات، والمساعدة في العثور على الشركات التي تمتلك المنتجات المناسبة.
يقول مارتن: «أتلقى مثل هذه الطلبات أسبوعيًا من الحكومات والمنظمات الخاصة من جميع أنحاء العالم. يقولون: ساعدونا في التواصل مع هذه الشركات الناشئة، فلدينا تحدٍّ».
كما تساعد المنظمة الشركات الناشئة على إقامة علاقات مع المستثمرين، وتساعد تلك التي دخلت السوق بالفعل على البحث عن فرص جديدة للتوسع الدولي. وهناك اتجاه آخر يتمثل في عقد لقاءات مهنية، حيث يناقش المتخصصون حالات عملية وأبحاثًا جديدة، بدلاً من الاكتفاء بالاستماع إلى عروض تقديمية عن منتج جديد.
مارتن مقتنع بأن الدولة لا ينبغي أن تحاول القيام بكل ما يتعلق بالأمن السيبراني بمفردها. غالبًا ما يطور القطاع الخاص التقنيات بسرعة أكبر ويتكيف بشكل أفضل مع احتياجات العملاء. وتتمثل مهمة الدولة في تهيئة الظروف التي يمكن في ظلها الاستفادة من هذه الحلول في معالجة المشكلات الحقيقية.
يُظهر النموذج الإسرائيلي أنه يمكن أن يعمل حلقة وصل منفصلة بين الجهة الحكومية الطالبة والمطور الخاص، تساعد الطرفين على إيجاد بعضهما البعض. وهذا لا يحل محل الشفافية في عمليات الشراء والتحقق من التقنيات، ولكنه قد يقصر المسافة بين ظهور الحل واستخدامه عمليًا.
لماذا لا يكفي حماية الخوادم: درس للبنية التحتية الأوكرانية
يكتسب اتجاه معين في مجال الأمن السيبراني أهمية بالغة بالنسبة لأوكرانيا، وهو الاتجاه المخصص لحماية الأنظمة الصناعية. وبالتحديد: المعدات التي تتحكم في تشغيل المصانع ومحطات توليد الكهرباء وشبكات المياه وغيرها من مرافق البنية التحتية الحيوية. في الأوساط المهنية، يُطلق على هذا المجال اسم أمن التكنولوجيا التشغيلية (OT security).
وعلى عكس شبكات الكمبيوتر المكتبية العادية، فإن هذه الأنظمة تتحكم بشكل مباشر في العمليات المادية. فهي تصدر الأوامر للمضخات والصمامات والمحركات وأجهزة الاستشعار، وتحدد الضغط في الأنابيب، ودرجة الحرارة في المنشآت الصناعية، أو سرعة عمل المعدات. لذلك، قد تكون عواقب الهجوم ملموسة تمامًا. فإذا تدخل المخترق في نظام التحكم، فقد تتوقف الشركة عن العمل، وتتلف المعدات، ويتعطل إمداد المياه أو الكهرباء.
تكمن المشكلة في أن جزءًا كبيرًا من البنية التحتية الصناعية تم إنشاؤه منذ عقود. قد تعمل المعدات بشكل سليم لمدة 30 إلى 40 عامًا، لكنها تفتقر إلى آليات الحماية الإلكترونية الحديثة. وغالبًا ما يكون تحديثها أمرًا مستحيلًا. فأي تدخل قد يتطلب إيقاف الإنتاج، أو التحقق من التوافق، أو إعادة ضبط العمليات التكنولوجية. وهذا أمر مكلف ومحفوف بالمخاطر بالنسبة للمؤسسة.
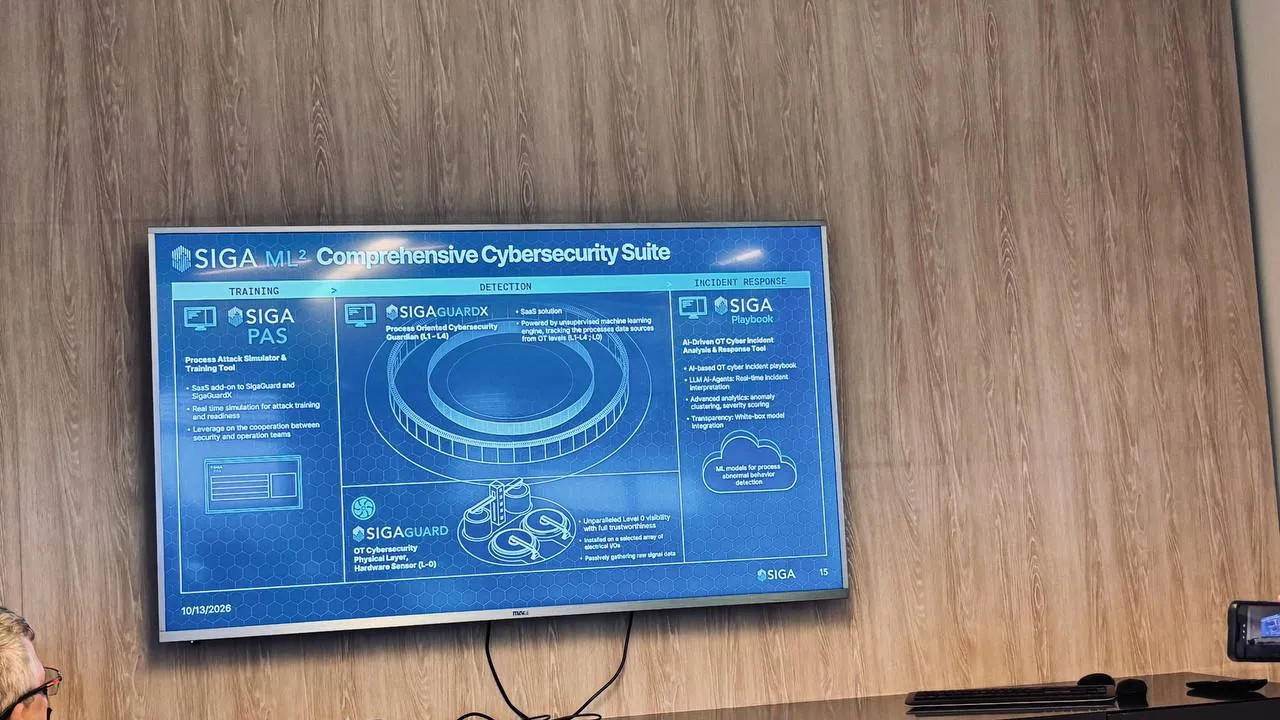
وتركز شركة SIGA الإسرائيلية على هذه المشكلة بالذات. وقد عرض ممثلوها حلولًا تتيح مراقبة عمل المعدات الصناعية وكشف أي تدخل محتمل دون الحاجة إلى استبدال الأنظمة القديمة بالكامل.
على سبيل المثال، يقوم منتج SIGA-Guard بتحليل الإشارات الواردة من المعدات، ويساعد في تحديد ما إذا كان سلوكها يتوافق مع وضع التشغيل العادي. يقوم النظام أولاً بدراسة المؤشرات الطبيعية لمنشأة معينة، ثم يمكنه تسجيل الانحرافات التي تشير إلى وجود عطل أو تدخل خارجي.
هناك حل آخر هو SIGA-Guard X — يعمل مع أنظمة HMI وSCADA. فمن خلالها بالذات يرى المشغلون مؤشرات الإنتاج ويتحكمون في المعدات.
لنتخيل محطة ضخ. تظهر على شاشة المشرف أن المضخة تعمل بشكل طبيعي، وأن الضغط في النظام ضمن الحدود الطبيعية، وأن الصمامات تفتح وفقًا للأوامر المحددة. ولكن إذا قام مخترق بتزوير البيانات، فقد يرى المشرف صورة لا تتطابق مع الحالة الفعلية للمعدات. وهذه إحدى السمات الخطيرة للهجمات السيبرانية الصناعية: فقد يُظهر النظام للمشغل أن العمل يسير بشكل طبيعي، في حين أن العملية في الواقع قد خرجت عن السيطرة.
يقوم SIGA-Guard X بمقارنة المعلومات الواردة من أنظمة التحكم مع البيانات المتعلقة بالسلوك الفعلي للمعدات. وإذا لم تتطابق المؤشرات، فقد يشير ذلك إلى وجود مشكلة.
وهناك منتج آخر للشركة — SIGA-Pulse — مصمم لمحاكاة الهجمات السيبرانية وتدريب الموظفين. وبمساعدته، يمكن محاكاة سيناريوهات مختلفة للحوادث والتحقق من كيفية استجابة فريق المؤسسة لها. وهذا أمر مهم في حالات الهجمات التي تهدف إلى ابتزاز الفدية. فإذا قام المخترقون بحجب أجهزة الكمبيوتر في غرفة التحكم، فهذا لا يعني بالضرورة أن المعدات الصناعية نفسها قد توقفت عن العمل. يمكن أن تساعد المراقبة المستقلة في تقييم حالتها وفهم ما إذا كان من الآمن مواصلة الإنتاج، بينما يعمل خبراء تكنولوجيا المعلومات على استعادة أنظمة الكمبيوتر. لا يكفي اكتشاف الاختراق، بل يجب فهم ما الذي تمكن المخترقون من تغييره بالضبط. يؤكد ممثلو شركة SIGA أن حلولهم قادرة على العمل مع المعدات الصناعية القديمة، التي يصعب على الشركات استبدالها أو يكون ذلك مكلفًا. وبالنسبة لأوكرانيا، حيث تستخدم العديد من منشآت البنية التحتية الحيوية أنظمة قديمة، قد يكون هذا النهج ذا أهمية خاصة.
من يتولى تنسيق الحماية السيبرانية
في إسرائيل، تلعب المديرية الوطنية للأمن السيبراني (INCD) دورًا رئيسيًّا في التنسيق. وهي لا تحل محل الجيش أو جهاز الأمن أو المؤسسات الحكومية الأخرى، بل تساعدهم على تنسيق الإجراءات وتبادل المعلومات.
ووفقًا لمارتن، كانت صلاحيات مختلف الهيئات تتداخل في السابق، وكان هناك نقص في نظام التنسيق المشترك. أما الآن، فيمكن لممثلي المديرية الوطنية للأمن السيبراني ووزارة الدفاع وشين بيت والجيش والمؤسسات الأخرى أن يجتمعوا معًا لمناقشة التهديدات وكيفية الاستجابة للحوادث. يقارن مارتن هذا النموذج بأوركسترا: لكل فرد دوره الخاص، لكن يجب أن يكون هناك من يراقب ليضمن أن الجميع يعزفون معًا.
كما تُظهر التجربة الإسرائيلية أن الحماية السيبرانية لا تقتصر على قطاع الطاقة أو البنوك أو الخوادم الحكومية. تقوم فرق منفصلة بتحضير الحماية للعمليات الانتخابية والأحزاب السياسية والفعاليات الدولية الكبرى. على سبيل المثال، خلال مسابقة يوروفيجن التي أُقيمت في إسرائيل عام 2019، عملت فرقة خاصة كانت مهمتها حماية المسابقة من أي هجمات إلكترونية أو عمليات إعلامية محتملة.
ما الذي يمكن لأوكرانيا أن تستفيد منه
يرى دانيال مارتن أن أوكرانيا تحتاج، قبل كل شيء، إلى مشاركة نشطة من الدولة لتطوير صناعتها السيبرانية. ويذكر سببين رئيسيين ساهما في تحول إسرائيل إلى أمة إلكترونية: الوحدات التكنولوجية والاستخباراتية التابعة للجيش، التي تعمل على إعداد المتخصصين، ومشاركة الحكومة في المراحل المبكرة من تطور هذا القطاع.
«على الدولة أن تدرك أن القطاع الخاص سيؤدي المهمة بشكل أفضل. عليها ببساطة أن تتعلم كيفية العمل مع الشركات الخاصة»، يوضح مارتن.
في المقابل، يتعين على الدولة تحديد الاحتياجات، ووضع قواعد واضحة للتعاون، وفتح باب المشاركة في المناقصات، وضمان التنسيق بين مختلف الأطراف المعنية. كما يؤيد مارتن فكرة التعاون بين المتخصصين الأوكرانيين والإسرائيليين في مجال الأمن السيبراني. فكلتا الدولتين تواجهان دولًا تستخدم الأدوات الرقمية في الحرب. وتعاونت روسيا وإيران، على وجه الخصوص، في المجال العسكري، لذا فإن تبادل المعلومات حول عملياتهما السيبرانية قد يكون مفيدًا.
لم يذكر مارتن أي اتفاقات محددة أو برامج مشتركة بين الجهات الأوكرانية والإسرائيلية، لكن المبدأ العام يظل مهمًا: من مصلحة الدول التي تواجه تهديدات إلكترونية مشتركة أن تتبادل الخبرات وتساعد بعضها البعض. لقد استغرق تطوير النموذج الإسرائيلي عقودًا، لكن أوكرانيا يمكنها أن تبدأ بنموذج أكثر سهولة: اعتبار تدريب المتخصصين في مجال الأمن السيبراني جزءًا من الأمن القومي، وفي الوقت نفسه تهيئة الظروف التي تسمح لهم بالعمل في القطاع المدني. إقامة تعاون مستمر بين الجهات الحكومية المتعاقدة والجامعات ومطوري البرمجيات من القطاع الخاص. الحلول التكنولوجية موجودة بالفعل، لكن يجب أن تصل إلى من هم في حاجة إليها حقًا. وأخيرًا، لا ينبغي حصر الحماية السيبرانية في شبكات الكمبيوتر وقواعد البيانات والمواقع الحكومية. فمحطات توليد الكهرباء وشبكات المياه والنقل والمصانع وأنظمة إدارتها تحتاج إلى اهتمام لا يقل عن ذلك. من المهم تحديد نظام تنسيق واضح. حتى لا نضطر، أثناء هجوم واسع النطاق، إلى البحث عن الجهة المسؤولة عن المهمة، بل نتبادل المعلومات بسرعة ونتصرف بشكل مشترك.
تُقنعنا التجربة الإسرائيلية وتثبت أن الأمن السيبراني قادر على أن يصبح أساسًا لتطوير الصناعة التكنولوجية، وإعداد جيل جديد من المتخصصين، وظهور شركات قادرة على المنافسة في السوق الدولية. وبالنسبة لأوكرانيا، التي يتعين عليها حماية بنيتها التحتية الحيوية وتطوير تقنياتها الخاصة، فإن هذا يمثل أحد الاتجاهات الممكنة لتحويل تجربة الحرب إلى ميزة طويلة الأمد.




