
Как защитить украинскую энергетику от хакеров: израильский опыт, который стоит перенять
17 Ноября 2026 11:13Кибератака на электростанцию, водоканал или промышленное предприятие может иметь последствия не менее серьезные, чем ракетный удар. Злоумышленникам, вместо того чтобы похищать секретные документы, достаточно вмешаться в работу системы управления, чтобы остановить производство, нарушить водоснабжение или повредить оборудование.
В Израиле это поняли давно. Страна живет в условиях постоянного противостояния в сфере безопасности, поэтому киберпространство здесь — как еще один фронт. Важно не только то, что израильтяне научились противостоять атакам. Они построили вокруг этого целую систему: армия готовит специалистов, университеты развивают исследования, государство координирует работу различных структур, а частные компании создают технологии и выходят с ними на международный рынок. Для Украины, которая регулярно сталкивается с российскими кибератаками, этот опыт имеет вполне практическое значение. Особенно когда речь идет о защите энергетики, промышленности, водоканалов и других объектов, от которых зависит повседневная жизнь страны.
О том, как работает израильская модель, мы поговорили с исполнительным директором Cyber7 Даниэлем Мартином. А представители компании SIGA показали, почему защита промышленных систем требует особого внимания и как можно обнаружить вмешательство, даже если на экране диспетчера всё выглядит нормально.
Материал создан при содействии и поддержке Посольства Израиля в Украине и Министерства иностранных дел Израиля.
Киберугроза, которая заставила Израиль действовать
Один из самых известных примеров того, насколько опасной может быть кибератака, — вирус Stuxnet, о котором мир узнал в 2010 году. Он проник в систему управления иранским ядерным объектом в Натанзе и вмешивался в работу центрифуг для обогащения урана. Вредоносная программа изменяла скорость их вращения, провоцируя сбои, но подменяла данные, которые видели операторы. То есть оборудование выходило из строя, а на экранах всё выглядело совершенно обычно.
Разработку Stuxnet связывают с США и Израилем, хотя официально ни одна из стран не подтверждала своего участия. Операция, известная под названием Olympic Games, должна была затормозить развитие иранской ядерной программы без открытого военного удара.
Для кибербезопасности это стало показательным моментом: компьютерный код может влиять не только на информацию, но и на физические процессы. Можно не входить на предприятие, не повреждать его ракетами и даже не отключать электричество — достаточно получить доступ к системе, управляющей оборудованием.
По словам Даниэля Мартина, именно после этой истории Иран осознал, что киберпространство может стать отдельным направлением противостояния с Израилем. Тегеран начал наращивать собственные возможности, а впоследствии против Израиля и США стали действовать многочисленные иранские хакерские группы. Их целями являются не только государственные учреждения, но и энергетические компании, банки, предприятия и другие объекты, сбой в работе которых может нанести стране ощутимый ущерб.
После нападения ХАМАС на Израиль 7 октября 2023 года, по оценке Мартина, интенсивность киберугроз возросла примерно втрое, а расследовать инциденты стало сложнее: специалистам всё труднее установить, как именно злоумышленники проникли в систему, что делали внутри неё и какой цели пытались достичь. Для Израиля это вопрос того, смогут ли нормально работать государственные учреждения, предприятия и критическая инфраструктура.
Армия как школа для будущих киберспециалистов
Особенность израильской модели — ведущая роль армии в подготовке технических кадров. Военная служба для части молодых людей — это обязанность и первый серьезный этап профессионального развития.
Например, подразделение 8200, которое занимается радиоэлектронной разведкой, анализом информации и кибероперациями. Попасть туда могут не все: кандидатов отбирают, а во время службы они работают со сложными технологическими задачами.
«Они берут 18-летнего человека и через три-четыре года службы делают из него настоящего специалиста», — рассказывает Мартин.
Молодые военнослужащие, помимо привычного программирования, изучают большие массивы данных, ищут уязвимости, создают программные инструменты, автоматизируют процессы и проверяют собственные решения на практике.По окончании службы часть этих специалистов переходит в технологические компании, другие создают собственный бизнес. Причём будущие партнёры нередко знакомятся ещё в армии: у них уже есть общий опыт работы со сложными задачами, и они понимают профессиональные сильные стороны друг друга.
Взять хотя бы компанию Wiz, основанную Ассафом Раппапортом, Ами Лутваком, Иноном Костикой и Роем Резником. Будущие соучредители познакомились во время службы в израильских технологических и разведывательных подразделениях. До создания Wiz они вместе развивали компанию Adallom, которую впоследствии приобрела Microsoft. В 2020 году команда запустила Wiz, специализирующуюся на защите облачной инфраструктуры. Это наглядный пример того, как военный опыт, профессиональные связи и предпринимательские навыки могут превратиться в международный технологический бизнес.
Конечно, не каждый выпускник подразделения 8200 создает компанию мирового масштаба. Но для государства важнее другое: армия обеспечивает постоянный приток людей, которые уже обладают практическими навыками и могут применять их в гражданской экономике.
Не только стартапы: зачем Израиль создал киберкластер в пустыне
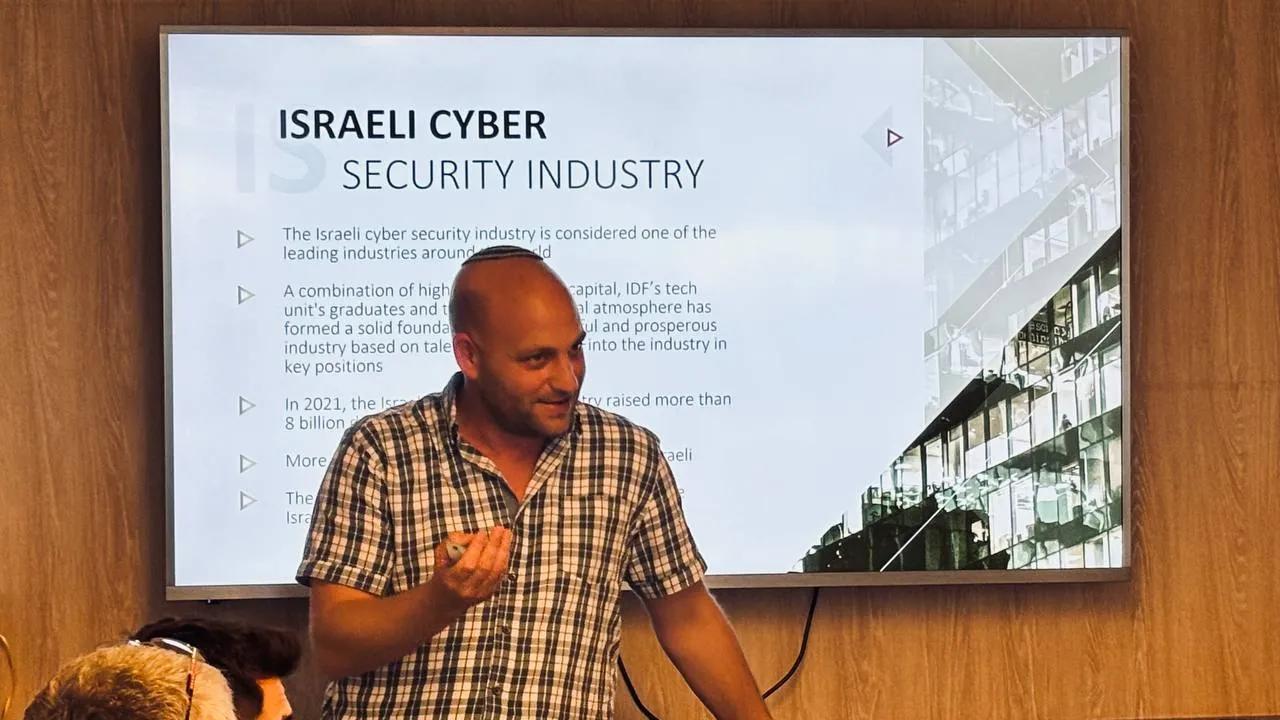
Израильская кибериндустрия сосредоточена не только в Тель-Авиве. Один из важнейших её центров развивается в Беэр-Шеве, городе в пустынном регионе Негев. В начале 2010-х правительство решило создать там специальный киберкластер CyberSpark. Идея заключалась в том, чтобы собрать в одном месте университеты, государственные структуры, военные подразделения и технологические компании. Основой проекта стал Университет Бен-Гуриона, рядом начали развивать технологический парк Gav-Yam Negev.
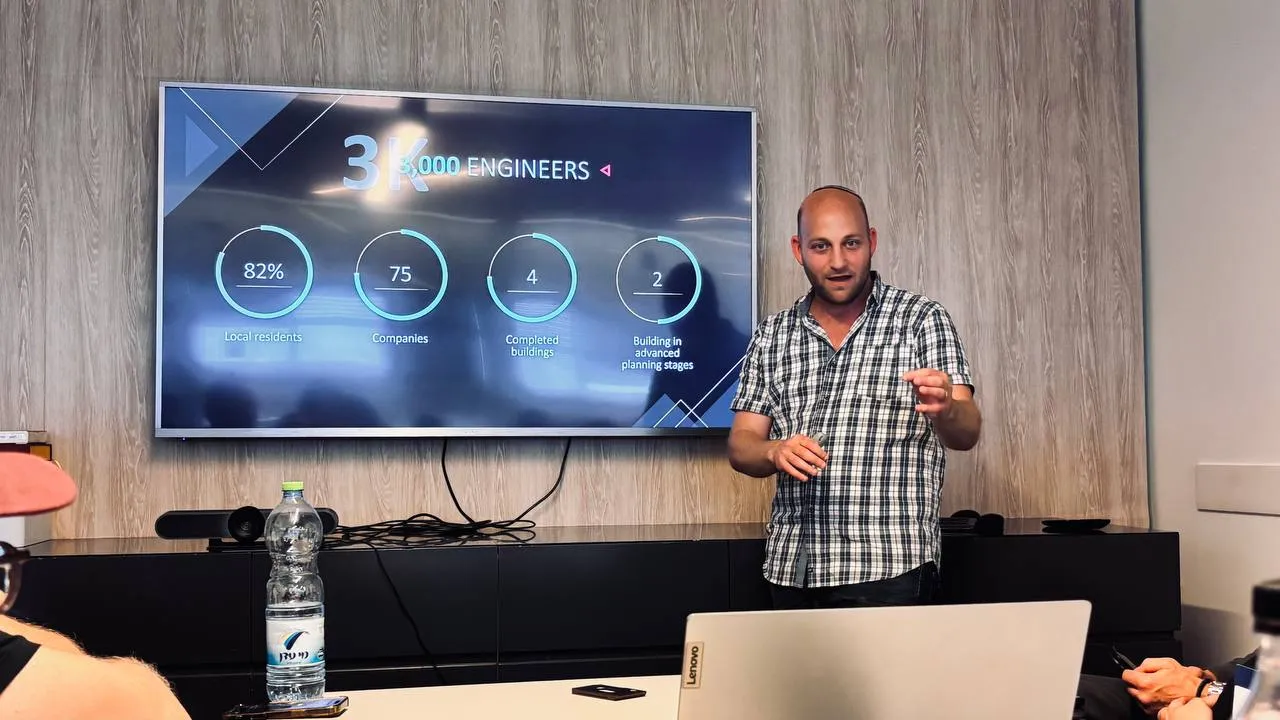
В регион привлекали международные компании, создавали условия для открытия офисов и развивали сотрудничество между учёными и бизнесом. Важной частью замысла был также постепенный перенос в Беэр-Шеву технологических и разведывательных подразделений армии. Сегодня здесь работают государственные учреждения, университетские лаборатории, военные структуры и частные компании. По словам Мартина, примерно за десять лет количество инженеров в технологическом парке выросло с нуля до трех тысяч, а количество компаний — примерно до 75. При этом 82% работников кластера, по его данным, являются жителями региона Негев. Речь идет не о нескольких офисах крупных технологических компаний. Вокруг кибербезопасности сформировался местный рынок труда, который дает людям возможность работать в высокотехнологичной отрасли, не переезжая в центральную часть страны.
Для Украины этот пример интересен самим принципом. Развитие технологической индустрии не обязательно должно концентрироваться в столице. Университеты, государственные заказчики, военные специалисты и бизнес могут создавать совместные центры компетенций и в других регионах.
Государство не должно само принимать все решения
Еще один важный элемент израильской модели: сотрудничество государства с частным сектором. Здесь работает Cyber7 — сообщество киберинноваций, созданное в 2021 году при поддержке государственных структур. Её задача — помогать израильским компаниям находить инвесторов, международных клиентов и партнёров, а иностранным организациям — выходить на разработчиков, которые могут предложить нужное технологическое решение.
Мартин объясняет, что такая структура частично решает проблему, с которой сталкиваются государственные чиновники. Они могут хорошо знать местный рынок и понимать, какая компания способна помочь иностранному заказчику. Но рекомендовать конкретную частную компанию от имени государства — это риск обвинений в лоббизме. Cyber7 может выступать в роли посредника: принять запрос, выяснить потребность и помочь найти компании, предлагающие соответствующие продукты.
«Я получаю такие запросы каждую неделю от правительств и частных организаций со всего мира. Они говорят: помогите нам связаться с этими стартапами, у нас есть задача», — рассказывает Мартин.
Организация также помогает молодым компаниям налаживать контакты с инвесторами, а тем, кто уже вышел на рынок, — искать новые возможности для международного развития. Отдельное направление — профессиональные встречи, где специалисты обсуждают практические кейсы и новые исследования, а не просто слушают презентации очередного продукта.
Мартин убежден, что государство не должно пытаться самостоятельно решать все вопросы, касающиеся кибербезопасности. Частный сектор часто быстрее разрабатывает технологии и лучше адаптируется к потребностям заказчиков. Задача государства — создать условия, при которых эти решения можно привлекать для решения реальных проблем.
Израильский пример показывает, что между государственным заказчиком и частным разработчиком может работать отдельное звено, которое помогает им находить друг друга. Это не заменяет прозрачных закупок и проверки технологий, но может сократить путь от появления решения до его практического использования.
Почему защитить серверы недостаточно: урок для украинской инфраструктуры
Огромное значение для Украины имеет отдельное направление кибербезопасности, предназначенное для защиты промышленных систем. А именно: оборудования, управляющего работой заводов, электростанций, водоканалов и других объектов критической инфраструктуры. В профессиональной среде это направление называют OT security — защита операционных технологий.
В отличие от обычных офисных компьютерных сетей, такие системы непосредственно управляют физическими процессами. Они отдают команды насосам, клапанам, двигателям и датчикам, определяют давление в трубах, температуру в промышленных установках или скорость работы оборудования. Поэтому последствия атаки могут быть вполне материальными. Если злоумышленник вмешается в систему управления, предприятие может остановиться, оборудование — повредиться, а подача воды или электроэнергии — нарушиться.
Проблема в том, что значительная часть промышленной инфраструктуры создавалась десятилетия назад. Оборудование может исправно работать 30–40 лет, но не иметь современных механизмов киберзащиты. Просто обновить его зачастую невозможно. Любое вмешательство может потребовать остановки производства, проверки совместимости или повторной настройки технологических процессов. Для предприятия это дорого и рискованно.
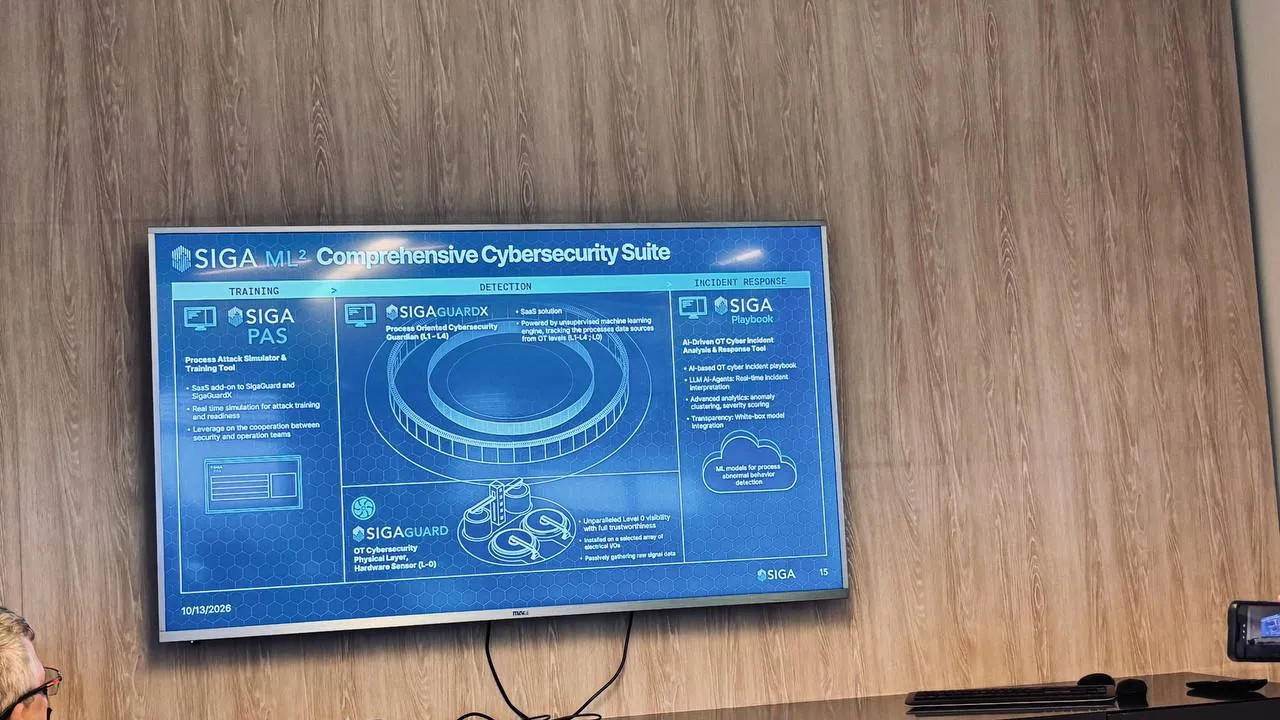
Именно на этой проблеме сосредоточена израильская компания SIGA. Её представители продемонстрировали решения, позволяющие контролировать работу промышленного оборудования и выявлять возможное вмешательство без полной замены старых систем.
Например, продукт SIGA-Guard анализирует сигналы, поступающие от оборудования, и помогает определить, соответствует ли его поведение обычному режиму работы. Система сначала изучает нормальные показатели конкретного объекта, а затем может фиксировать отклонения, свидетельствующие о неисправности или постороннем вмешательстве.
Другое решение SIGA-Guard X — работает с системами HMI и SCADA. Именно через них операторы видят показатели производства и управляют оборудованием.
Представим себе насосную станцию. На экране диспетчера отображается, что насос работает нормально, давление в системе в пределах нормы, а клапаны открываются в соответствии с заданными командами. Но если злоумышленник подменил данные, диспетчер может видеть картину, не соответствующую реальному состоянию оборудования. Это одна из опасных особенностей промышленных кибератак: система может показывать оператору нормальную работу, пока на самом деле процесс уже выходит из-под контроля.
SIGA-Guard X сравнивает информацию из систем управления с данными о фактическом поведении оборудования. Если показатели не совпадают, это может свидетельствовать о наличии проблемы.
Еще один продукт компании — SIGA-Pulse — предназначен для моделирования кибератак и обучения персонала. С его помощью можно воспроизводить различные сценарии инцидентов и проверять, как на них будет реагировать команда предприятия. Это важно в случаях атак-вымогателей. Если злоумышленники заблокировали компьютеры диспетчерской, это не обязательно означает, что именно промышленное оборудование перестало работать. Независимый мониторинг может помочь оценить его состояние и понять, безопасно ли продолжать производство, пока ИТ-специалисты восстанавливают компьютерные системы. Недостаточно просто обнаружить проникновение, нужно понять, что именно злоумышленники успели изменить. Представители SIGA подчеркивают, что их решения могут работать со старым промышленным оборудованием, которое предприятиям сложно или дорого заменить. Для Украины, где немало объектов критической инфраструктуры используют устаревшие системы, такой подход может быть особенно актуальным.
Кто должен координировать киберзащиту
В Израиле ключевую роль в координации играет Национальный кибердиректорат INCD. Он не заменяет армию, службу безопасности или другие государственные учреждения, а помогает им согласовывать действия и обмениваться информацией.
По словам Мартина, раньше полномочия различных структур пересекались, не хватало общей системы координации. Теперь представители кибердиректората, Министерства обороны, Шин-Бет, армии и других учреждений могут собираться вместе и обсуждать угрозы и меры реагирования на инциденты. Мартин сравнивает эту модель с оркестром: у каждого своя партия, но кто-то должен следить, чтобы все играли вместе.
Израильский опыт также показывает, что киберзащита не ограничивается энергетикой, банками или государственными серверами. Отдельные команды готовят защиту избирательных процессов, политических партий и крупных международных мероприятий. Например, во время Евровидения в Израиле в 2019 году работала специальная команда, которая должна была защитить конкурс от возможных кибератак и информационных операций.
Что Украина могла бы взять себе на заметку
По мнению Даниэля Мартина, для развития собственной кибериндустрии Украине прежде всего необходимо активное участие государства. Он называет две основные причины, благодаря которым Израиль стал кибернацией: технологические и разведывательные подразделения армии, которые готовят специалистов, и вовлеченность правительства на ранних этапах развития отрасли.
«Государству нужно осознать, что частный сектор справится лучше. Ему просто нужно научиться работать с частным бизнесом», — объясняет Мартин.
В свою очередь, государство должно определять потребности, создавать понятные правила сотрудничества, открывать доступ к заказам и обеспечивать координацию между различными участниками. Мартин также поддерживает идею сотрудничества украинских и израильских киберспециалистов. Обе страны противостоят государствам, использующим цифровые инструменты в войне. Россия и Иран, в частности, сотрудничают в военной сфере, поэтому обмен информацией об их кибероперациях мог бы быть полезным.
Конкретных договоренностей или совместных программ между украинскими и израильскими структурами Мартин не назвал, но общий принцип остается важным: странам, сталкивающимся с общими киберугрозами, выгодно обмениваться опытом и помогать друг другу. Израильская модель формировалась десятилетиями, но Украина могла бы начать с более доступного: рассматривать подготовку киберспециалистов как часть национальной безопасности и одновременно создавать условия, чтобы они могли работать в гражданской экономике. Наладить постоянное сотрудничество между государственными заказчиками, университетами и частными разработчиками. Технологические решения уже существуют, но они должны доходить до тех, кому они действительно нужны. И, наконец, не ограничивать киберзащиту компьютерными сетями, базами данных и государственными сайтами. Электростанции, водоканалы, транспорт, заводы и системы управления ими требуют не меньшего внимания. Важно определить понятную систему координации. Чтобы во время масштабной атаки не выяснять, чья это задача, а быстро обмениваться информацией и действовать совместно.
Опыт Израиля убеждает и доказывает, что кибербезопасность способна стать основой для развития технологической индустрии, подготовки нового поколения специалистов и появления компаний, конкурентоспособных на международном рынке. Для Украины, которая вынуждена защищать критическую инфраструктуру и развивать собственные технологии, это одно из возможных направлений, позволяющих превратить опыт войны в долгосрочное преимущество.




