
Як захистити українську енергетику від хакерів: ізраїльський досвід, який варто перейняти
17 Листопада 2026 11:13Кібератака на електростанцію, водоканал чи промислове підприємство може мати наслідки не менш відчутні, ніж ракетний удар. Зловмисникам, замість викрадати секретні документи, достатньо втрутитися в роботу системи управління, щоб зупинити виробництво, порушити водопостачання або пошкодити обладнання.
В Ізраїлі це зрозуміли давно. Країна живе в умовах постійного безпекового протистояння, тому кіберпростір тут, як ще один фронт. Важливо не лише те, що ізраїльтяни навчилися протистояти атакам. Вони побудували навколо цього цілу систему: армія готує фахівців, університети розвивають дослідження, держава координує роботу різних структур, а приватні компанії створюють технології та виходять із ними на міжнародний ринок. Для України, яка регулярно стикається з російськими кібератаками, цей досвід має цілком практичне значення. Особливо, коли йдеться про захист енергетики, промисловості, водоканалів та інших об’єктів, від яких залежить повсякденне життя країни.
Про те, як працює ізраїльська модель, ми поговорили з виконавчим директором Cyber7 Даніелем Мартіном. А представники компанії SIGA показали, чому захист промислових систем потребує окремої уваги і як можна виявити втручання, навіть якщо на екрані диспетчера все виглядає нормально.
Матеріал створений за сприяння та підтримки Посольства Ізраїль в Україні та Міністерства закордонних справ Ізраїлю.
Кіберзагроза, яка змусила Ізраїль діяти
Один із найвідоміших прикладів того, наскільки небезпечною може бути кібератака, — вірус Stuxnet, про який світ дізнався у 2010 році. Він проник у систему управління іранським ядерним об’єктом у Натанзі та втручався в роботу центрифуг для збагачення урану. Шкідлива програма змінювала швидкість їхнього обертання, провокуючи збої, але підміняла дані, які бачили оператори. Тобто обладнання виходило з ладу, а на екранах усе виглядало цілком звичайно.
Розробку Stuxnet пов’язують з США та Ізраїлем, хоча офіційно жодна з країн не підтверджувала своєї участі. Операція, відома під назвою Olympic Games, мала загальмувати розвиток іранської ядерної програми без відкритого військового удару.
Для кібербезпеки це стало показовим моментом: комп’ютерний код може впливати не лише на інформацію, а й на фізичні процеси. Можна не заходити на підприємство, не пошкоджувати його ракетами й навіть не вимикати електрику — достатньо отримати доступ до системи, яка керує обладнанням.
За словами Даніеля Мартіна, саме після цієї історії Іран усвідомив, що кіберпростір може стати окремим напрямом протистояння з Ізраїлем. Тегеран почав нарощувати власні можливості, а згодом проти Ізраїлю та США стали діяти численні іранські хакерські групи. Їхніми цілями є не лише державні установи, а ще енергетичні компанії, банки, підприємства та інші об’єкти, порушення роботи яких може завдати країні відчутної шкоди.
Після нападу ХАМАС на Ізраїль 7 жовтня 2023 року, за оцінкою Мартіна, інтенсивність кіберзагроз зросла приблизно втричі, а розслідувати інциденти стало складніше: фахівцям дедалі важче встановити, як саме зловмисники проникли в систему, що робили всередині неї та якої мети намагалися досягти. Для Ізраїлю це питання того, чи зможуть нормально працювати державні установи, підприємства й критична інфраструктура.
Армія як школа для майбутніх кіберфахівців
Особливість ізраїльської моделі — провідна роль армії у підготовці технологічних кадрів. Військова служба для частини молодих людей — це обов’язок та перший серйозним етапом професійного розвитку.
Наприклад, підрозділ 8200, який займається радіоелектронною розвідкою, аналізом інформації та кіберопераціями. Потрапити туди можуть не всі: кандидатів відбирають, а під час служби вони працюють зі складними технологічними завданнями.
«Вони беруть 18-річну людину, і після трьох-чотирьох років служби створюють із неї справжнього фахівця», — розповідає Мартін.
Молоді військовослужбовці, крім звиклого програмування, вивчають великі масиви даних, шукають вразливості, створюють програмні інструменти, автоматизують процеси й перевіряють власні рішення на практиці.Після завершення служби частина цих фахівців переходить у технологічні компанії, інші створюють власний бізнес. Причому майбутні партнери нерідко знайомляться ще в армії: вони вже мають спільний досвід роботи зі складними завданнями й розуміють професійні сильні сторони одне одного.
Хоча б і компанія Wiz, заснована Ассафом Раппапортом, Амі Лутваком, Іноном Костікою та Роєм Резніком. Майбутні співзасновники познайомилися під час служби в ізраїльських технологічних і розвідувальних підрозділах. До створення Wiz вони разом розвивали компанію Adallom, яку згодом придбала Microsoft. У 2020 році команда запустила Wiz, що спеціалізується на захисті хмарної інфраструктури. Красномовний приклад, як військовий досвід, професійні зв’язки та підприємницькі навички можуть перетворитися на міжнародний технологічний бізнес.
Звісно, не кожен випускник підрозділу 8200 засновує компанію світового масштабу. Але для держави важливіше інше: армія забезпечує постійний приплив людей, які вже мають практичні навички й можуть застосовувати їх у цивільній економіці.
Не лише стартапи: навіщо Ізраїль створив кіберкластер у пустелі
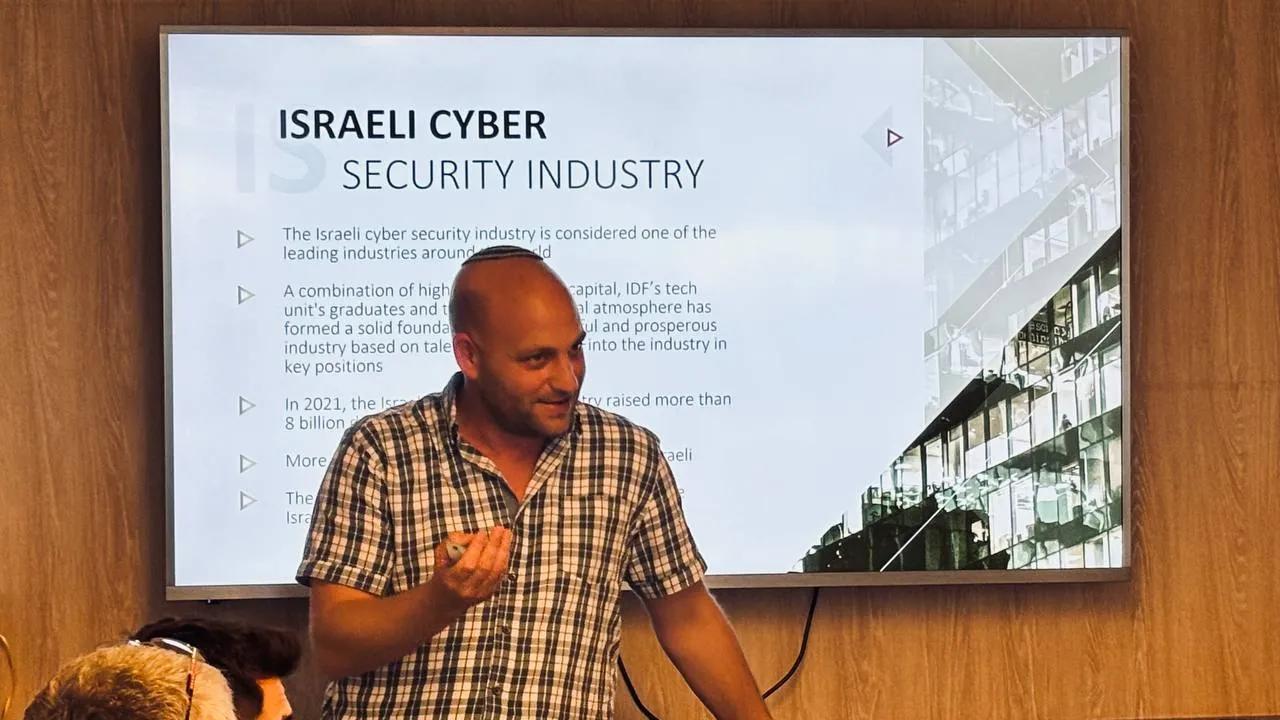
Ізраїльська кіберіндустрія зосереджена за межами Тель-Авіва також. Надважливий її центр розвивається в Беер-Шеві, місті в пустельному регіоні Негев. На початку 2010-х уряд вирішив створити там спеціальний кіберкластер CyberSpark. Ідея полягала в тому, щоб зібрати в одному місці університети, державні структури, військові підрозділи й технологічні компанії. Основою проекту став Університет Бен-Гуріона, поруч почали розвивати технологічний парк Gav-Yam Negev.
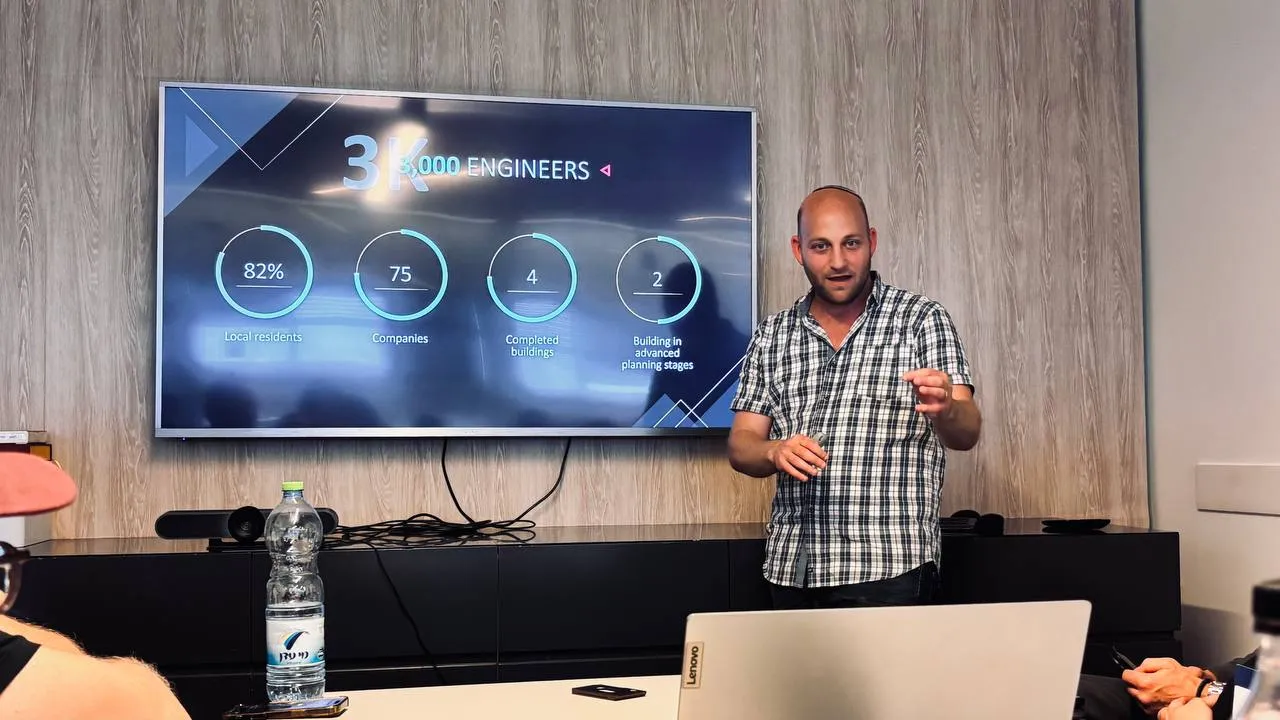
До регіону залучали міжнародні компанії, створювали умови для відкриття офісів і розвивали співпрацю між науковцями та бізнесом. Важливою частиною задуму було також поступове перенесення до Беер-Шеви технологічних і розвідувальних підрозділів армії. Сьогодні тут працюють державні установи, університетські лабораторії, військові структури та приватні компанії. За словами Мартіна, за приблизно десять років кількість інженерів у технологічному парку зросла з нуля до трьох тисяч, а кількість компаній — приблизно до 75. При цьому 82% працівників кластера, за його даними, є жителями регіону Негев. Йдеться не про кілька офісів великих технологічних компаній. Навколо кібербезпеки сформувався місцевий ринок праці, який дає людям можливість працювати у високотехнологічній галузі, не переїжджаючи до центральної частини країни.
Для України приклад цікавий самим принципом. Розвиток технологічної індустрії не обов’язково має концентруватися в столиці. Університети, державні замовники, військові фахівці та бізнес можуть створювати спільні центри компетенцій і в інших регіонах.
Держава не повинна сама створювати всі рішення
Ще важливий елемент ізраїльської моделі: співпраця держави з приватним сектором. Тут працює Cyber7 — спільнота кіберінновацій, створена у 2021 році за підтримки державних структур. Своїм завданням має надавати допомогу ізраїльським компаніям знаходити інвесторів, міжнародних клієнтів і партнерів, а іноземним організаціям — виходити на розробників, які можуть запропонувати потрібне технологічне рішення.
Мартін пояснює, що така структура частково розв’язує проблему, з якою стикаються державні чиновники. Вони можуть добре знати місцевий ринок і розуміти, яка компанія здатна допомогти іноземному замовнику. Але рекомендувати конкретний приватний бізнес від імені держави — це ризик звинувачень у лобізмі. Cyber7 може виконувати роль посередника: отримати запит, з’ясувати потребу й допомогти знайти компанії, які мають відповідні продукти.
«Я отримую такі запити щотижня від урядів і приватних організацій з усього світу. Вони кажуть: допоможіть нам зв’язатися з цими стартапами, у нас є виклик», — розповідає Мартін.
Організація також допомагає молодим компаніям налагоджувати контакти з інвесторами, а тим, хто вже вийшов на ринок шукати нові можливості для міжнародного розвитку. Окремий напрям — професійні зустрічі, де фахівці обговорюють практичні кейси та нові дослідження, а не просто слухають презентації чергового продукту.
Мартін переконаний, що держава не повинна намагатися самостійно робити все, що стосується кібербезпеки. Приватний сектор часто швидше розробляє технології та краще адаптується до потреб замовників. Завдання держави — створити умови, за яких ці рішення можна залучати до розв’язання реальних проблем.
Ізраїльський приклад показує, що між державним замовником і приватним розробником може працювати окрема ланка, яка допомагає знаходити одне одного. Це не замінює прозорих закупівель і перевірки технологій, але може скоротити шлях від появи рішення до його практичного використання.
Чому захистити сервери недостатньо: урок для української інфраструктури
Величезне значення для України має окремий напрям кібербезпеки, призначений захищати промислові системи. А саме: обладнання, що керує роботою заводів, електростанцій, водоканалів та інших об’єктів критичної інфраструктури. У професійному середовищі цей напрям називають OT security — захист операційних технологій.
На відміну від звичайних офісних комп’ютерних мереж, такі системи безпосередньо керують фізичними процесами. Вони дають команди насосам, клапанам, двигунам і датчикам, визначають тиск у трубах, температуру в промислових установках або швидкість роботи обладнання. Тому наслідки атаки можуть бути цілком матеріальними. Якщо зловмисник втрутиться в систему управління, підприємство може зупинитися, обладнання — пошкодитися, а постачання води чи електроенергії порушитися.
Проблема в тому, що значна частина промислової інфраструктури створювалася десятиліття тому. Обладнання може справно працювати 30–40 років, але не мати сучасних механізмів кіберзахисту. Просто оновити його часто неможливо. Будь-яке втручання може вимагати зупинки виробництва, перевірки сумісності або повторного налаштування технологічних процесів. Для підприємства це дорого й ризиковано.
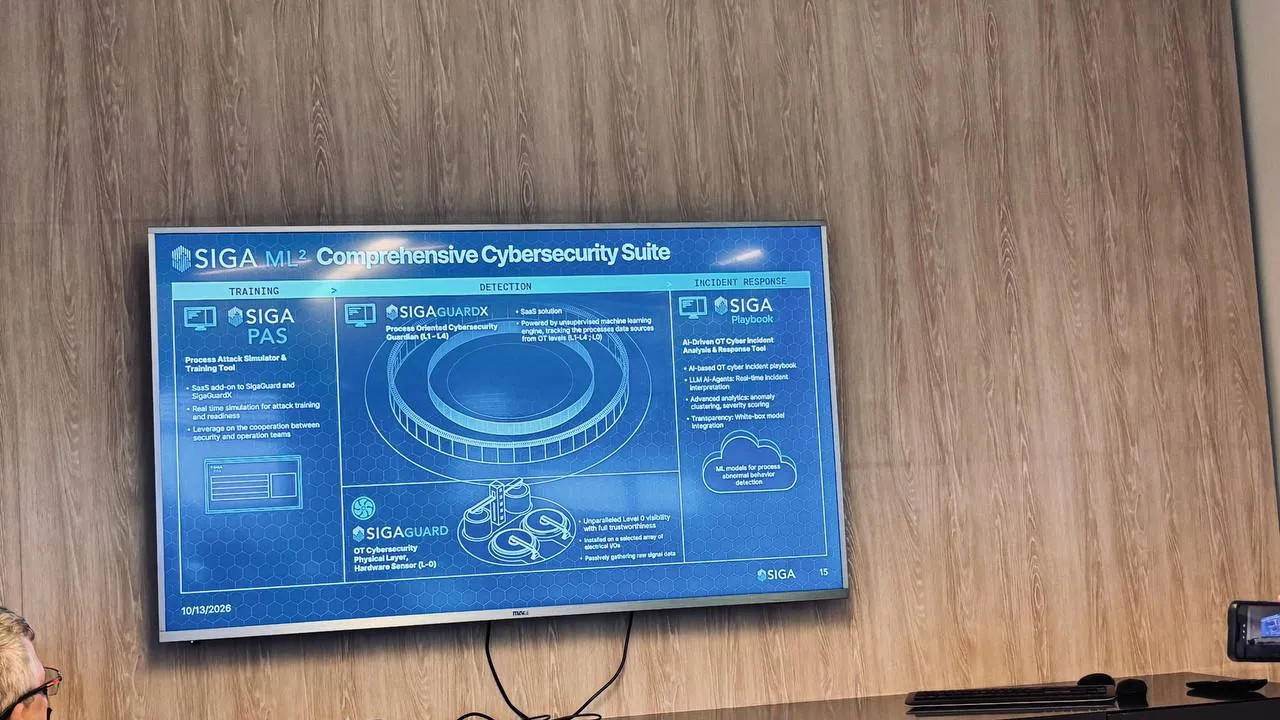
Саме на цій проблемі зосереджена ізраїльська компанія SIGA. Її представники показали рішення, які дають змогу контролювати роботу промислового обладнання та виявляти можливе втручання без повної заміни старих систем.
Наприклад, продукт SIGA-Guard аналізує сигнали, що надходять від обладнання, і допомагає визначити, чи відповідає його поведінка звичайному режиму роботи. Система спочатку вивчає нормальні показники конкретного об’єкта, а потім може фіксувати відхилення, які свідчать про несправність або стороннє втручання.
Інше рішення SIGA-Guard X — працює із системами HMI та SCADA. Саме через них оператори бачать показники виробництва й керують обладнанням.
Уявімо насосну станцію. На екрані диспетчера відображається, що насос працює нормально, тиск у системі в межах норми, а клапани відкриваються відповідно до заданих команд. Але якщо зловмисник підмінив дані, диспетчер може бачити картину, яка не відповідає реальному стану обладнання. Це одна з небезпечних особливостей промислових кібератак: система може показувати оператору нормальну роботу, поки насправді процес уже виходить з-під контролю.
SIGA-Guard X порівнює інформацію із систем управління з даними про фактичну поведінку обладнання. Якщо показники не збігаються, це може свідчити про проблему.
Ще один продукт компанії — SIGA-Pulse — призначений для моделювання кібератак і навчання персоналу. За його допомогою можна відтворювати різні сценарії інцидентів і перевіряти, як на них реагуватиме команда підприємства. Це важливо у випадках атак-вимагачів. Якщо зловмисники заблокували комп’ютери диспетчерської, не обов’язково це означає, що саме промислове обладнання перестало працювати. Незалежний моніторинг може допомогти оцінити його стан і зрозуміти, чи безпечно продовжувати виробництво, поки IT-фахівці відновлюють комп’ютерні системи. Мало виявити проникнення, треба зрозуміти, що саме зловмисники встигли змінити. Представники SIGA наголошують, що їхні рішення можуть працювати зі старим промисловим обладнанням, яке підприємствам складно або дорого замінити. Для України, де чимало об’єктів критичної інфраструктури використовують застарілі системи, такий підхід може бути особливо актуальним.
Хто має координувати кіберзахист
В Ізраїлі ключову роль у координації відіграє Національний кібердиректорат INCD. Він не замінює армію, службу безпеки чи інші державні установи, а допомагає їм узгоджувати дії та обмінюватися інформацією.
За словами Мартіна, раніше повноваження різних структур перетиналися, бракувало спільної системи координації. Тепер представники кібердиректорату, Міністерства оборони, Шин-Бет, армії та інших установ можуть збиратися разом і обговорювати загрози та реагування на інциденти. Мартін порівнює цю модель з оркестром: у кожного своя партія, але хтось має стежити, щоб усі грали разом.
Ізраїльський досвід також показує, що кіберзахист не обмежується енергетикою, банками чи державними серверами. Окремі команди готують захист виборчих процесів, політичних партій і великих міжнародних заходів. Наприклад, під час Євробачення в Ізраїлі у 2019 році працювала спеціальна команда, яка мала захистити конкурс від можливих кібератак та інформаційних операцій.
Що Україна могла б взяти собі
На думку Даніеля Мартіна, для розвитку власної кіберіндустрії Україні передусім потрібна активна участь держави. Він називає дві основні причини, завдяки яким Ізраїль став кібернацією: технологічні та розвідувальні підрозділи армії, які готують фахівців, і залученість уряду на ранніх етапах розвитку галузі.
«Державі потрібно усвідомити, що приватний сектор упорається краще. Їй треба просто навчитися працювати з приватним бізнесом», — пояснює Мартін.
Натомість держава має визначати потреби, створювати зрозумілі правила співпраці, відкривати доступ до замовлень і забезпечувати координацію між різними учасниками. Мартін також підтримує ідею співпраці українських та ізраїльських кіберфахівців. Обидві країни протистоять державам, які використовують цифрові інструменти у війні. Росія та Іран, зокрема, співпрацюють у військовій сфері, тому обмін інформацією про їхні кібероперації міг би бути корисним.
Конкретних домовленостей чи спільних програм між українськими та ізраїльськими структурами Мартін не назвав, але загальний принцип залишається важливим: країнам, які стикаються зі спільними кіберзагрозами, вигідно обмінюватися досвідом і допомагати одна одній. Ізраїльська модель налагоджувалася десятиліттями, але Україна могла б почати з доступнішого: розглядати підготовку кіберфахівців як частину національної безпеки й водночас створювати умови, щоб вони могли працювати в цивільній економіці. Налагодити постійну співпрацю між державними замовниками, університетами та приватними розробниками. Технологічні рішення вже існують, але вони мають доходити до тих, кому справді потрібні. І нарешті не обмежувати кіберзахист комп’ютерними мережами, базами даних і державними сайтами. Електростанції, водоканали, транспорт, заводи та системи управління ними потребують не меншої уваги. Важливо визначити зрозумілу систему координації. Щоб під час масштабної атаки не з’ясовувати, чиє це завдання, а швидко обмінюватися інформацією та діяти спільно.
Ізраїльський досвід переконує та доводить, що кібербезпека здатна стати основою для розвитку технологічної індустрії, підготовки нового покоління фахівців і появи компаній, конкурентних на міжнародному ринку. Для України, яка мушена захищати критичну інфраструктуру й розвивати власні технології, це один із можливих напрямів, як перетворити досвід війни на довгострокову перевагу.




