
Jak chronić ukraiński sektor energetyczny przed hakerami: doświadczenia Izraela, z których warto czerpać
17 listopada 2026 11:13Cyberatak na elektrownię, zakład wodociągowo-kanalizacyjny lub przedsiębiorstwo przemysłowe może mieć skutki nie mniej dotkliwe niż atak rakietowy. Zamiast kradnąć tajne dokumenty, wystarczy, że cyberprzestępcy zakłócą działanie systemu sterowania, aby zatrzymać produkcję, zakłócić dostawy wody lub uszkodzić sprzęt.
W Izraelu zrozumiano to już dawno temu. Kraj ten żyje w warunkach ciągłego zagrożenia bezpieczeństwa, dlatego cyberprzestrzeń jest tu traktowana jako kolejny front. Istotne jest nie tylko to, że Izraelczycy nauczyli się przeciwdziałać atakom. Zbudowali wokół tego cały system: armia szkoli specjalistów, uniwersytety prowadzą badania, państwo koordynuje działania różnych struktur, a prywatne firmy opracowują technologie i wprowadzają je na rynek międzynarodowy. Dla Ukrainy, która regularnie boryka się z rosyjskimi cyberatakami, doświadczenie to ma całkowicie praktyczne znaczenie. Zwłaszcza jeśli chodzi o ochronę energetyki, przemysłu, sieci wodociągowych i innych obiektów, od których zależy codzienne życie kraju.
O tym, jak działa model izraelski, rozmawialiśmy z dyrektorem wykonawczym Cyber7, Danielem Martinem. Przedstawiciele firmy SIGA pokazali natomiast, dlaczego ochrona systemów przemysłowych wymaga szczególnej uwagi oraz w jaki sposób można wykryć ingerencję, nawet jeśli na ekranie dyspozytora wszystko wygląda normalnie.
Materiał powstał przy współpracy i wsparciu Ambasady Izraela na Ukrainie oraz Ministerstwa Spraw Zagranicznych Izraela.
Cyberzagrożenie, które zmusiło Izrael do działania
Jednym z najbardziej znanych przykładów tego, jak niebezpieczny może być cyberatak, jest wirus Stuxnet, o którym świat dowiedział się w 2010 roku. Wdarł się on do systemu sterowania irańskim obiektem jądrowym w Natanz i zakłócał pracę wirówek służących do wzbogacania uranu. Złośliwe oprogramowanie zmieniało prędkość ich obrotów, powodując awarie, ale jednocześnie fałszowało dane wyświetlane operatorom. Oznacza to, że sprzęt ulegał awariom, a na ekranach wszystko wyglądało zupełnie normalnie.
Opracowanie wirusa Stuxnet wiąże się ze Stanami Zjednoczonymi i Izraelem, choć oficjalnie żadne z tych państw nie potwierdziło swojego udziału. Operacja, znana pod nazwą Olympic Games, miała na celu spowolnienie rozwoju irańskiego programu jądrowego bez otwartego ataku militarnego.
Dla cyberbezpieczeństwa był to przełomowy moment: kod komputerowy może wpływać nie tylko na informacje, ale także na procesy fizyczne. Nie trzeba wkraczać na teren zakładu, niszczyć go rakietami, a nawet wyłączać prądu – wystarczy uzyskać dostęp do systemu sterującego sprzętem.
Według Daniela Martina to właśnie po tym incydencie Iran zdał sobie sprawę, że cyberprzestrzeń może stać się odrębnym frontem konfrontacji z Izraelem. Teheran zaczął rozbudowywać własne możliwości, a wkrótce potem przeciwko Izraelowi i Stanom Zjednoczonym zaczęły działać liczne irańskie grupy hakerskie. Ich celami są nie tylko instytucje państwowe, ale także przedsiębiorstwa energetyczne, banki, firmy i inne obiekty, których zakłócenie działania może wyrządzić krajowi odczuwalne szkody.
Po ataku Hamasu na Izrael 7 października 2023 r., według oceny Martina, intensywność cyberzagrożeń wzrosła około trzykrotnie, a prowadzenie dochodzeń w sprawie tych incydentów stało się trudniejsze: specjalistom coraz trudniej jest ustalić, w jaki sposób cyberprzestępcy włamali się do systemu, co robili w jego wnętrzu i jaki cel próbowali osiągnąć. Dla Izraela jest to kwestia tego, czy instytucje państwowe, przedsiębiorstwa i infrastruktura krytyczna będą w stanie normalnie funkcjonować.
Armia jako szkoła dla przyszłych specjalistów ds. cyberbezpieczeństwa
Cechą charakterystyczną izraelskiego modelu jest wiodąca rola armii w kształceniu kadr technologicznych. Służba wojskowa dla części młodych ludzi to obowiązek i pierwszy poważny etap rozwoju zawodowego.
Na przykład jednostka 8200, która zajmuje się wywiadem radioelektronicznym, analizą informacji i operacjami cybernetycznymi. Nie każdy może się tam dostać: kandydaci są selekcjonowani, a podczas służby zajmują się złożonymi zadaniami technologicznymi.
„Przyjmują 18-latka, a po trzech–czterech latach służby robią z niego prawdziwego specjalistę” – opowiada Martin.
Młodzi żołnierze, oprócz zwykłego programowania, analizują duże zbiory danych, wyszukują luki w zabezpieczeniach, tworzą narzędzia programowe, automatyzują procesy i sprawdzają własne rozwiązania w praktyce.Po zakończeniu służby część tych specjalistów przechodzi do firm technologicznych, inni zakładają własną działalność. Co więcej, przyszli partnerzy często poznają się jeszcze w wojsku: mają już wspólne doświadczenie w pracy nad złożonymi zadaniami i rozumieją swoje zawodowe mocne strony.
Wystarczy wspomnieć firmę Wiz, założoną przez Assafa Rappaporta, Ami Lutwaka, Inona Kostikę i Roya Reznika. Przyszli współzałożyciele poznali się podczas służby w izraelskich jednostkach technologicznych i wywiadowczych. Przed założeniem Wiz wspólnie rozwijali firmę Adallom, którą później przejęła firma Microsoft. W 2020 roku zespół uruchomił firmę Wiz, specjalizującą się w ochronie infrastruktury chmurowej. To wymowny przykład tego, jak doświadczenie wojskowe, kontakty zawodowe i umiejętności przedsiębiorcze mogą przekształcić się w międzynarodowy biznes technologiczny.
Oczywiście nie każdy absolwent jednostki 8200 zakłada firmę o światowym zasięgu. Jednak dla państwa ważniejsze jest coś innego: armia zapewnia stały napływ osób, które posiadają już praktyczne umiejętności i mogą je wykorzystać w gospodarce cywilnej.
Nie tylko start-upy: dlaczego Izrael stworzył klaster cyberbezpieczeństwa na pustyni
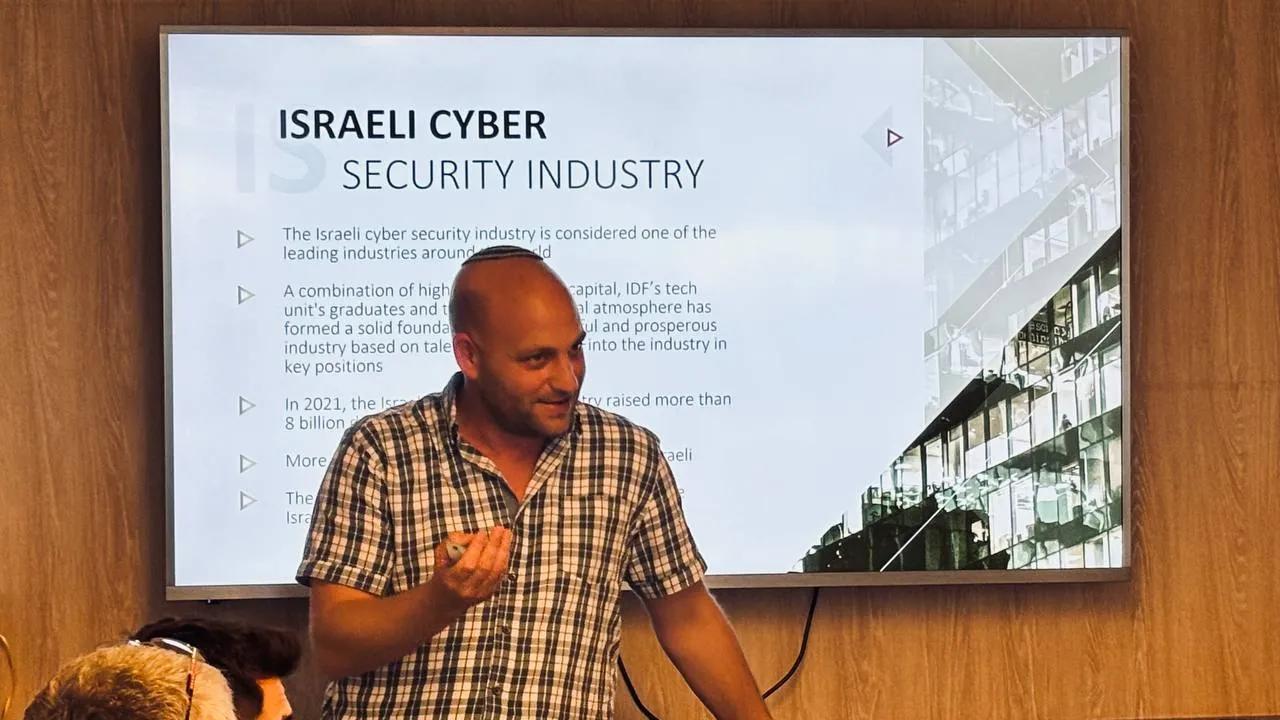
Izraelska branża cyberbezpieczeństwa skupia się również poza Tel Awiwem. Jej niezwykle ważne centrum rozwija się w Beer Szewie, mieście położonym w pustynnym regionie Negew. Na początku lat 2010. rząd postanowił utworzyć tam specjalny klaster cyberbezpieczeństwa CyberSpark. Ideą było zgromadzenie w jednym miejscu uniwersytetów, instytucji państwowych, jednostek wojskowych i firm technologicznych. Podstawą projektu stał się Uniwersytet Ben-Guriona, a w pobliżu zaczęto rozwijać park technologiczny Gav-Yam Negev.
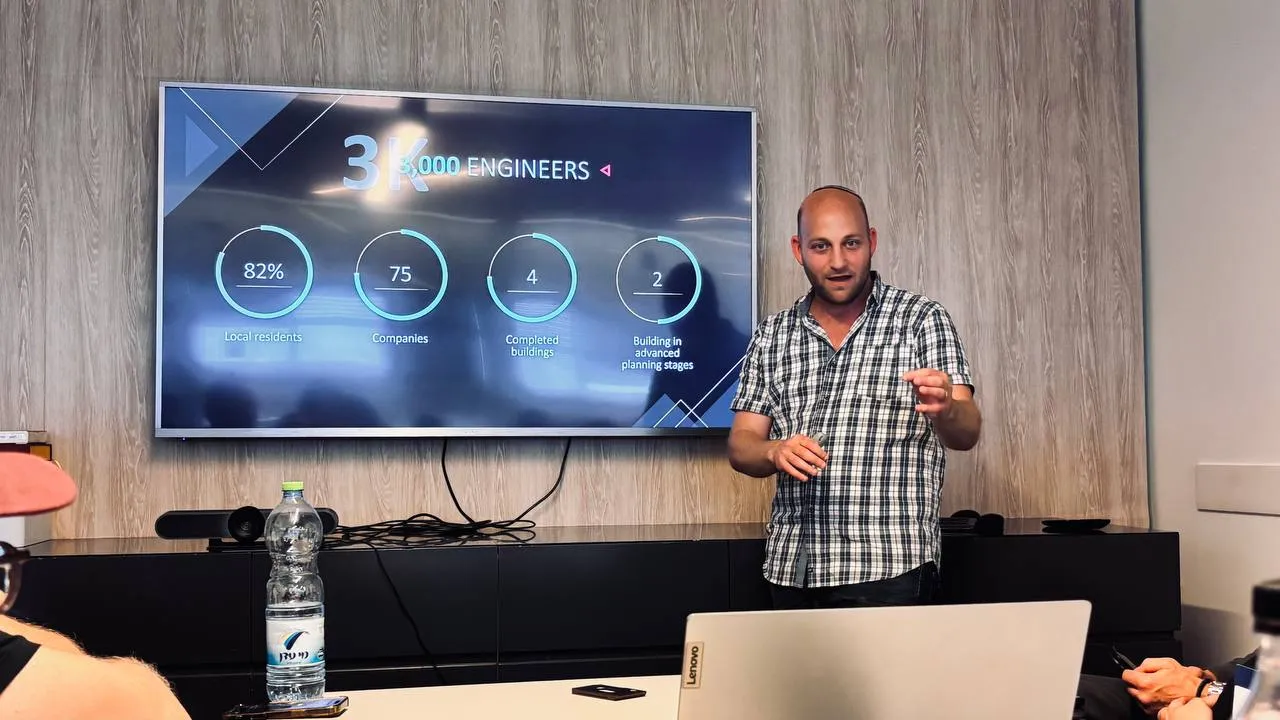
Do regionu przyciągano międzynarodowe firmy, tworzono warunki do otwierania biur oraz rozwijano współpracę między naukowcami a biznesem. Ważnym elementem tego przedsięwzięcia było również stopniowe przenoszenie do Beer Szewy jednostek technologicznych i wywiadowczych armii. Obecnie działają tu instytucje państwowe, laboratoria uniwersyteckie, struktury wojskowe oraz prywatne firmy. Według Martina w ciągu około dziesięciu lat liczba inżynierów w parku technologicznym wzrosła z zera do trzech tysięcy, a liczba firm – do około 75. Jednocześnie, według jego danych, 82% pracowników klastra to mieszkańcy regionu Negew. Nie chodzi tu o kilka biur dużych firm technologicznych. Wokół cyberbezpieczeństwa ukształtował się lokalny rynek pracy, który daje ludziom możliwość pracy w branży zaawansowanych technologii bez konieczności przeprowadzki do centralnej części kraju.
Dla Ukrainy przykład ten jest interesujący już samą zasadą. Rozwój przemysłu technologicznego nie musi koniecznie koncentrować się w stolicy. Uniwersytety, zamawiający państwowi, specjaliści wojskowi i biznes mogą tworzyć wspólne centra kompetencji również w innych regionach.
Państwo nie powinno samodzielnie tworzyć wszystkich rozwiązań
Kolejny ważny element modelu izraelskiego to współpraca państwa z sektorem prywatnym. Działa tu Cyber7 — społeczność zajmująca się innowacjami w dziedzinie cyberbezpieczeństwa, utworzona w 2021 roku przy wsparciu instytucji państwowych. Jej zadaniem jest pomaganie izraelskim firmom w pozyskiwaniu inwestorów, międzynarodowych klientów i partnerów, a zagranicznym organizacjom – w nawiązywaniu kontaktów z programistami, którzy mogą zaoferować potrzebne rozwiązania technologiczne.
Martin wyjaśnia, że taka struktura częściowo rozwiązuje problem, z którym borykają się urzędnicy państwowi. Mogą oni dobrze znać lokalny rynek i rozumieć, która firma jest w stanie pomóc zagranicznemu zleceniodawcy. Jednak rekomendowanie konkretnej prywatnej firmy w imieniu państwa wiąże się z ryzykiem oskarżeń o lobbing. Cyber7 może pełnić rolę pośrednika: przyjmować zapytania, ustalać potrzeby i pomagać w znalezieniu firm, które oferują odpowiednie produkty.
„Co tydzień otrzymuję takie zapytania od rządów i organizacji prywatnych z całego świata. Mówią: pomóżcie nam skontaktować się z tymi start-upami, mamy wyzwanie” – opowiada Martin.
Organizacja pomaga również młodym firmom nawiązywać kontakty z inwestorami, a tym, które już weszły na rynek – szukać nowych możliwości rozwoju międzynarodowego. Osobnym kierunkiem działalności są spotkania branżowe, podczas których specjaliści omawiają praktyczne przypadki i najnowsze badania, a nie tylko słuchają prezentacji kolejnego produktu.
Martin jest przekonany, że państwo nie powinno próbować samodzielnie zajmować się wszystkim, co dotyczy cyberbezpieczeństwa. Sektor prywatny często szybciej opracowuje technologie i lepiej dostosowuje się do potrzeb klientów. Zadaniem państwa jest stworzenie warunków, w których rozwiązania te można wykorzystać do rozwiązywania rzeczywistych problemów.
Przykład Izraela pokazuje, że między zamawiającym publicznym a prywatnym deweloperem może funkcjonować odrębne ogniwo, które pomaga im się wzajemnie odnaleźć. Nie zastępuje to przejrzystych zamówień publicznych i weryfikacji technologii, ale może skrócić drogę od powstania rozwiązania do jego praktycznego zastosowania.
Dlaczego ochrona serwerów to za mało: lekcja dla ukraińskiej infrastruktury
Ogromne znaczenie dla Ukrainy ma odrębny obszar cyberbezpieczeństwa, którego celem jest ochrona systemów przemysłowych. A mianowicie: sprzętu sterującego pracą zakładów przemysłowych, elektrowni, wodociągów i innych obiektów infrastruktury krytycznej. W środowisku profesjonalnym ten obszar nazywa się OT security — bezpieczeństwo technologii operacyjnych.
W odróżnieniu od zwykłych biurowych sieci komputerowych, systemy te bezpośrednio sterują procesami fizycznymi. Wydają polecenia pompom, zaworom, silnikom i czujnikom, określają ciśnienie w rurach, temperaturę w instalacjach przemysłowych lub prędkość pracy sprzętu. Dlatego skutki ataku mogą być bardzo poważne. Jeśli złośliwy podmiot wtrąci się do systemu sterowania, przedsiębiorstwo może zostać unieruchomione, sprzęt – uszkodzony, a dostawy wody lub energii elektrycznej – zakłócone.
Problem polega na tym, że znaczna część infrastruktury przemysłowej powstała kilkadziesiąt lat temu. Sprzęt może działać bezawaryjnie przez 30–40 lat, ale nie posiada nowoczesnych mechanizmów cyberochrony. Często po prostu nie da się go zmodernizować. Każda ingerencja może wymagać wstrzymania produkcji, sprawdzenia zgodności lub ponownej konfiguracji procesów technologicznych. Dla przedsiębiorstwa jest to kosztowne i ryzykowne.
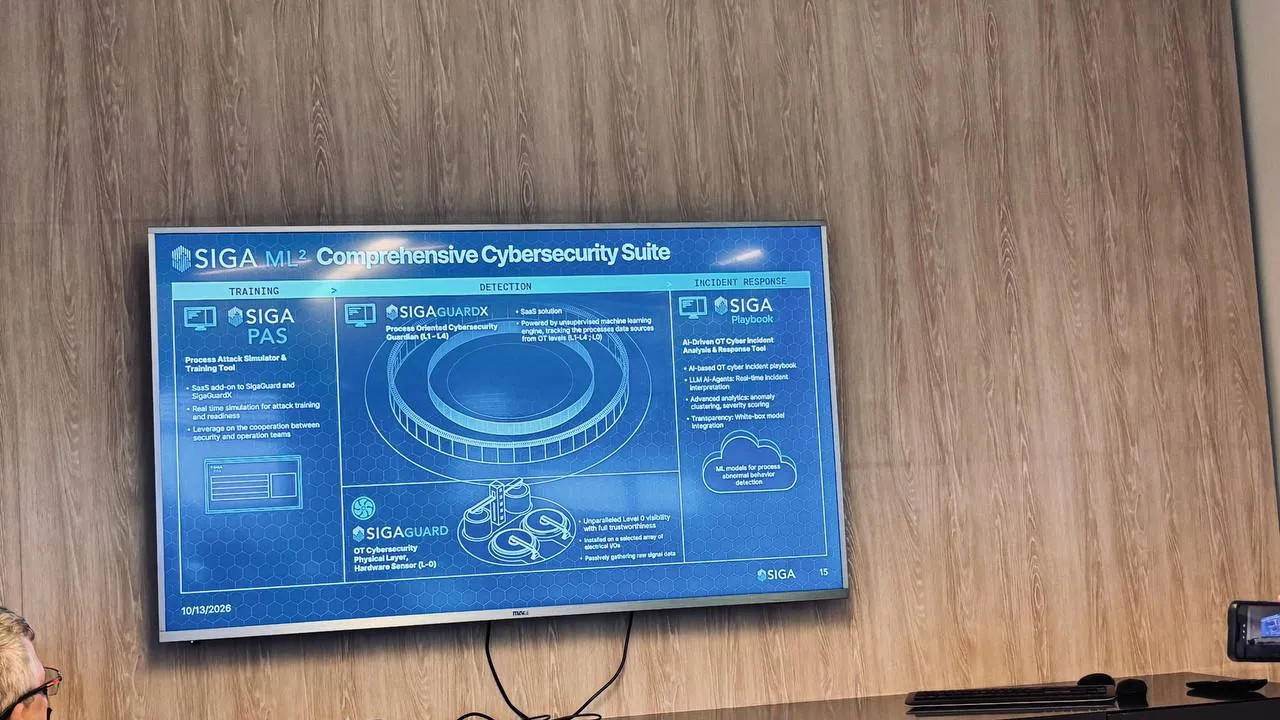
Właśnie na tym problemie skupia się izraelska firma SIGA. Jej przedstawiciele zaprezentowali rozwiązania, które pozwalają monitorować pracę urządzeń przemysłowych i wykrywać ewentualne ingerencje bez konieczności całkowitej wymiany starych systemów.
Na przykład produkt SIGA-Guard analizuje sygnały pochodzące z urządzeń i pomaga ustalić, czy ich zachowanie odpowiada normalnemu trybowi pracy. System najpierw uczy się normalnych parametrów konkretnego obiektu, a następnie może rejestrować odchylenia, które wskazują na awarię lub ingerencję z zewnątrz.
Kolejne rozwiązanie SIGA-Guard X współpracuje z systemami HMI i SCADA. To właśnie za ich pośrednictwem operatorzy obserwują wskaźniki produkcji i sterują urządzeniami.
Wyobraźmy sobie stację pomp. Na ekranie dyspozytora widać, że pompa działa prawidłowo, ciśnienie w systemie mieści się w normie, a zawory otwierają się zgodnie z zadanymi poleceniami. Jeśli jednak osoba o złych zamiarach sfałszowała dane, dyspozytor może widzieć obraz sytuacji, który nie odpowiada rzeczywistemu stanowi sprzętu. Jest to jedna z niebezpiecznych cech przemysłowych cyberataków: system może pokazywać operatorowi normalne działanie, podczas gdy w rzeczywistości proces już wymyka się spod kontroli.
SIGA-Guard X porównuje informacje z systemów sterowania z danymi dotyczącymi faktycznego zachowania sprzętu. Jeśli wskaźniki się nie zgadzają, może to świadczyć o istnieniu problemu.
Kolejny produkt firmy — SIGA-Pulse — służy do symulacji cyberataków i szkolenia personelu. Za jego pomocą można odtwarzać różne scenariusze incydentów i sprawdzać, jak zareaguje na nie zespół przedsiębiorstwa. Jest to istotne w przypadku ataków typu ransomware. Jeśli cyberprzestępcy zablokowali komputery w dyspozytorni, nie musi to oznaczać, że to właśnie urządzenia przemysłowe przestały działać. Niezależny monitoring może pomóc w ocenie jego stanu i ustaleniu, czy można bezpiecznie kontynuować produkcję, podczas gdy specjaliści IT przywracają działanie systemów komputerowych. Nie wystarczy wykryć włamanie — trzeba zrozumieć, co dokładnie zdążyli zmienić cyberprzestępcy. Przedstawiciele SIGA podkreślają, że ich rozwiązania mogą współpracować ze starym sprzętem przemysłowym, którego wymiana jest dla przedsiębiorstw trudna lub kosztowna. Dla Ukrainy, gdzie wiele obiektów infrastruktury krytycznej korzysta z przestarzałych systemów, takie podejście może być szczególnie istotne.
Kto powinien koordynować cyberochronę
W Izraelu kluczową rolę w koordynacji odgrywa Narodowa Dyrekcja ds. Cyberbezpieczeństwa (INCD). Nie zastępuje ona armii, służb bezpieczeństwa ani innych instytucji państwowych, ale pomaga im w koordynowaniu działań i wymianie informacji.
Według Martina wcześniej kompetencje różnych struktur nakładały się na siebie, brakowało wspólnego systemu koordynacji. Teraz przedstawiciele Dyrekcji ds. Cyberbezpieczeństwa, Ministerstwa Obrony, Shin Bet, armii i innych instytucji mogą spotykać się i omawiać zagrożenia oraz sposoby reagowania na incydenty. Martin porównuje ten model do orkiestry: każdy ma swoją partię, ale ktoś musi czuwać nad tym, by wszyscy grali razem.
Doświadczenia Izraela pokazują również, że cyberochrona nie ogranicza się do sektora energetycznego, banków czy serwerów państwowych. Oddzielne zespoły przygotowują zabezpieczenia procesów wyborczych, partii politycznych i dużych wydarzeń międzynarodowych. Na przykład podczas Eurowizji w Izraelu w 2019 roku działał specjalny zespół, którego zadaniem była ochrona konkursu przed ewentualnymi cyberatakami i operacjami informacyjnymi.
Co Ukraina mogłaby z tego wyciągnąć
Według Daniela Martina, aby rozwinąć własny przemysł cyberbezpieczeństwa, Ukraina potrzebuje przede wszystkim aktywnego zaangażowania państwa. Wymienia on dwie główne przyczyny, dzięki którym Izrael stał się cyberpaństwem: jednostki technologiczne i wywiadowcze armii, które kształcą specjalistów, oraz zaangażowanie rządu na wczesnych etapach rozwoju branży.
„Państwo musi zdać sobie sprawę, że sektor prywatny poradzi sobie lepiej. Musi po prostu nauczyć się współpracować z prywatnym biznesem” – wyjaśnia Martin.
Z kolei państwo powinno określać potrzeby, tworzyć jasne zasady współpracy, udostępniać zamówienia oraz zapewniać koordynację między różnymi podmiotami. Martin popiera również ideę współpracy ukraińskich i izraelskich specjalistów ds. cyberbezpieczeństwa. Oba kraje przeciwstawiają się państwom, które wykorzystują narzędzia cyfrowe w działaniach wojennych. W szczególności Rosja i Iran współpracują w sferze wojskowej, dlatego wymiana informacji na temat ich operacji cybernetycznych mogłaby okazać się przydatna.
Martin nie wymienił konkretnych porozumień ani wspólnych programów między ukraińskimi a izraelskimi instytucjami, ale ogólna zasada pozostaje ważna: krajom, które borykają się ze wspólnymi zagrożeniami cybernetycznymi, opłaca się wymieniać doświadczenia i pomagać sobie nawzajem. Izraelski model kształtował się przez dziesięciolecia, ale Ukraina mogłaby zacząć od czegoś bardziej przystępnego: traktować kształcenie specjalistów ds. cyberbezpieczeństwa jako część bezpieczeństwa narodowego, a jednocześnie stwarzać warunki, by mogli oni pracować w sektorze cywilnym. Należy nawiązać stałą współpracę między zamawiającymi z sektora publicznego, uczelniami i prywatnymi twórcami oprogramowania. Rozwiązania technologiczne już istnieją, ale muszą trafiać do tych, którzy naprawdę ich potrzebują. I wreszcie nie należy ograniczać cyberochrony do sieci komputerowych, baz danych i stron rządowych. Elektrownie, przedsiębiorstwa wodociągowe, transport, zakłady przemysłowe i systemy zarządzania nimi wymagają nie mniejszej uwagi. Ważne jest ustalenie przejrzystego systemu koordynacji. Aby podczas ataku na dużą skalę nie trzeba było ustalać, kto jest za to odpowiedzialny, lecz szybko wymieniać informacje i działać wspólnie.
Doświadczenie Izraela przekonuje i dowodzi, że cyberbezpieczeństwo może stać się podstawą rozwoju przemysłu technologicznego, kształcenia nowego pokolenia specjalistów oraz powstawania firm konkurencyjnych na rynku międzynarodowym. Dla Ukrainy, która musi chronić infrastrukturę krytyczną i rozwijać własne technologie, jest to jeden z możliwych kierunków przekształcenia doświadczeń wojennych w długoterminową przewagę.




