
من «NotPetya» إلى «أيروفلوت»: أكبر 10 هجمات إلكترونية في الحرب الروسية-الأوكرانية
02 نوفمبر 2026 16:15في مساء يوم 1 نوفمبر 2026، بدأ الأوكرانيون في تلقي تنبيهات مزيفة عبر تطبيق «الإنذار الجوي». وقد تم تحذير المستخدمين من خطر إشعاعي مزعوم، ومعارك في شوارع كييف، وإطلاق صاروخ «أوريشنيك». وأعلنت القوات الجوية الأوكرانية عن تدخل خارجي في عمل الخدمة.
وفي ليلة 2 نوفمبر، أبلغت وزارة الطوارئ الروسية عن هجوم إلكتروني مماثل. فقد أرسل تطبيقها أيضًا تنبيهات كاذبة، لا سيما بشأن تهديد نووي. ولا توجد حتى الآن أدلة موثوقة على وجود صلة بين الحادثتين.
هذه حوادث جديدة في الحرب الإلكترونية التي تستمر منذ أكثر من عشر سنوات. خلال هذه الفترة، تسبب القراصنة في انقطاع الكهرباء عن مئات الآلاف من الأشخاص، وعطلوا الاتصالات الخلوية، وهاجموا شبكات الأقمار الصناعية والمؤسسات الحكومية والبنوك وشركات الطيران. وتسببت بعض العمليات في خسائر بمليارات الدولارات وأثرت على دول أخرى.
وقد جمعت UA.News أكبر 10 هجمات إلكترونية في الحرب الروسية-الأوكرانية — خمس منها استهدفت البنية التحتية الأوكرانية وخمس استهدفت البنية التحتية الروسية.
كيف تسبب القراصنة في انقطاع الكهرباء عن 230 ألف أوكراني لأول مرة

في 23 ديسمبر 2015، وقعت في أوكرانيا أول هجمة إلكترونية موثقة تسببت في انقطاع واسع النطاق للتيار الكهربائي. اخترق المهاجمون أنظمة الكمبيوتر الخاصة بثلاث شركات إقليمية لتوزيع الكهرباء وتمكنوا من الوصول إلى أنظمة التحكم في المحطات الكهربائية الفرعية.
ووفقًا لوكالة الأمن السيبراني والبنية التحتية الوطنية الأمريكية (CISA)، فقد انقطعت الكهرباء عن حوالي 225 ألف مستهلك. واستمر انقطاع التيار من ساعة واحدة إلى ست ساعات.
استخدم القراصنة برنامجًا ضارًا يُدعى BlackEnergy للاختراق، ونفذوا عملية قطع التيار مباشرةً عبر الوصول عن بُعد إلى المعدات. بالإضافة إلى ذلك، تسببوا في إتلاف أنظمة الكمبيوتر وتعطيل قنوات الاتصال.
واضطر العاملون في قطاع الطاقة إلى اللجوء إلى التشغيل اليدوي لاستعادة إمدادات الكهرباء. وفي وقت لاحق، تم ربط الهجوم بجماعة «ساندورم» الروسية، التي يُعتقد أنها مرتبطة بجهاز الاستخبارات العسكرية الروسي.
أثبت هذا الحادث أن الهجمات الإلكترونية لا تؤدي فقط إلى فقدان البيانات، بل يمكنها أيضًا أن تعطل بشكل مباشر عمل البنية التحتية الحيوية.
في عام 2016، هاجم قراصنة شبكة الطاقة الأوكرانية مرة أخرى باستخدام برنامج «Industroyer»، مما تسبب في انقطاع التيار الكهربائي في أجزاء من مدينة كييف. وفي عام 2022، أحبطت أوكرانيا أيضًا محاولة لاستخدام النسخة المحدثة من البرنامج، «Industroyer2».
NotPetya: كيف تسببت الهجمة على أوكرانيا في خسائر للعالم بلغت 10 مليارات دولار
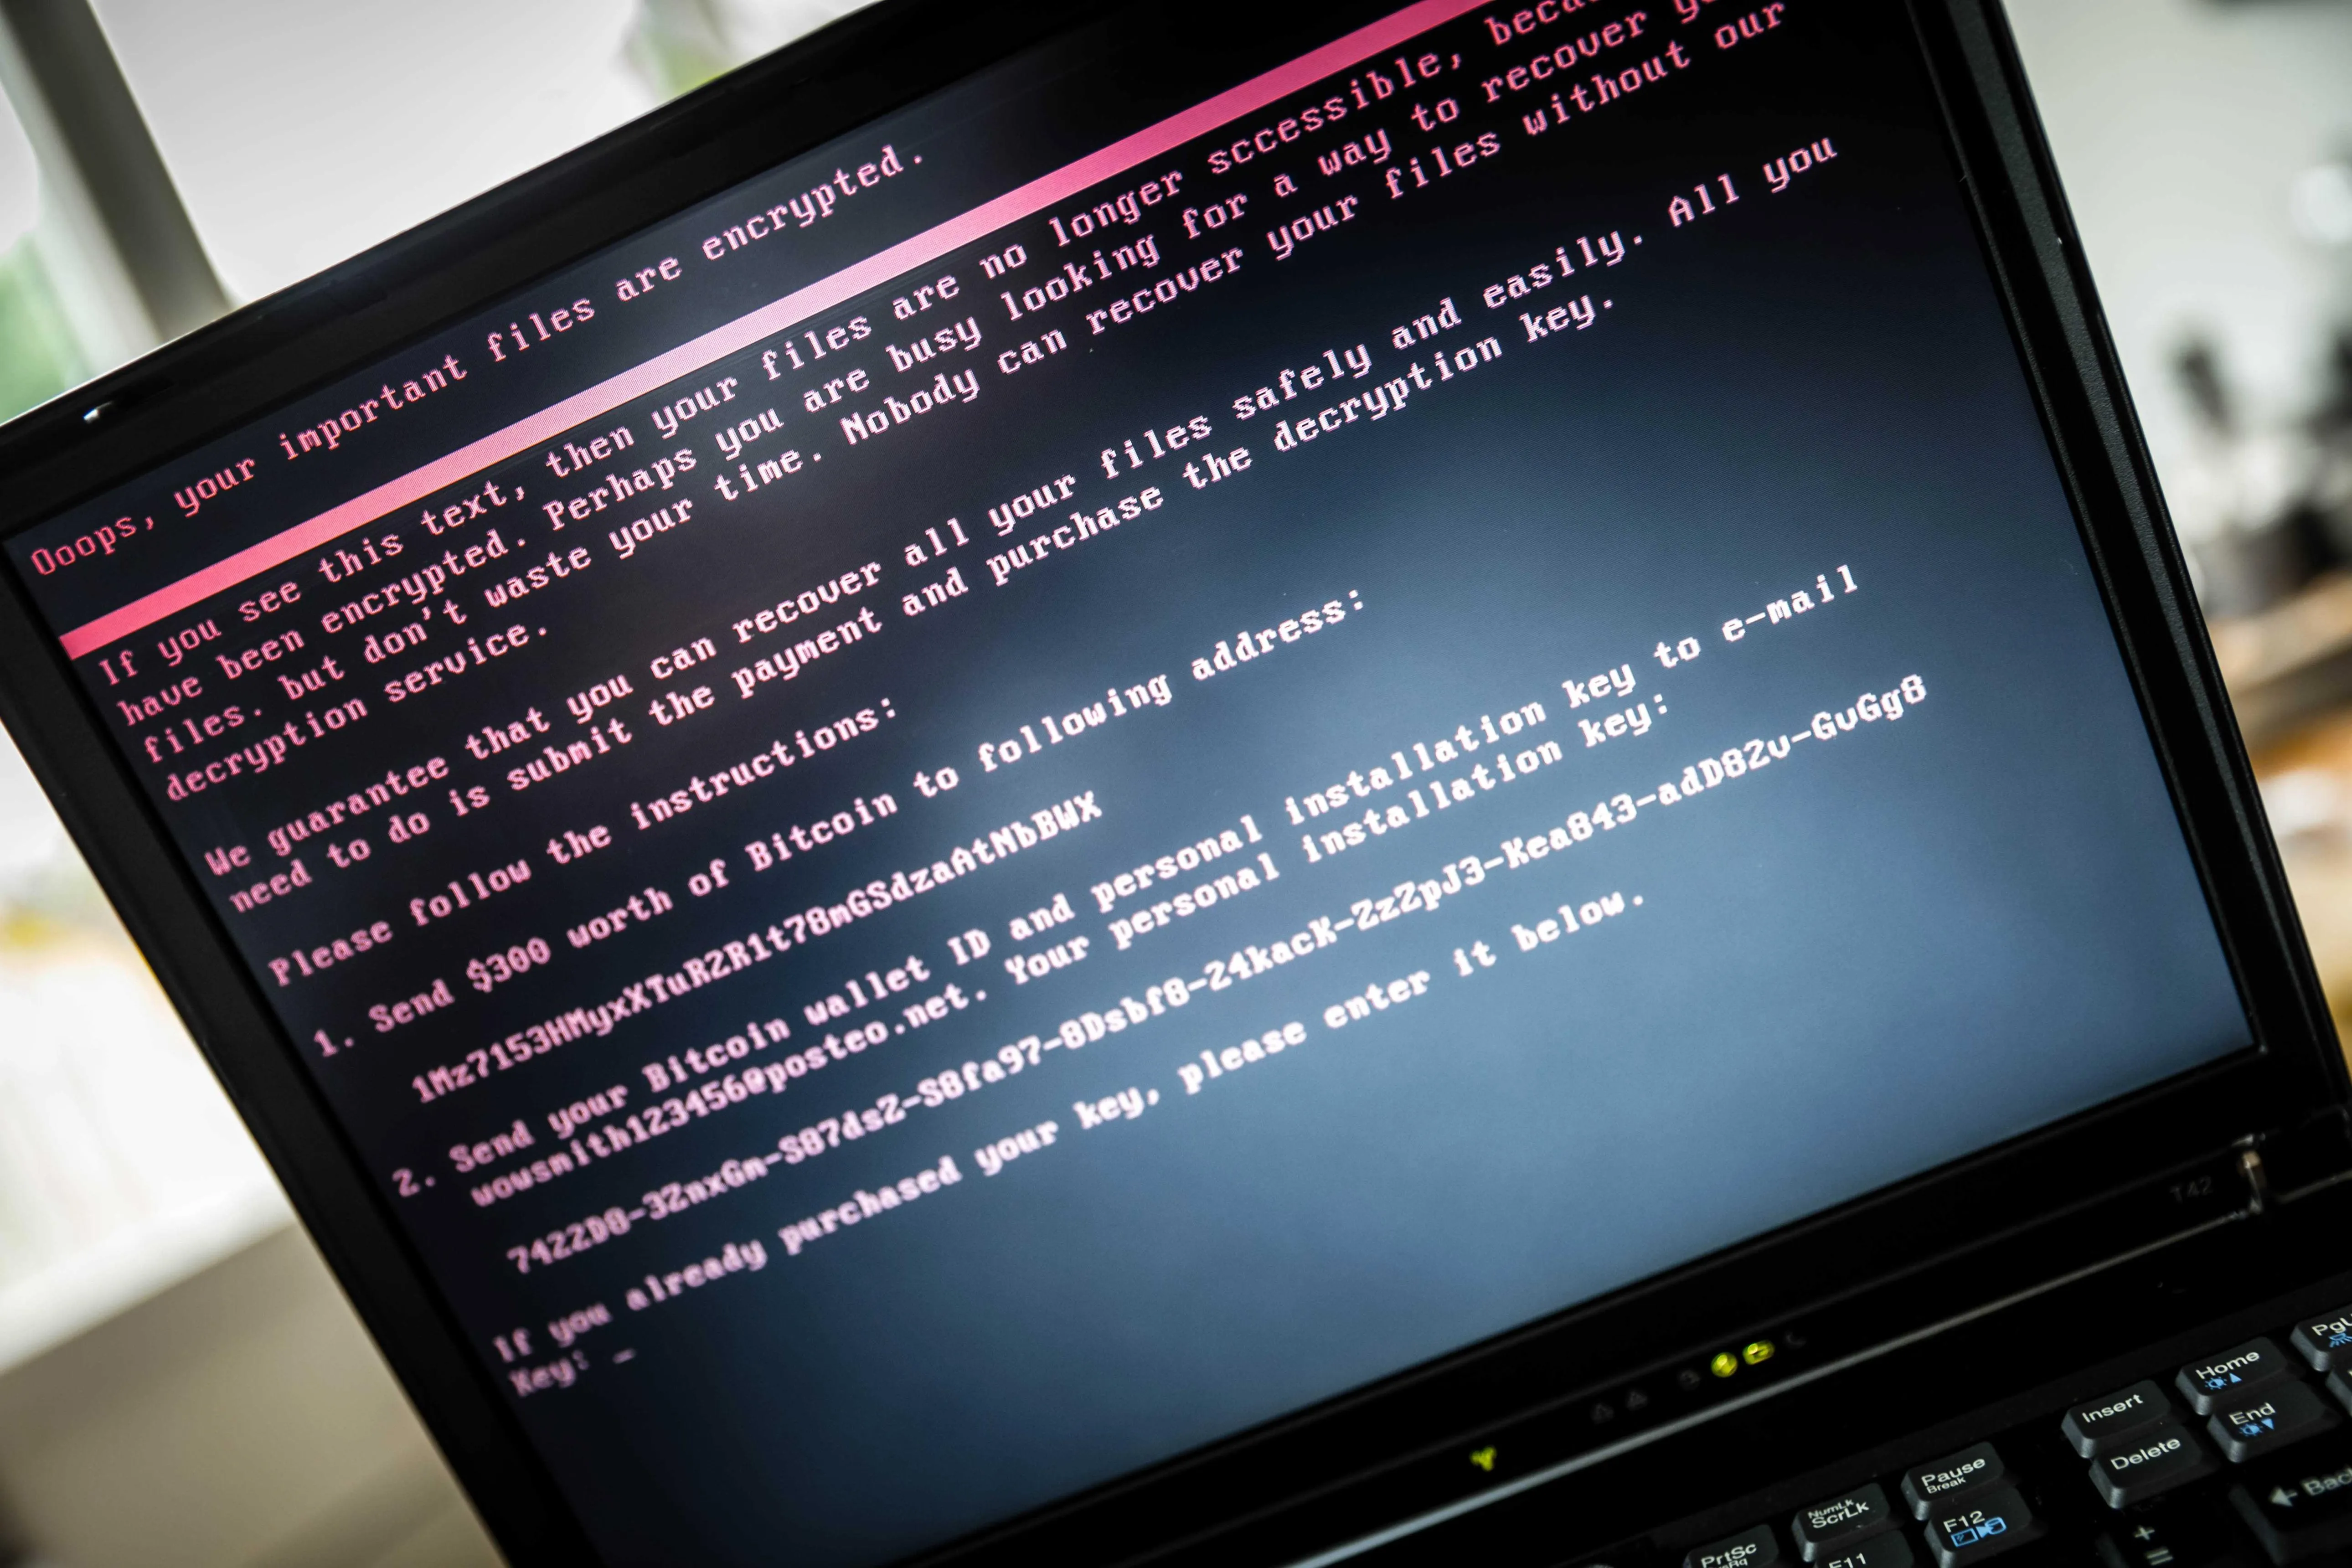
في 27 يونيو 2017، تعرضت أوكرانيا لواحدة من أغلى الهجمات الإلكترونية في التاريخ. انتشر البرنامج الضار NotPetya عبر تحديث مصاب لبرنامج المحاسبة M.E.Doc.
أدى الفيروس إلى تعطيل أجهزة الكمبيوتر وإتلاف المعلومات. وعلى الرغم من مطالبة المستخدمين بدفع فدية، إلا أن الهدف الحقيقي للبرنامج كان تدمير البيانات.
وتضررت في أوكرانيا البنوك والمؤسسات الحكومية والشركات. وسرعان ما انتشر الفيروس عبر شبكات الشركات الدولية.
ومن بين أكبر المتضررين شركة الشحن البحري «مايرسك»، وشركة الأدوية «ميرك»، وشركة الخدمات اللوجستية «TNT Express». وأدى إصابة أجهزة الكمبيوتر بالفيروس إلى حدوث اضطرابات في عمليات النقل الدولية والإنتاج والعمليات الأخرى.
ووفقًا للتقديرات السائدة، بلغت الخسائر الإجمالية حوالي 10 مليارات دولار.
في فبراير 2018، ألقى الحكومة البريطانية باللوم على الجيش الروسي في هجوم «نوتبيتيا». وقد أظهر هذا الهجوم مدى خطورة إصابة البرامج التي تستخدمها أعداد كبيرة من الشركات. فبسبب منتج واحد تم اختراقه، تمكن القراصنة من نشر البرمجيات المدمرة إلى ما هو أبعد من حدود أوكرانيا.
كيف عطل القراصنة منصة RuTube الروسية لمدة ثلاثة أيام

في 9 مايو 2022، تسببت هجمة إلكترونية واسعة النطاق في تعطيل عمل منصة الفيديو الروسية RuTube، التي تم تطويرها كبديل لـ YouTube.
أصبح الخدمة غير متاحة للمستخدمين، واستغرق استعادة الخدمة ما يقرب من ثلاثة أيام. ولم تبدأ المنصة في العودة تدريجيًا إلى العمل الطبيعي إلا في 11 مايو.
وكما أفادت وكالة رويترز، تم إشراك عدة فرق من المتخصصين في الأمن السيبراني لمعالجة الآثار المترتبة على الهجوم.
وأعلن ممثلو RuTube أن المهاجمين حاولوا تعطيل الخدمة. وفي الوقت نفسه، أكدت الشركة أنه تم الحفاظ على مكتبة الفيديو وبيانات المستخدمين.
وقد وقعت الهجمة في 9 مايو، في الوقت الذي كانت فيه وسائل الإعلام الروسية تغطي بشكل مكثف احتفالات «يوم النصر». وفي ذلك الوقت أيضًا، أُبلغ عن تدخل في بث البرامج التلفزيونية الإلكترونية، حيث ظهرت رسائل مناهضة للحرب بدلاً من أسماء البرامج.
كيف هاجمت روسيا الاتصالات الساتلية قبل الغزو الشامل

في 24 فبراير 2022، قبل حوالي ساعة من الغزو الشامل، هاجم قراصنة شبكة الأقمار الصناعية KA-SAT التابعة لشركة Viasat.
ووفقًا لتقديرات الحكومات الغربية، كان الهدف هو تعطيل اتصالات القوات المسلحة الأوكرانية. تدخل المهاجمون في عمل المحطات الطرفية الساتلية، مما أدى إلى توقف عدد كبير من الأجهزة عن العمل.
وقد عانى المستخدمون في أوكرانيا ودول أوروبية أخرى من عواقب هذا الهجوم. وعلى وجه الخصوص، ظهرت مشاكل في معدات المراقبة عن بُعد لمحطات توليد الطاقة من الرياح في ألمانيا.
في مايو 2022، ألقى كل من الولايات المتحدة والمملكة المتحدة والاتحاد الأوروبي باللوم على روسيا في الهجوم. ووفقًا لمعلومات المركز الوطني البريطاني للأمن السيبراني، بدأت العملية قبل وقت قصير من الغزو وكانت تهدف إلى تعطيل الاتصالات الأوكرانية.
كيف أعلنت الاستخبارات الأوكرانية عن اختراق مصلحة الضرائب الروسية
في 12 ديسمبر 2023، أعلنت الإدارة العامة للاستخبارات الأوكرانية عن عملية إلكترونية واسعة النطاق ضد مصلحة الضرائب الفيدرالية الروسية.
ووفقًا للمديرية العامة للاستخبارات، تمكن خبراء أوكرانيون من اختراق الخادم المركزي للهيئة والوصول إلى أكثر من 2300 خادم إقليمي.
وأعلنت المخابرات عن تدمير قواعد البيانات والنسخ الاحتياطية وملفات التكوين اللازمة لعمل أنظمة الضرائب. كما أُبلغ عن انقطاع الاتصال بين المكتب المركزي في موسكو والإدارات الإقليمية.
تستخدم مصلحة الضرائب البنية التحتية الرقمية لتسجيل دافعي الضرائب، وإعداد التقارير المالية، والتفاعل بين الشركات والدولة. ولذلك، فإن إتلافها قد يؤثر على عدد كبير من العمليات الإدارية.
كيف قطع قراصنة روس الاتصال عن ملايين مشتركي «كييفستار»

في 12 ديسمبر 2023، تسبب هجوم إلكتروني واسع النطاق في تعطيل عمل أكبر مشغل للهواتف المحمولة في أوكرانيا — «كييفستار».
واجه حوالي 24 مليون مشترك في الشركة مشاكل في الوصول إلى خدمات الهاتف المحمول والإنترنت. كما أثرت هذه الأعطال على الشركات والمعدات التي كانت تستخدم شبكة المشغل.
ووفقًا لما أفاد به ممثلو جهاز الأمن الأوكراني (SBU)، كان القراصنة الروس يتمتعون بإمكانية الوصول إلى الأنظمة الداخلية لشركة «كييفستار» منذ مايو 2023 على الأقل. وقد تمكنوا من دراسة الشبكة وإعداد الهجوم على مدار أشهر.
ووفقًا لرئيس الشركة ألكسندر كوماروف، تضرر حوالي 70% من بنيتها التحتية الافتراضية.
في مايو 2024، أفادت وكالة رويترز أن الشركة خصصت حوالي 90 مليون دولار للتعامل مع تداعيات الهجوم، وإعادة تأهيل البنية التحتية، وتقديم الدعم للمشتركين.
وربطت السلطات الأوكرانية الهجوم بجماعة «ساندورم» الروسية. كما أعلنت جماعة «سولنتسيبيوك» مسؤوليتها عن الهجوم، والتي تعتبرها أجهزة الاستخبارات الأوكرانية مرتبطة بالمخابرات العسكرية الروسية.
كيف هاجم قراصنة أوكرانيون أكبر البنوك وأنظمة الدفع الروسية

في 23 يوليو 2024، بدأت سلسلة واسعة النطاق من الهجمات الإلكترونية على البنية التحتية المالية الروسية. ووفقًا لتقارير وسائل الإعلام الأوكرانية التي استشهدت بمصادر في جهاز الاستخبارات العسكرية الأوكراني، استُهدفت في هذه الهجمات كل من «سبيربنك» و«VTB» و«ألفا بنك» و«غازبروم بنك» ومؤسسات مالية أخرى.
وواجه مستخدمو بعض البنوك مشاكل في الوصول إلى الخدمات الإلكترونية. كما أُبلغ عن اضطرابات في عمل أنظمة الدفع وشركات الاتصالات. وفي أواخر يوليو، طالت الهجمات أيضًا موقع البنك المركزي الروسي.
وكانت الهجمات من نوع DDoS هي الأداة الرئيسية المستخدمة، وهي هجمات تخلق عبئًا مفرطًا على الخوادم وقد تؤدي إلى تعطل الخدمات الإلكترونية مؤقتًا.
ووفقًا لصحيفة «The Kyiv Independent»، ظهرت في 29 يوليو مشاكل في الوصول إلى موقع البنك المركزي الروسي. ومع ذلك، لم تثبت هذه التقارير حدوث خسائر مالية للعملاء أو توقف كامل لعمل النظام المصرفي الروسي.
اختراق سجلات وزارة العدل: لماذا لم يتمكن الأوكرانيون من تسجيل العقارات والوثائق
في 19 ديسمبر 2024، تسبب هجوم إلكتروني واسع النطاق في تعطيل عمل السجلات الحكومية التابعة لوزارة العدل الأوكرانية. وأصبحت أنظمة تسجيل العقارات والشركات وسجلات الأحوال المدنية وغيرها من المعاملات القانونية غير متاحة مؤقتًا.
وقد عانى المواطنون والموثقون ورجال الأعمال والمؤسسات الحكومية من هذه المشاكل. واضطروا إلى تعليق جزء من إجراءات التسجيل. وأعلنت وزيرة العدل آنذاك أولغا ستيفانيشينا أن استعادة السجلات الرئيسية قد تستغرق حوالي أسبوعين.
وكما أفادت وكالة رويترز، اتهمت السلطات الأوكرانية روسيا بالوقوف وراء الهجوم وبدأت في استعادة أنظمة المعلومات. وفي الوقت نفسه، لم تكن هناك أي أدلة تؤكد حدوث تسرب واسع النطاق للبيانات الشخصية في المرحلة الأولى من التحقيق.
كيف عطل القراصنة عمل أكبر مجموعة إعلامية حكومية في روسيا
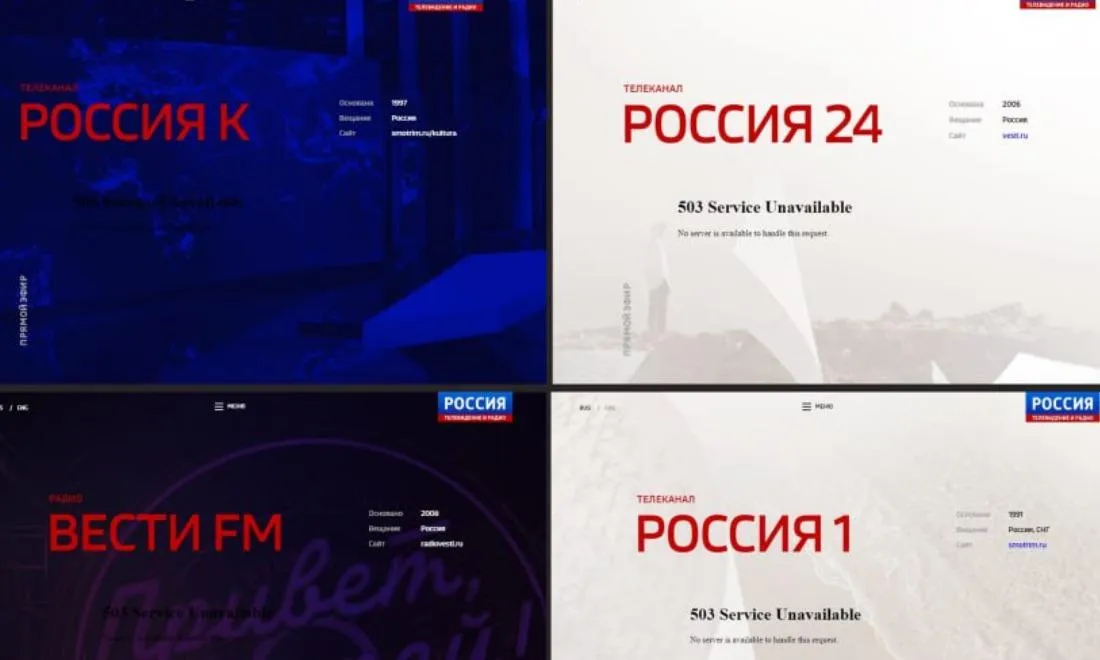
في 7 أكتوبر 2024، تسبب هجوم إلكتروني في تعطيل عمل شركة التلفزيون والإذاعة الحكومية الروسية (VDTRK)، التي تضم قنوات «روسيا 1» و«روسيا 24» وغيرها.
ونتيجة لهذا التدخل، ظهرت مشاكل في الخدمات الإلكترونية والأنظمة الداخلية والإنترنت والاتصالات الهاتفية. وأصبح جزء من البث المباشر عبر الإنترنت غير متاح.
ووفقًا لوكالة رويترز، وصف الكرملين الحادث بأنه غير مسبوق من حيث حجمه. وفي الوقت نفسه، استمرت البث التلفزيوني الرئيسي في العمل. وأفادت وسائل الإعلام الروسية باحتمال حذف معلومات من الخوادم، لكن لم يتسنّ التحقق بشكل مستقل من جميع الأضرار.
وأفاد مصدر حكومي أوكراني لوكالة رويترز بتورط قراصنة أوكرانيين في الحادث. ولم تتمكن الوكالة من التحقق من هذه المعلومات.
وقعت الهجمة في يوم عيد ميلاد فلاديمير بوتين، وأصبحت واحدة من أبرز حالات تعطيل عمل وسائل الإعلام الحكومية الروسية.
كيف شلّ القراصنة عمل شركة «أيروفلوت» وتسببوا في إلغاء أكثر من مائة رحلة

في 28 يوليو 2025، تسببت هجمة إلكترونية في تعطيل عمل أكبر شركة طيران روسية «أيروفلوت». وبسبب الأضرار التي لحقت بأنظمة الكمبيوتر الخاصة بالشركة، اضطرت إلى إلغاء أكثر من مائة رحلة جوية. وحدثت أكبر المشاكل في مطار شيريميتيفو بموسكو.
أعلنت جماعة «سايلنت كرو» (Silent Crow) وجماعة «السيبربارتيزان» (Cyberpartisans) البيلاروسية مسؤوليتهما عن الهجوم. وأعلن المهاجمون أنهم ظلوا لفترة طويلة داخل الشبكة الداخلية للشركة، وتمكنوا من الوصول إلى معلومات سرية، وأدى ذلك إلى تعطيل آلاف الخوادم. إلا أن هذه الادعاءات لم تحظَ بتأكيد مستقل كامل.
وأكدت النيابة العامة الروسية وقوع الهجوم الإلكتروني وفتحت تحقيقًا جنائيًا.
وكما أفادت وكالة أسوشيتد برس، أدى هذا العطل الواسع النطاق إلى إلغاء أكثر من 100 رحلة جوية وتعطيل عمل أكبر شركة طيران في روسيا.
كيف تغيرت الحرب الإلكترونية بين أوكرانيا وروسيا على مدار 12 عامًا
على مدار أكثر من 12 عامًا من الحرب الروسية الأوكرانية، تحولت الهجمات الإلكترونية إلى أداة للمواجهة، قادرة على تعطيل عمل البنية التحتية الحيوية والاقتصاد والمؤسسات الحكومية.
وأظهرت الهجمات على شبكات الكهرباء الأوكرانية أن القراصنة قادرون على التسبب في انقطاعات حقيقية للتيار الكهربائي. أظهر فيروس «NotPetya» خطورة الانتشار الدولي للبرامج الضارة، بينما أظهرت شركة «Viasat» مدى اعتماد الاتصالات العسكرية والمدنية على البنية التحتية المشتركة.
بعد بدء الغزو الشامل، أصبحت العمليات السيبرانية أكثر ارتباطًا بالعمليات القتالية. وتعرضت شركات الاتصالات المتنقلة الأوكرانية، والسجلات الحكومية، وشركات الطاقة للهجمات.
وفي الوقت نفسه، أظهرت الهجمات على مصلحة الضرائب الروسية والبنوك ووسائل الإعلام وشركات الطيران مدى ضعف البنية التحتية الرقمية للاتحاد الروسي.
وأظهرت الحوادث الأخيرة المتعلقة بتطبيقات الإنذار في حالات الطوارئ في 1 و2 نوفمبر 2026 اتجاهاً آخر للصراع — وهو نشر أخبار كاذبة عبر الأنظمة التي يثق بها السكان في أوقات الخطر.
تحتاج البنية التحتية الحديثة إلى الحماية ليس فقط من الصواريخ والطائرات بدون طيار وعمليات التخريب المادية. فقد تتجاوز عواقب الهجمات الإلكترونية حدود شبكات الكمبيوتر وتؤثر على ملايين الأشخاص.




