
从NotPetya到“俄罗斯航空”:俄乌战争中10起最严重的网络攻击
2026年11月1日晚,乌克兰民众开始在“空袭警报”应用中收到虚假警报。 这些通知警告用户称存在所谓的辐射危险、基辅市内的街头战斗以及“奥列什尼克”导弹发射等情况。乌克兰空军声明称该服务遭到了外部干预。
11月2日深夜,俄罗斯紧急情况部也报告了类似的网络攻击。该部的应用程序同样发送了虚假警报,特别是关于核威胁的警报。目前尚无确凿证据表明这两起事件之间存在关联。
这是持续了十多年的网络战争中的又一幕。在此期间,黑客曾导致数十万人断电,干扰移动通信,并攻击了卫星网络、政府机构、银行和航空公司。 某些行动造成了数十亿的损失,并波及其他国家。
UA.News整理了俄乌战争中规模最大的10起网络攻击事件——其中5起针对乌克兰基础设施,5起针对俄罗斯基础设施。
黑客如何首次让23万乌克兰人陷入停电

2015年12月23日,乌克兰发生了首起有记录的网络攻击,导致大规模停电。攻击者入侵了三家地区电力公司的计算机系统,并获得了对变电站的控制权。
据美国网络安全与基础设施安全局(CISA)数据显示,约有22.5万用户遭遇停电,停电时间持续了一至六小时。
黑客利用BlackEnergy恶意软件进行入侵,并通过远程访问设备直接切断了电力供应。此外,他们还破坏了计算机系统并瘫痪了通信渠道。
电力公司不得不转为手动控制以恢复供电。随后,此次攻击被认定与俄罗斯“Sandworm”组织有关,该组织被认为与俄罗斯联邦军事情报机构有关联。
该事件证明,网络攻击不仅会导致数据丢失,还会直接干扰关键基础设施的运行。
2016年,黑客再次利用Industroyer程序攻击乌克兰电力系统,导致基辅部分地区停电。2022年,乌克兰还成功阻止了其升级版Industroyer2的攻击企图。
NotPetya:针对乌克兰的攻击如何给全球造成100亿美元损失
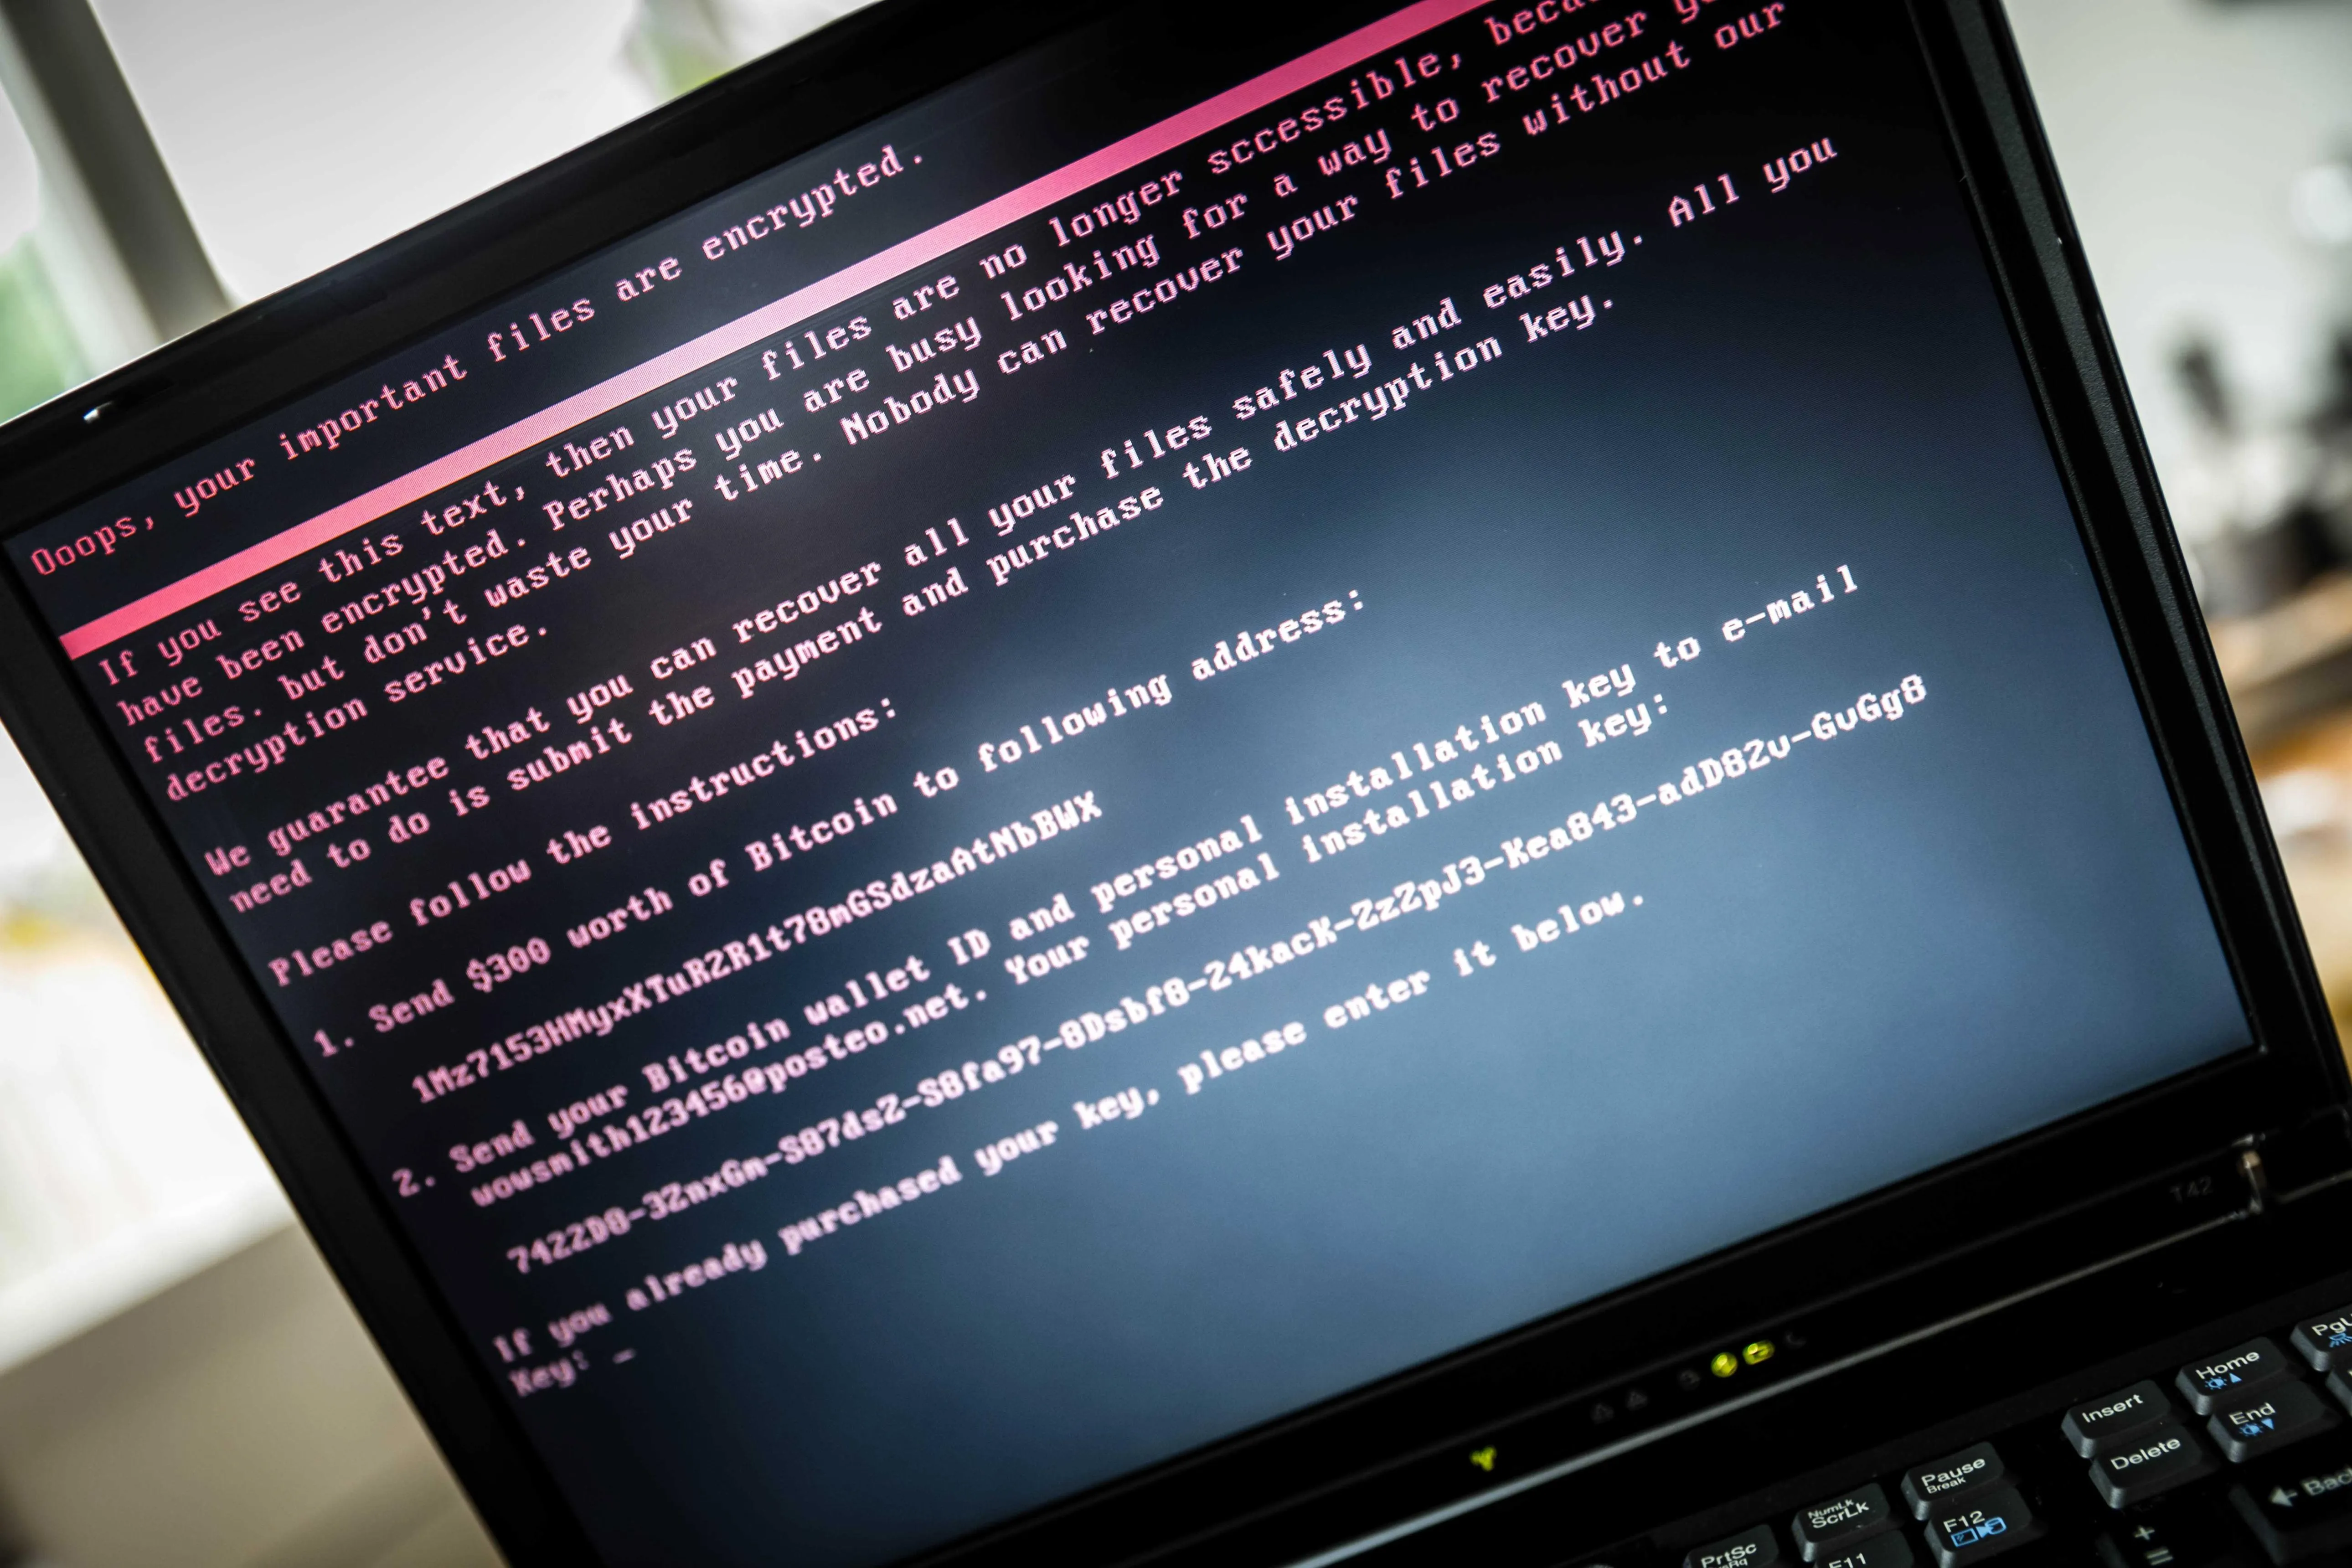
2017年6月27日,乌克兰遭遇了历史上代价最惨重的网络攻击之一。恶意程序NotPetya通过被植入恶意代码的M.E.Doc会计软件更新进行传播。
该病毒会锁定计算机并破坏数据。尽管要求用户支付赎金,但该程序的真正目的是销毁数据。
乌克兰的银行、政府机构和企业均受到影响。不久后,该病毒便通过国际企业网络迅速蔓延。
受影响最严重的包括马士基航运集团、默克制药公司和TNT Express物流运营商。由于计算机感染病毒,导致国际运输、生产及其他运营出现中断。
据普遍估计,总损失约为100亿美元。
2018年2月,英国政府将NotPetya病毒的责任归咎于俄罗斯军方。此次攻击凸显了大量企业所使用的软件遭到感染的危险性。 仅凭一个被植入恶意代码的产品,黑客便将这种破坏性软件传播到了乌克兰境外很远的地方。
黑客如何让俄罗斯RuTube瘫痪三天

2022年5月9日,一场大规模网络攻击导致俄罗斯视频平台RuTube瘫痪,该平台原本是作为YouTube的替代品而开发的。
该服务对用户无法访问,恢复工作持续了近三天。直到5月11日,该平台才开始逐步恢复正常运行。
RuTube代表表示,攻击者试图使该服务瘫痪。与此同时,该公司保证视频库和用户数据得以保全。
此次攻击发生在5月9日,当时俄罗斯媒体正积极报道“胜利日”庆祝活动。与此同时,有报道称电子电视节目遭到干扰,节目名称被反战信息取代。
俄罗斯在全面入侵前如何攻击卫星通信

2022年2月24日,在全面入侵开始前约一小时,黑客袭击了Viasat公司的KA-SAT卫星网络。
据西方政府评估,此次攻击旨在破坏乌克兰军方的通信。攻击者干扰了卫星终端的运行,导致大量设备停止工作。
乌克兰及其他欧洲国家的用户都感受到了此次攻击的影响。特别是,德国风力发电站的远程监测设备出现了故障。
2022年5月,美国、英国和欧盟将此次攻击的责任归咎于俄罗斯。据英国国家网络安全中心称,该行动在入侵发生前不久启动,旨在破坏乌克兰的通信系统。
乌克兰情报部门如何披露俄罗斯税务局遭黑客攻击
2023年12月12日,乌克兰总情报局通报了一项针对俄罗斯联邦税务局的重大网络行动。
据乌克兰情报总局称,乌克兰专家成功渗透该部门中央服务器,并获得了对2300多台地区服务器的访问权限。
情报部门称,已销毁税务系统运行所需的数据库、备份文件及配置文件。此外,据报道,莫斯科总部与各地区管理局之间的通信也已中断。
税务局利用数字基础设施进行纳税人登记、财务报告以及企业与政府之间的互动。因此,该系统的受损可能会对大量行政流程产生影响。
俄罗斯黑客如何导致“基辅星”数百万用户断网

2023年12月12日,一场大规模网络攻击导致乌克兰最大的移动运营商“基辅星”的运营中断。
该公司约2400万用户遭遇了移动通信和互联网接入问题。此次故障还波及了使用该运营商网络的企业及相关设备。
据乌克兰安全局(SBU)代表透露,俄罗斯黑客至少从2023年5月起就已入侵“基辅星”的内部系统。他们可能花了数月时间研究网络并策划此次攻击。
据该公司总裁亚历山大·科马罗夫称,其约70%的虚拟基础设施受到影响。
2024年5月,路透社报道称,该运营商已拨出约9000万美元用于应对后果、恢复基础设施以及为用户提供支持。
乌克兰当局将此次攻击归咎于俄罗斯黑客组织“Sandworm”。此外,“Solntsepyok”组织也宣称对此负责,乌克兰情报部门认为该组织与俄罗斯军事情报机构有关联。
乌克兰黑客如何攻击俄罗斯最大银行和支付系统

2024年7月23日,针对俄罗斯金融基础设施的大规模网络攻击系列拉开序幕。 据乌克兰媒体援引总参谋部情报总局消息人士报道,此次攻击的目标包括俄罗斯储蓄银行、VTB银行、阿尔法银行、俄罗斯天然气工业银行及其他金融机构。
部分银行的用户在访问在线服务时遇到了问题。此外,还有报道称支付系统和电信运营商的服务也出现了中断。7月底,俄罗斯中央银行的网站也遭到了攻击。
主要攻击手段是DDoS攻击,这种攻击会给服务器造成过载,并可能导致在线服务暂时无法访问。
据《基辅独立报》报道,7月29日,俄罗斯联邦中央银行网站出现访问问题。不过,这些报道并未证实客户资金损失或俄罗斯银行系统完全瘫痪的情况。
司法部登记系统遭入侵:为何乌克兰人无法办理房产登记和文件手续
2024年12月19日,一场大规模网络攻击扰乱了乌克兰司法部国家登记系统的运行。用于房地产、企业、民事状况登记及其他法律事务的系统暂时无法访问。
公民、公证人、企业家及政府机构均受到影响。部分登记业务不得不暂停。时任司法部长奥尔加·斯特凡尼希娜表示,主要登记系统的恢复工作可能需要大约两周时间。
据路透社报道,乌克兰当局指责俄罗斯发动了此次攻击,并已着手恢复信息系统。但调查初期并未发现大规模个人数据泄露的证据。
黑客如何瘫痪了俄罗斯最大的国有媒体集团
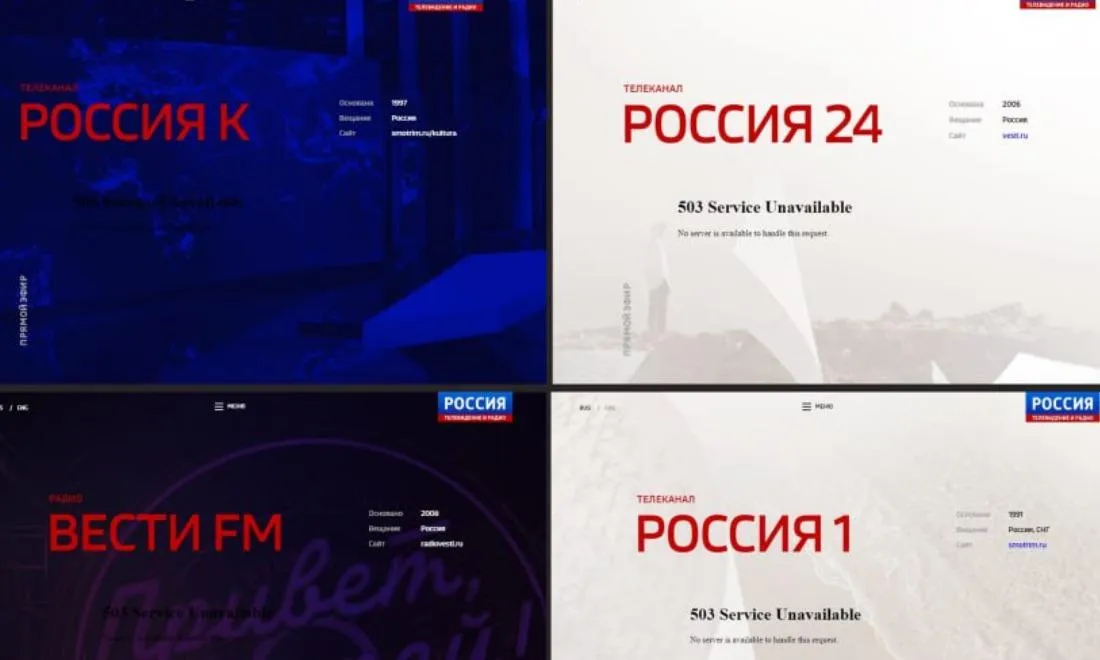
2024年10月7日,一起网络攻击导致全俄国家电视广播公司(VDTRK)的运营中断,该集团旗下包括“俄罗斯1台”、“俄罗斯24台”等频道。
此次攻击导致在线服务、内部系统、互联网及电话通信出现故障。部分在线直播无法访问。
据路透社报道,克里姆林宫称此次事件的规模史无前例。与此同时,主要电视节目仍照常播出。俄罗斯媒体报道称服务器上的信息可能已被删除,但未能独立证实所有受损情况。
乌克兰政府消息人士向路透社表示,乌克兰黑客参与了此次攻击。该通讯社无法核实这一信息。
此次攻击发生在弗拉基米尔·普京的生日当天,成为俄罗斯国家媒体运营受阻最引人注目的案例之一。
黑客如何瘫痪“俄罗斯航空”并导致逾百个航班取消

2025年7月28日,一场网络攻击扰乱了俄罗斯最大航空公司“俄罗斯航空”的运营。由于计算机系统受损,该公司不得不取消了上百个航班。 莫斯科谢列梅捷沃机场受影响最为严重。
“Silent Crow”组织和白俄罗斯的“网络游击队”宣称对此次攻击负责。攻击者声称,他们长期潜伏在该公司的内部网络中,获取了机密信息,并使数千台服务器瘫痪。 不过,这些说法尚未得到完全独立的证实。
俄罗斯总检察长办公室证实了此次网络攻击的事实,并已立案侦查。
据美联社报道,此次大规模系统故障导致超过100个航班被取消,并扰乱了俄罗斯最大航空公司的运营。
乌克兰与俄罗斯之间的网络战在12年间发生了怎样的变化
在俄乌冲突持续的12年多时间里,网络攻击已成为一种对抗手段,能够瘫痪关键基础设施、经济及政府机构的运作。
针对乌克兰电网的攻击表明,黑客能够引发实际的停电。 NotPetya病毒揭示了恶意软件国际传播的危险性,而Viasat事件则凸显了军事和民用通信对共同基础设施的依赖。
随着全面入侵的开始,网络行动与军事行动的联系变得更加紧密。乌克兰的移动运营商、国家登记机构和能源企业均遭到袭击。
与此同时,针对俄罗斯税务部门、银行、媒体和航空公司的攻击,则暴露了俄罗斯数字基础设施的脆弱性。
2026年11月1日至2日发生的紧急警报应用程序相关事件,揭示了对抗的另一个方向——通过民众在危急时刻所信赖的系统传播虚假信息。
现代基础设施不仅需要防范导弹、无人机和物理破坏。网络攻击的后果也可能远远超出计算机网络的范围,影响数百万民众。



