
Od NotPetya po „Aeroflot”: 10 największych cyberataków podczas wojny rosyjsko-ukraińskiej
02 listopada 2026 16:15Wieczorem 1 listopada 2026 roku Ukraińcy zaczęli otrzymywać fałszywe powiadomienia w aplikacji „Alarm powietrzny”. Użytkownicy byli ostrzegani o rzekomym zagrożeniu radiacyjnym, walkach ulicznych w Kijowie oraz wystrzeleniu rakiety „Oreshnik”. Siły Powietrzne Ukrainy poinformowały o zewnętrznej ingerencji w działanie serwisu.
Już w nocy 2 listopada o podobnym cyberataku poinformowało rosyjskie Ministerstwo Sytuacji Nadzwyczajnych. Jego aplikacja również wysyłała fałszywe ostrzeżenia, w szczególności dotyczące zagrożenia jądrowego. Na razie nie ma wiarygodnych dowodów na związek między tymi incydentami.
To kolejne epizody cyberwojny, która trwa od ponad dziesięciu lat. W tym czasie hakerzy pozbawiali setki tysięcy ludzi dostaw energii elektrycznej, zakłócali łączność komórkową, atakowali sieci satelitarne, instytucje państwowe, banki i linie lotnicze. Poszczególne operacje powodowały miliardowe straty i miały wpływ na inne kraje.
Serwis UA.News zebrał 10 największych cyberataków w ramach wojny rosyjsko-ukraińskiej — pięć skierowanych przeciwko infrastrukturze ukraińskiej i pięć przeciwko infrastrukturze rosyjskiej.
Jak hakerzy po raz pierwszy pozbawili prądu 230 tysięcy Ukraińców

23 grudnia 2015 roku na Ukrainie miał miejsce pierwszy udokumentowany cyberatak, który spowodował zakrojone na szeroką skalę przerwy w dostawach energii elektrycznej. Sprawcy włamali się do systemów komputerowych trzech regionalnych przedsiębiorstw energetycznych i uzyskali dostęp do sterowania podstacjami elektrycznymi.
Według danych amerykańskiej agencji CISA bez prądu pozostało około 225 tysięcy odbiorców. Przerwy w dostawach trwały od jednej do sześciu godzin.
Aby uzyskać dostęp do systemów, hakerzy wykorzystali złośliwe oprogramowanie BlackEnergy, a bezpośrednie odłączenie zasilania przeprowadzili poprzez zdalny dostęp do sprzętu. Ponadto uszkodzili systemy komputerowe i zakłócili kanały komunikacyjne.
Pracownicy sektora energetycznego musieli przejść na sterowanie ręczne, aby przywrócić dostawy energii elektrycznej. Później atak powiązano z rosyjską grupą Sandworm, którą kojarzy się z wywiadem wojskowym Federacji Rosyjskiej.
Incydent ten udowodnił, że cyberataki mogą nie tylko prowadzić do utraty danych, ale także bezpośrednio zakłócać funkcjonowanie infrastruktury krytycznej.
W 2016 roku hakerzy ponownie zaatakowali ukraiński system energetyczny, wykorzystując program Industroyer, który spowodował przerwy w dostawach prądu w części Kijowa. W 2022 roku Ukraina powstrzymała również próbę zastosowania jego zaktualizowanej wersji – Industroyer2.
NotPetya: jak atak na Ukrainę spowodował straty w wysokości 10 mld dolarów
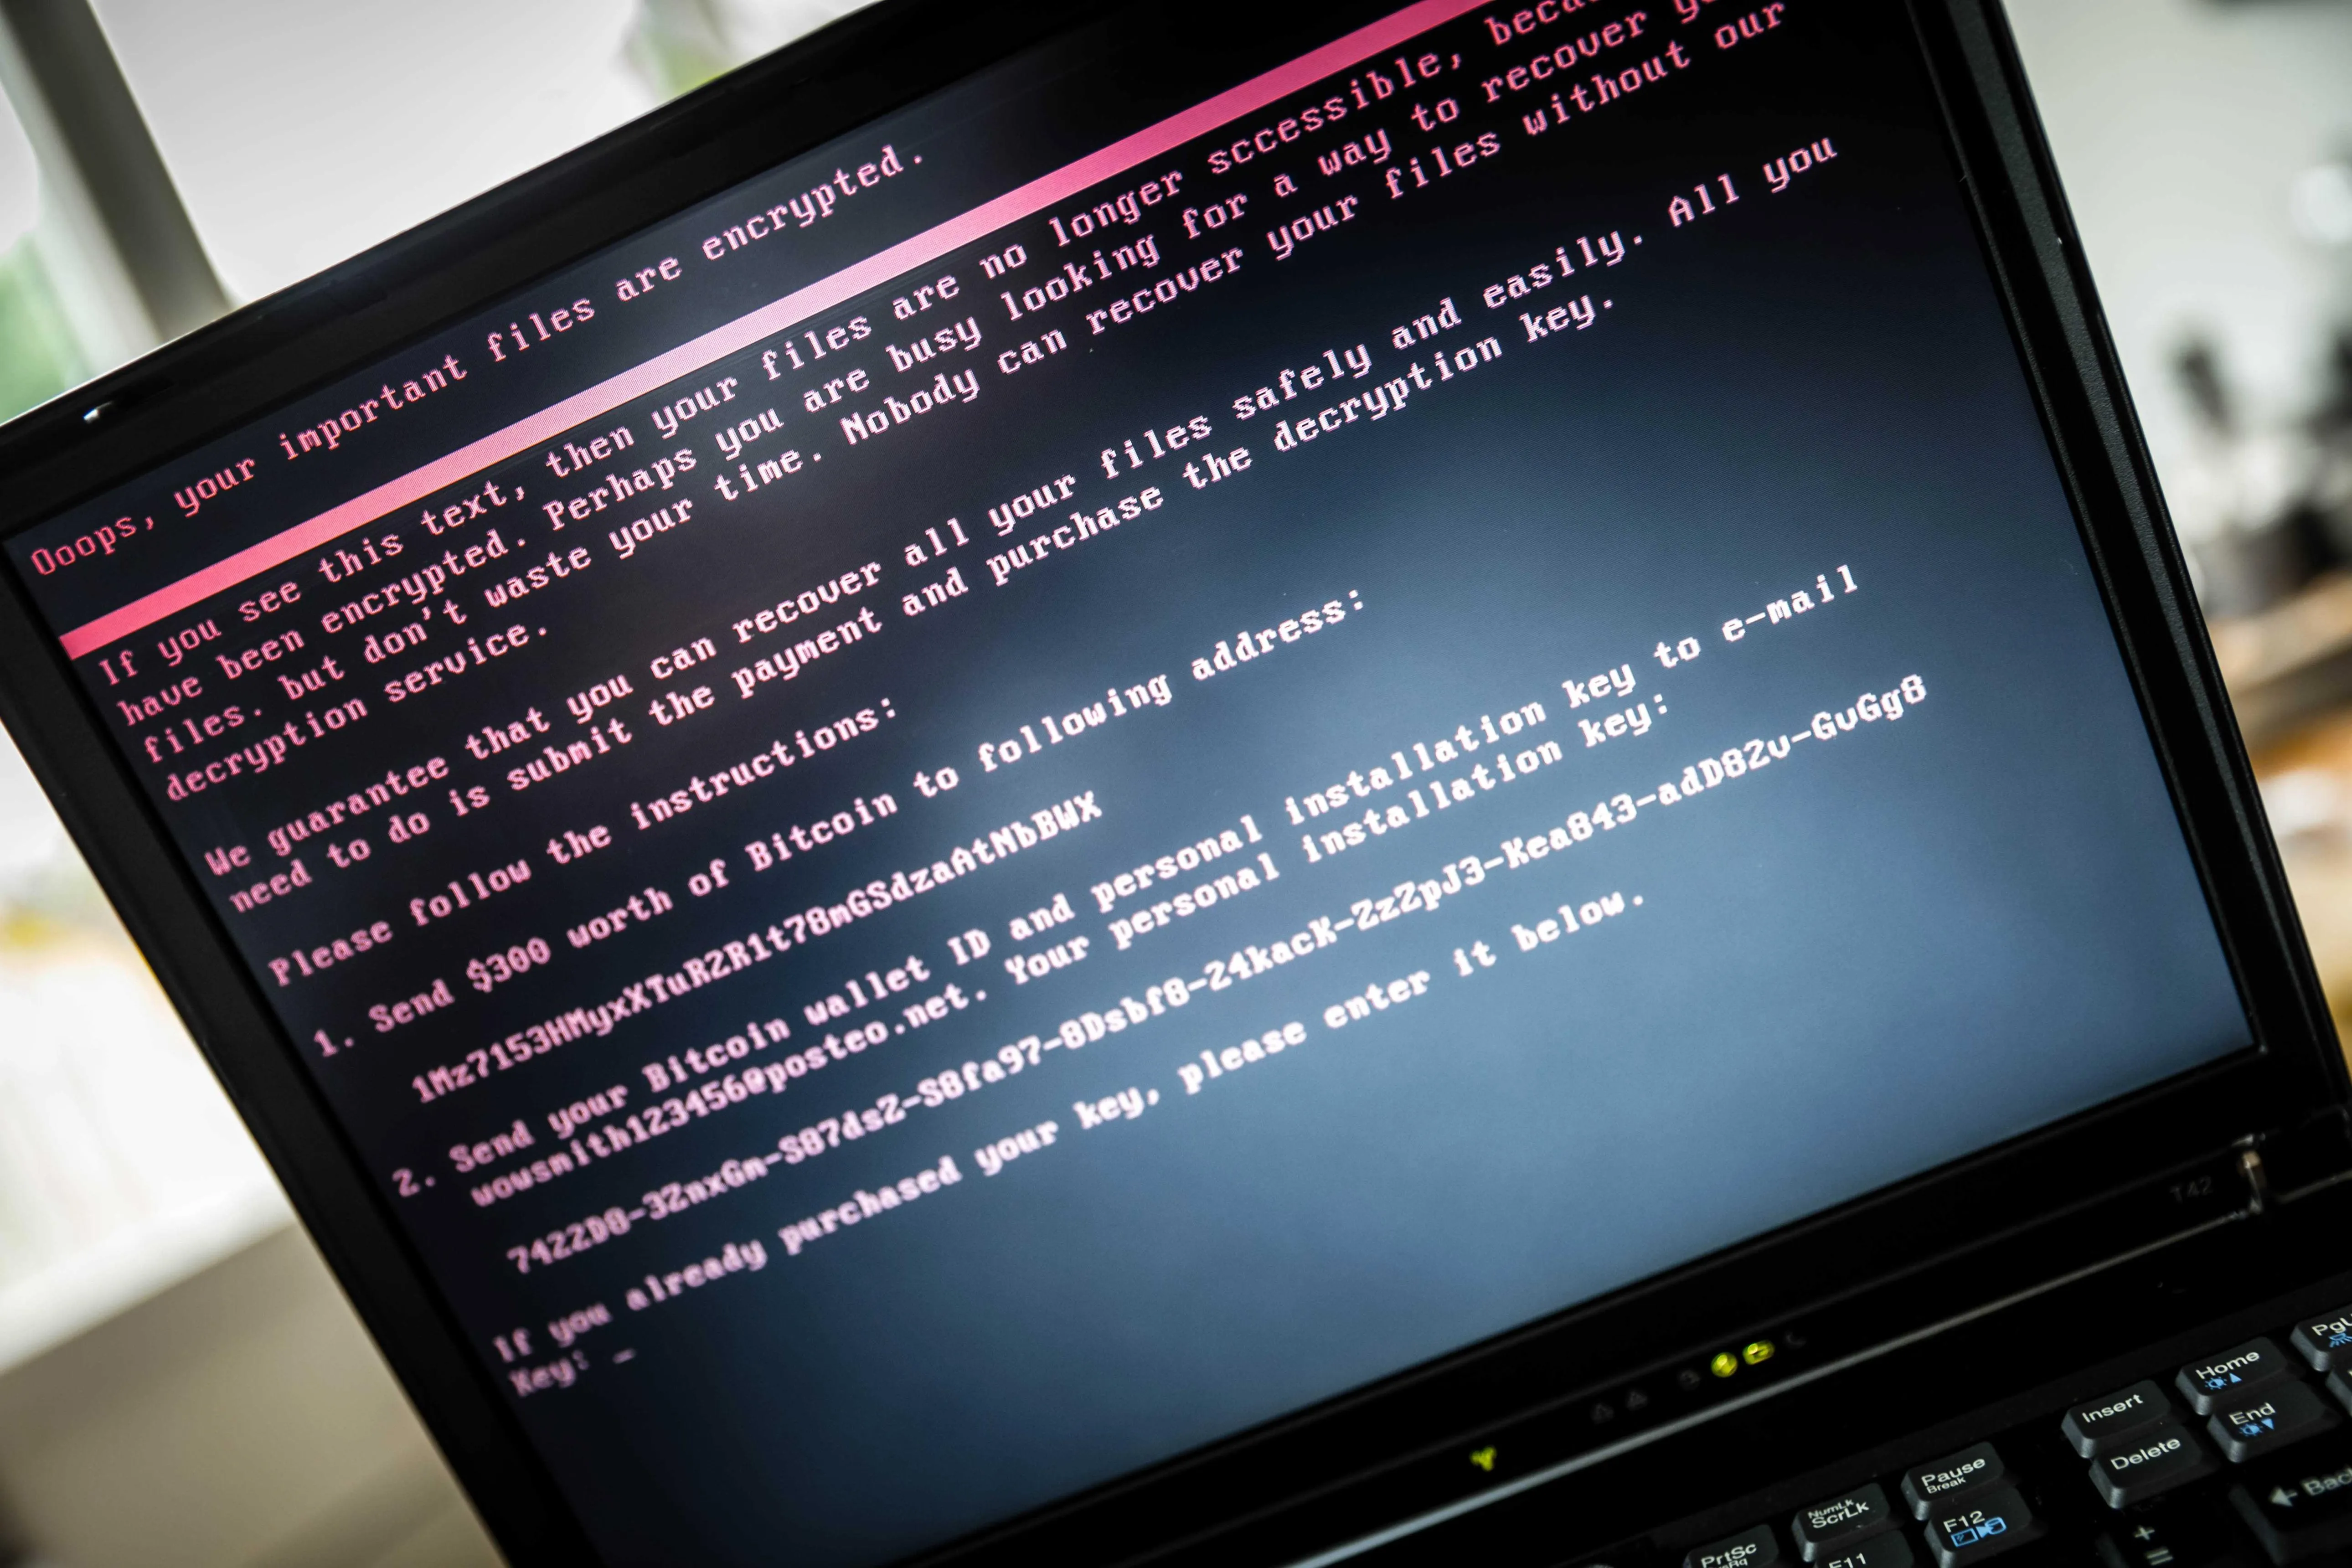
27 czerwca 2017 roku Ukraina padła ofiarą jednego z najdroższych cyberataków w historii. Złośliwe oprogramowanie NotPetya rozprzestrzeniało się poprzez zainfekowaną aktualizację oprogramowania księgowego M.E.Doc.
Wirus blokował komputery i niszczył dane. Chociaż użytkownikom proponowano zapłacenie okupu, prawdziwym celem programu było zniszczenie danych.
W Ukrainie ofiarami padły banki, instytucje państwowe i przedsiębiorstwa. Wkrótce wirus rozprzestrzenił się w międzynarodowych sieciach korporacyjnych.
Wśród największych poszkodowanych znalazły się korporacja żeglugowa Maersk, firma farmaceutyczna Merck oraz operator logistyczny TNT Express. Zakażenie komputerów spowodowało zakłócenia w międzynarodowym transporcie, produkcji i innych operacjach.
Według powszechnych szacunków łączne straty wyniosły około 10 mld dolarów.
W lutym 2018 r. rząd Wielkiej Brytanii obarczył odpowiedzialnością za atak NotPetya rosyjskie siły zbrojne. Atak ten ujawnił niebezpieczeństwo związane z zainfekowaniem oprogramowania, z którego korzysta wiele przedsiębiorstw. Dzięki jednemu zainfekowanemu produktowi hakerzy zdołali rozprzestrzenić niszczycielskie oprogramowanie daleko poza granice Ukrainy.
Jak hakerzy unieruchomili rosyjską platformę RuTube na trzy dni

9 maja 2022 r. zakrojony na szeroką skalę cyberatak zakłócił działanie rosyjskiej platformy wideo RuTube, która była rozwijana jako alternatywa dla serwisu YouTube.
Serwis stał się niedostępny dla użytkowników, a przywrócenie jego działania trwało prawie trzy doby. Dopiero 11 maja platforma zaczęła stopniowo wracać do normalnego funkcjonowania.
Jak donosi agencja Reuters, do usunięcia skutków ataku zaangażowano kilka zespołów specjalistów ds. cyberbezpieczeństwa.
Przedstawiciele RuTube oświadczyli, że napastnicy próbowali unieruchomić serwis. Jednocześnie firma zapewniła, że udało się zachować bibliotekę filmów oraz dane użytkowników.
Atak miał miejsce 9 maja, kiedy rosyjskie media aktywnie relacjonowały obchody Dnia Zwycięstwa. W tym samym czasie donoszono o zakłóceniach w działaniu elektronicznych programów telewizyjnych, w których zamiast tytułów audycji pojawiały się antywojenne komunikaty.
Jak Rosja zaatakowała łączność satelitarną przed pełną inwazją

24 lutego 2022 r., około godziny przed rozpoczęciem pełnej inwazji, hakerzy zaatakowali sieć satelitarną KA-SAT należącą do firmy Viasat.
Według szacunków rządów zachodnich celem ataku było zakłócenie łączności ukraińskich sił zbrojnych. Sprawcy zakłócili działanie terminali satelitarnych, w wyniku czego znaczna liczba urządzeń przestała działać.
Konsekwencje odczuli użytkownicy na Ukrainie i w innych krajach europejskich. W szczególności pojawiły się problemy z urządzeniami do zdalnego monitorowania elektrowni wiatrowych w Niemczech.
W maju 2022 roku Stany Zjednoczone, Wielka Brytania i UE obarczyły Rosję odpowiedzialnością za ten atak. Według informacji brytyjskiego Narodowego Centrum Cyberbezpieczeństwa operacja rozpoczęła się na krótko przed inwazją i miała na celu zakłócenie ukraińskiej komunikacji.
Jak ukraiński wywiad poinformował o włamaniu do rosyjskiej służby podatkowej
12 grudnia 2023 r. Główna Służba Wywiadowcza Ukrainy poinformowała o zakrojonej na szeroką skalę operacji cybernetycznej przeciwko Federalnej Służbie Podatkowej Rosji.
Według danych GUR ukraińscy specjaliści włamali się do centralnego serwera urzędu i uzyskali dostęp do ponad 2300 serwerów regionalnych.
Wywiad poinformował o zniszczeniu baz danych, kopii zapasowych oraz plików konfiguracyjnych niezbędnych do funkcjonowania systemów podatkowych. Doniesiono również o zakłóceniu łączności między centralą w Moskwie a oddziałami regionalnymi.
Służba podatkowa wykorzystuje infrastrukturę cyfrową do ewidencjonowania podatników, sprawozdawczości finansowej oraz współpracy przedsiębiorstw z państwem. Dlatego jej uszkodzenie może potencjalnie wpłynąć na znaczną liczbę procesów administracyjnych.
Jak rosyjscy hakerzy pozbawili łączności miliony abonentów „Kyivstar”

12 grudnia 2023 r. zakrojony na szeroką skalę cyberatak zakłócił działanie największego operatora komórkowego na Ukrainie – „Kyivstar”.
Około 24 mln abonentów firmy miało problemy z dostępem do łączności komórkowej i internetu. Awarie wpłynęły również na przedsiębiorstwa i sprzęt korzystający z sieci operatora.
Jak poinformowali przedstawiciele Służby Bezpieczeństwa Ukrainy (SBU), rosyjscy hakerzy mieli dostęp do wewnętrznych systemów „Kyivstar” co najmniej od maja 2023 roku. Mogli przez wiele miesięcy badać sieć i przygotowywać atak.
Według prezesa firmy Aleksandra Komarowa, uszkodzeniu uległo około 70% jej infrastruktury wirtualnej.
W maju 2024 roku agencja Reuters poinformowała, że operator przeznaczył około 90 mln dolarów na likwidację skutków ataku, odbudowę infrastruktury oraz wsparcie abonentów.
Władze ukraińskie powiązały atak z rosyjską grupą Sandworm. Odpowiedzialność przyjęła również grupa Solntsepyok, którą ukraińskie służby specjalne uważają za powiązaną z wywiadem wojskowym Federacji Rosyjskiej.
Jak ukraińscy hakerzy zaatakowali największe rosyjskie banki i systemy płatnicze

23 lipca 2024 r. rozpoczęła się szeroko zakrojona seria cyberataków na rosyjską infrastrukturę finansową. Według doniesień ukraińskich mediów, powołujących się na źródła w Głównym Wywiadzie Wojskowym (GUR), celami ataków stały się Sberbank, VTB, Alfa-Bank, Gazprombank oraz inne instytucje finansowe.
Użytkownicy niektórych banków mieli problemy z dostępem do usług online. Donoszono również o zakłóceniach w działaniu systemów płatniczych i operatorów telekomunikacyjnych. Pod koniec lipca ataki dotknęły również stronę internetową Banku Centralnego Rosji.
Głównym narzędziem były ataki DDoS, które powodują nadmierne obciążenie serwerów i mogą tymczasowo uniemożliwić dostęp do usług internetowych.
Według danych The Kyiv Independent, 29 lipca pojawiły się problemy z dostępem do strony internetowej Banku Centralnego Federacji Rosyjskiej. Jednocześnie doniesienia te nie potwierdzały utraty środków klientów ani całkowitego zatrzymania funkcjonowania rosyjskiego systemu bankowego.
Zhakowane rejestry Ministerstwa Sprawiedliwości: dlaczego Ukraińcy nie mogli rejestrować nieruchomości i dokumentów
19 grudnia 2024 r. zakrojony na szeroką skalę cyberatak zakłócił działanie państwowych rejestrów Ministerstwa Sprawiedliwości Ukrainy. Systemy służące do rejestracji nieruchomości, przedsiębiorstw, aktów stanu cywilnego i innych czynności prawnych stały się tymczasowo niedostępne.
Problemy odczuli obywatele, notariusze, przedsiębiorcy i instytucje państwowe. Część czynności rejestracyjnych musiała zostać wstrzymana. Ówczesna minister sprawiedliwości Olga Stefaniszyna poinformowała, że przywrócenie działania głównych rejestrów może potrwać około dwóch tygodni.
Jak donosiła agencja Reuters, władze Ukrainy oskarżyły Rosję o przeprowadzenie ataku i rozpoczęły przywracanie systemów informatycznych. Jednocześnie na początkowym etapie śledztwa nie było potwierdzeń masowego wycieku danych osobowych.
Jak hakerzy zakłócili działanie największego państwowego holdingu medialnego w Rosji
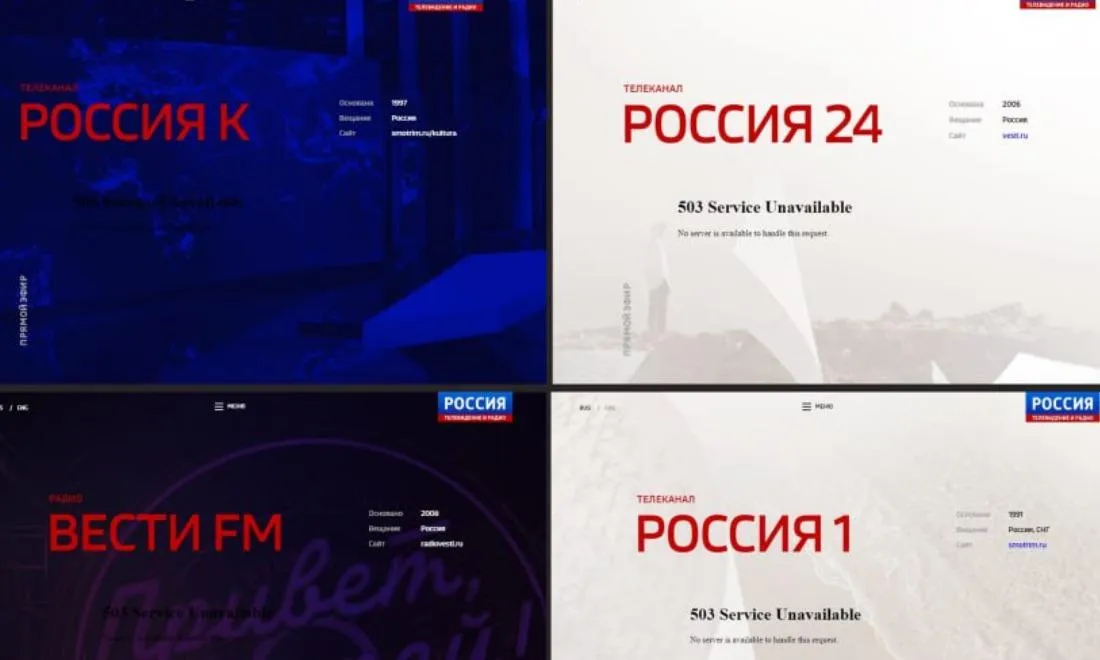
7 października 2024 r. cyberatak zakłócił działanie Ogólnorosyjskiej Państwowej Spółki Telewizyjno-Radiowej (VDTRK), w skład której wchodzą „Rossija 1”, „Rossija 24” i inne kanały.
W wyniku ataku wystąpiły problemy z serwisami internetowymi, systemami wewnętrznymi, dostępem do internetu oraz łącznością telefoniczną. Część transmisji internetowych stała się niedostępna.
Według agencji Reuters Kreml określił ten incydent jako bezprecedensowy pod względem skali. Jednocześnie główne programy telewizyjne nadal były nadawane. Rosyjskie media donosiły o możliwym usunięciu informacji z serwerów, jednak nie udało się niezależnie potwierdzić wszystkich szkód.
Ukraińskie źródło rządowe poinformowało agencję Reuters o udziale ukraińskich hakerów. Agencja nie była w stanie zweryfikować tej informacji.
Atak miał miejsce w dniu urodzin Władimira Putina i stał się jednym z najbardziej widocznych przypadków zakłócenia funkcjonowania rosyjskich mediów państwowych.
Jak hakerzy sparaliżowali „Aeroflot” i spowodowali odwołanie ponad stu lotów

28 lipca 2025 r. cyberatak zakłócił funkcjonowanie największej rosyjskiej linii lotniczej „Aeroflot”. Z powodu uszkodzeń systemów komputerowych firma musiała odwołać ponad sto lotów. Największe problemy wystąpiły na moskiewskim lotnisku Szeremietiewo.
Odpowiedzialność za atak wzięły na siebie ugrupowania Silent Crow oraz białoruscy „Cyberpartyzani”. Atakujący twierdzili, że przez dłuższy czas przebywali w wewnętrznej sieci firmy, uzyskali dostęp do poufnych informacji i unieruchomili tysiące serwerów. Jednak te twierdzenia nie zostały w pełni niezależnie potwierdzone.
Rosyjska Prokuratura Generalna potwierdziła fakt cyberataku i wszczęła postępowanie karne.
Jak podała agencja Associated Press, zakrojona na szeroką skalę awaria doprowadziła do odwołania ponad 100 lotów i zakłóciła działalność największego rosyjskiego przewoźnika lotniczego.
Jak zmieniła się cyberwojna między Ukrainą a Rosją w ciągu 12 lat
W ciągu ponad 12 lat wojny rosyjsko-ukraińskiej cyberataki stały się narzędziem konfrontacji, zdolnym do zakłócania funkcjonowania infrastruktury krytycznej, gospodarki i instytucji państwowych.
Ataki na ukraińskie sieci energetyczne pokazały, że hakerzy mogą powodować rzeczywiste przerwy w dostawach energii elektrycznej. NotPetya ujawniła niebezpieczeństwo związane z międzynarodowym rozprzestrzenianiem się złośliwego oprogramowania, a Viasat – zależność łączności wojskowej i cywilnej od wspólnej infrastruktury.
Po rozpoczęciu pełnej inwazji operacje cybernetyczne stały się ściślej powiązane z działaniami bojowymi. Atakom poddawani byli ukraińscy operatorzy komórkowi, rejestry państwowe oraz przedsiębiorstwa energetyczne.
Jednocześnie ataki na rosyjski urząd skarbowy, banki, media i linie lotnicze ujawniły podatność infrastruktury cyfrowej Federacji Rosyjskiej na ataki.
Ostatnie incydenty związane z aplikacjami do ostrzegania o zagrożeniach, które miały miejsce 1–2 listopada 2026 r., ujawniły kolejny wymiar konfliktu — rozpowszechnianie fałszywych komunikatów za pośrednictwem systemów, którym społeczeństwo ufa w sytuacji zagrożenia.
Współczesna infrastruktura wymaga ochrony nie tylko przed rakietami, dronami i fizycznymi aktami sabotażu. Skutki cyberataków mogą również wykraczać daleko poza granice sieci komputerowych i wpływać na miliony ludzi.




