Cyberataki dotknęły firmy przetwarzające mięso w Wielkiej Brytanii — The Guardian
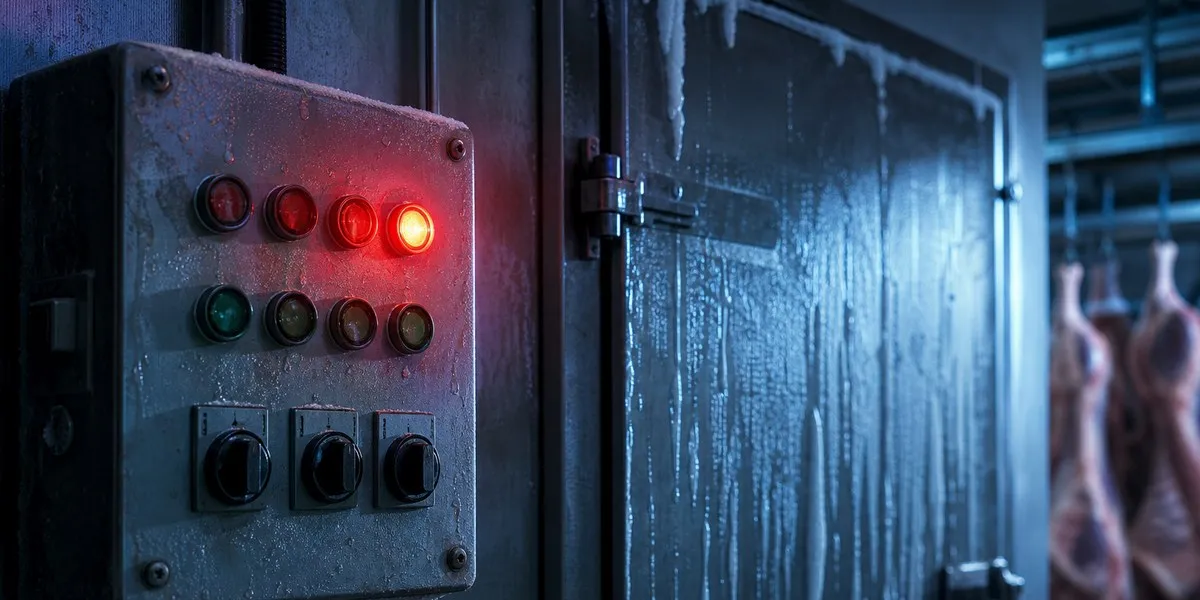
W Wielkiej Brytanii cyberataki dotknęły przedsiębiorstwa przetwarzające mięso po incydentach związanych z systemami chłodniczymi w europejskich supermarketach. Brytyjskie Narodowe Centrum Cyberbezpieczeństwa poinformowało, że współpracuje z poszkodowanymi firmami, a ogólny wpływ na kraj pozostaje obecnie minimalny, podaje The Guardian.
Zakłócenia systemów chłodniczych
Według dyrektora operacyjnego centrum Paula Chichestera specjaliści monitorują sytuację i pomagają organizacjom wykrywać oraz usuwać luki technologiczne, które mogą zostać wykorzystane przez atakujących. Zaznaczył, że ataki nie były związane ze sztuczną inteligencją, lecz wykorzystywały luki znane od dłuższego czasu.
W poniedziałek detaliści w Belgii, Estonii, Irlandii, Finlandii, Luksemburgu, Niderlandach i Szwecji zgłosili problemy z urządzeniami chłodniczymi. W niektórych przypadkach temperatura w instalacjach wzrosła do 50°C. Podobne incydenty wcześniej miały miejsce we Francji: zaatakowane tam systemy działały w oparciu o przestarzałe technologie podłączone do internetu z domyślnymi fabrycznymi hasłami.
Więcej aktualnych wiadomości na kanale UA.News w Telegramie Telegram.
Żadna brytyjska sieć sklepów spożywczych nie ucierpiała bezpośrednio. Jednocześnie Brytyjskie Stowarzyszenie Niezależnych Dostawców Mięsa przekazało BBC, że incydenty dotknęły kilku jego członków. W jednej firmie temperatura w urządzeniach chłodniczych osiągnęła 100°C, a dwie kolejne poinformowały o rozmrażaniu się sprzętu. Według stowarzyszenia instalacje były wówczas puste, więc nie utracono żadnych produktów.
Oznaki możliwego związku z rosyjskimi operacjami
Badacze cyberbezpieczeństwa zarejestrowali próby ataków na testowe sterowniki urządzeń chłodniczych Danfoss, celowo umieszczone w sieci jako pułapki na hakerów. Firma Lupovis poinformowała o 256 próbach ataków z 91 różnych źródeł w okresie od 20 do 30 października.
Dyrektor generalny Lupovis, Xavier Bellekens, powiedział, że większość prób logowania odbywała się przy użyciu publicznie dostępnych fabrycznych loginów i haseł. Wskazał również na zbieżność infrastruktury wykorzystanej podczas tego sondowania z infrastrukturą, którą firma wcześniej łączyła ze złośliwymi operacjami powiązanymi z Rosją. Jednocześnie podkreślił, że nie udało się jeszcze ustalić konkretnej grupy.